



Российские хакеры Turla используют комментарии в Instagram Бритни Спирс

Российские хакеры Turla используют комментарии в Instagram Бритни Спирс

Российские хакеры Turla используют комментарии в Instagram Бритни Спирс

Группа кибершпионов Turla, которую относят к российской разведки, запустила бэкдор, замаскированный под расширение Firefox. Особенность этого бэкдора заключается в том, что он использует комментарии к фотографиям Britney Spears в Instagram в качестве командного центра (C&C).

Обнаруженное в недавней вредоносной кампании исследователями ESET, это расширение Firefox является частью более крупного арсенала инструментов для взлома, используемых Turla. Для распространения своего бэкдора злоумышленники используют зараженные сайты, на которых размещен код, загружающий и запускающий вредоносные файлы на компьютере пользователя.

Эксперты ESET установили, что вредоносное расширение Firefox устанавливается скомпрометированным сайтом Swiss. Посетителям этого сайта было предложено установить расширение, якобы представляющее собой кодировку HTML5. ESET говорит, что это простой JavaScript-бэкдор, который докладывает об активности пользователя своим операторам.

Дальнейший анализ ESET показал, что расширение Firefox загружает версию бэкдора Skipper, известного семейства вредоносных программ, которым пользуется Turla.

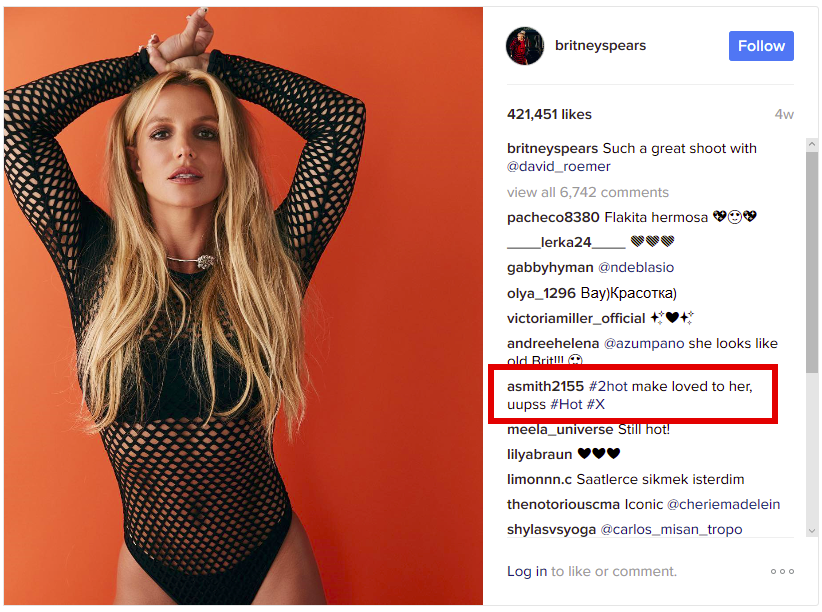
Но самая странная находка ESET ждала впереди. Эксперты обнаружили, что вредоносная программа подключается к комментариям фотографий, загруженных в аккаунт Instagram Бритни Спирс, и ищет тот, значение хэша которого равно 183.

«Мы изучили комментарий с хэшем 183. Он был написан 6 февраля, а фотография была опубликована в начале января. Если пропустить его через регулярное выражение, мы получим следующий сокращенный URL-адрес: http:// bit. ly/2kdhuHX» - говорится в сообщении ESET.

Исследователи утверждают, что регулярное выражение ищет либо @|#, либо Unicode-символ \200d. Этот символ на самом деле является непечатаемым символом, называемым «Zero Width Joiner», обычно используемым для разделения эмоджи. Он предшествует каждому символу, который создает путь к URL-адресу:

smith2155< 200d >#2hot ma< 200d >ke lovei< 200d >d to < 200d >her, < 200d >uupss < 200d >#Hot < 200d >#X

Сокращенная ссылка, при ее «развертывании» представляет собой ссылку вида static.travelclothes. org/dolR_1ert.php

Подпишитесь на новости

Минцифры готовит поддержку российских ИИ-проектов на 10 млрд рублей в год

Российским разработчикам ИИ готовят финансовую подпитку: Минцифры обсуждает пакет господдержки объёмом до 10 млрд рублей ежегодно. Деньги могут помочь с разработкой нейросетей, запуском пилотов и оплатой вычислений. Но бежать за субсидиями пока рано, условия ещё прорабатываются.

По данным «Коммерсанта», 8 млрд рублей предполагается направлять на разработку и внедрение технологий, ещё 2 млрд — на компенсацию затрат на вычислительные мощности.

Один из механизмов — субсидированные кредиты через уполномоченные банки. Российские компании смогут потратить заёмные средства на инфраструктуру, сбор и разметку датасетов, а также дообучение нейросетей.

Другой инструмент — гранты на пилотное тестирование решений, ранее не имевших аналогов. Их планируют применять в приоритетных отраслях экономики, социальной сфере и госуправлении. Грант может покрывать до 80% стоимости проекта, а оператором отбора может стать РФРИТ.

Минцифры и аппарат вице-премьера Дмитрия Григоренко подтвердили обсуждение инициативы. Конкретные параметры и сроки запуска программ пока не определены.

Для небольших стартапов такая помощь может стать шансом довести продукт до пилота, считает руководитель ИИ-проектов Т1 Сергей Голицын. Однако участники рынка ждут прозрачных критериев отбора и понятной отчётности. Иначе между бюджетом и разработчиками рискуют появиться посредники, а независимым командам будет сложнее конкурировать с корпорациями.

Размер поддержки звучит внушительно. Теперь вопрос в правилах: кто сможет получить деньги и сколько сил придётся потратить на заявку вместо самой разработки.

RSS: Новости на портале Anti-Malware.ru