



Обнаружен новый метод распространения трояна Zusy через файлы PowerPoint

Обнаружен новый метод распространения трояна Zusy через файлы PowerPoint

Обнаружен новый метод распространения трояна Zusy через файлы PowerPoint

Киберпреступники нашли новый подход, они используют файлы PowerPoint и события mouseover, чтобы заставить пользователей выполнить на своей системе произвольный код и загрузить вредоносную программу.

Очень часто злоумышленники используют для распространения вредоносных программ специально созданные файлы Office, особенно документы Word. Обычно такие атаки основаны на социальной инженерии, и пытаются обманов заставить пользователя запустить VBA-макросы, встроенные в документ.

Однако недавно исследователи обнаружили несколько вредоносных файлов PowerPoint, которые используют события mouseover для выполнения кода PowerShell. Эти файлы с именем «order.ppsx» и «invoice.ppsx» распространяются через спам-письма с темами вроде «Заказ на поставку № 130527» или «Подтверждение».

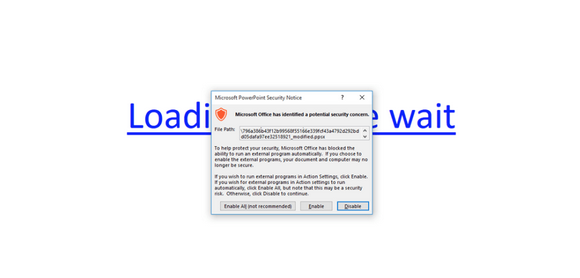
Анализ, проведенный Ruben Daniel Dodge, показывает, что когда вредоносная презентация PowerPoint открывается, в ней отображается текст «Loading...Please wait», он является гиперссылкой.

Если пользователь наводит указатель мыши на ссылку, даже не кликнув по ней, выполняется запуск кода PowerShell. Функция защиты, которая включена по умолчанию в большинстве поддерживаемых версий Office, информирует пользователя о рисках и предлагает ему включить или отключить контент.

Если пользователь разрешает содержимому выполниться, код PowerShell связывается с доменом «cccn.nl». Далее с этого домена загружается и выполняется файл, что приводит в итоге к установке вредоносного загрузчика.

Исследователи из SentinelOne проанализировали атаку и обнаружили, что она используется для распространения нового варианта банковского трояна, получившего имена Zusy, Tinba и Tiny Banker.

«Несмотря на то, что пользователи получают предупреждения о возможной опасности, они все равно могут запустить вредоносное содержимое, так как зачастую торопятся, не вдаваясь в подробности» - говорится в блоге SentinelOne Labs.

Подпишитесь на новости

Онлайн-заявления в МВД о преступлениях получат силу бумажных

Отправить заявление о преступлении через интернет пока не позволяет обойтись без бумаги. Сейчас сотрудник МВД должен распечатать поступившее через сайт обращение и зарегистрировать его в книге учёта. Ведомство подготовило проект приказа, который позволит регистрировать заявления полностью в электронном виде.

О проекте и его деталях рассказал «Коммерсантъ», получивший пояснения МВД.

Подать заявление онлайн можно и сейчас через интернет-приёмную ведомства или «Госуслуги». Затем полицейский связывается с заявителем для уточнения деталей, а если обращение требует возбуждения уголовного дела, приглашает его лично.

Проект предполагает, что электронные записи получат ту же юридическую силу и значимость, что и бумажные. Однако новый порядок собираются применять при наличии технической возможности у конкретного территориального органа МВД.

Юристы видят в инициативе практический смысл. Возможность обратиться без лишних формальностей может побудить пострадавших от мошенников чаще сообщать о преступлениях. А электронная регистрация, по оценке экспертов, затруднит потерю заявления, изменение даты задним числом или отказ от его учёта.

Есть и вопрос для специалистов по ИБ: как защитят сведения в системе при кибератаках? Собеседник издания отмечает, что пока это неясно.

RSS: Новости на портале Anti-Malware.ru