



Обнаружен новый метод распространения трояна Zusy через файлы PowerPoint

Обнаружен новый метод распространения трояна Zusy через файлы PowerPoint

Обнаружен новый метод распространения трояна Zusy через файлы PowerPoint

Киберпреступники нашли новый подход, они используют файлы PowerPoint и события mouseover, чтобы заставить пользователей выполнить на своей системе произвольный код и загрузить вредоносную программу.

Очень часто злоумышленники используют для распространения вредоносных программ специально созданные файлы Office, особенно документы Word. Обычно такие атаки основаны на социальной инженерии, и пытаются обманов заставить пользователя запустить VBA-макросы, встроенные в документ.

Однако недавно исследователи обнаружили несколько вредоносных файлов PowerPoint, которые используют события mouseover для выполнения кода PowerShell. Эти файлы с именем «order.ppsx» и «invoice.ppsx» распространяются через спам-письма с темами вроде «Заказ на поставку № 130527» или «Подтверждение».

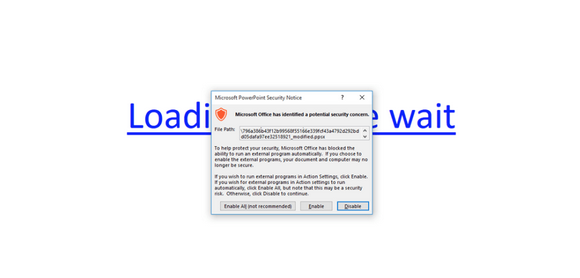
Анализ, проведенный Ruben Daniel Dodge, показывает, что когда вредоносная презентация PowerPoint открывается, в ней отображается текст «Loading...Please wait», он является гиперссылкой.

Если пользователь наводит указатель мыши на ссылку, даже не кликнув по ней, выполняется запуск кода PowerShell. Функция защиты, которая включена по умолчанию в большинстве поддерживаемых версий Office, информирует пользователя о рисках и предлагает ему включить или отключить контент.

Если пользователь разрешает содержимому выполниться, код PowerShell связывается с доменом «cccn.nl». Далее с этого домена загружается и выполняется файл, что приводит в итоге к установке вредоносного загрузчика.

Исследователи из SentinelOne проанализировали атаку и обнаружили, что она используется для распространения нового варианта банковского трояна, получившего имена Zusy, Tinba и Tiny Banker.

«Несмотря на то, что пользователи получают предупреждения о возможной опасности, они все равно могут запустить вредоносное содержимое, так как зачастую торопятся, не вдаваясь в подробности» - говорится в блоге SentinelOne Labs.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru