



Количество мобильных вымогателей увеличилось в 3,5 раза

Количество мобильных вымогателей увеличилось в 3,5 раза

Количество мобильных вымогателей увеличилось в 3,5 раза

Согласно отчету «Лаборатории Касперского», в первом квартале 2017 года было обнаружено 218 625 установочных пакетов мобильных троянцев-вымогателей. Это в 3,5 раза больше, чем в предыдущем квартале (61 832 пакетов).

Более 86% зловредов составили представители семейства Congur. Эти троянцы обладают очень простой функциональностью: меняют PIN-код устройства, после чего просят связаться со злоумышленниками для разблокировки. Более того, существуют модификации этого троянца, способные воспользоваться правами суперпользователя и установить свой модуль в системную папку, откуда их практически невозможно удалить.

Однако самым популярным вымогателем в первом квартале стал представитель семейства Fusob: с ним столкнулись более 45% пользователей, атакованных мобильными вымогателями по всему миру. После запуска этот троянец запрашивает права администратора, собирает информацию об устройстве, а затем загружает ее на сервер злоумышленников. После этого он может получить команду на блокировку устройства.

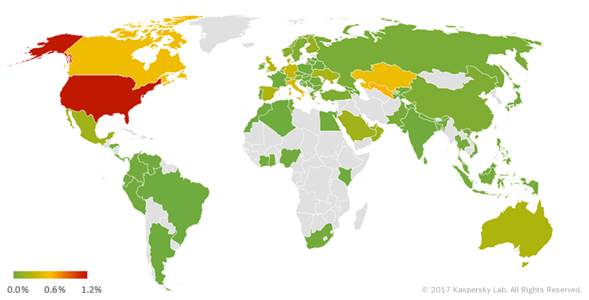
Страной, наиболее пострадавшей от мобильных вымогателей в первом квартале 2017 года, стали США.


География мобильных троянцев-вымогателей в первом квартале 2017 года (процент атакованных пользователей)

География мобильных троянцев-вымогателей в первом квартале 2017 года (процент атакованных пользователей)


«Ситуация с троянцами-вымогателями в первом квартале была далека от безоблачной. Появилось огромное количество новых вредоносных программ, причем как новых семейств, так и модификаций уже известных зловредов. Пользователи должны помнить, что сегодня злоумышленники могут зашифровывать их данные не только на компьютерах, но и на мобильных устройствах — и это, видимо, будет происходить все чаще», — отметил Роман Унучек, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru