



Мошенники раздают через WhatsApp годовую подписку на Netflix

Мошенники раздают через WhatsApp годовую подписку на Netflix

Мошенники раздают через WhatsApp годовую подписку на Netflix

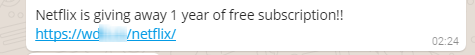
ESET предупреждает о новой мошеннической кампании на WhatsApp. В качестве приманки выступает годовая подписка на международный видеосервис Netflix. Потенциальная жертва получает сообщение об «акции Netflix» от пользователя WhatsApp из списка контактов.

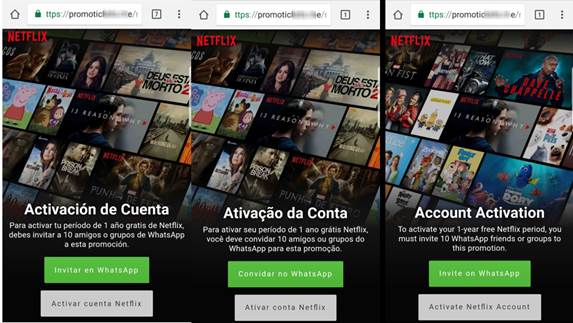
Укороченная ссылка в сообщении ведет на фишинговую страницу, которая визуально не отличается от сайта онлайн-кинотеатра, но не имеет к нему отношения.


Поддельная страница распознает язык, установленный для мобильного устройства пользователя, и показывает локализованный контент. Пока специалисты ESET обнаружили версии на английском, испанском и португальском языках. 


Чтобы получить «годовую подписку в подарок», жертве предлагается отправить ссылку на «акцию» минимум десяти пользователям WhatsApp из списка контактов. Простая механика обеспечивает дальнейшее распространение аферы.

Далее пользователя попросят заполнить небольшую анкету. Номер мобильного телефона, введенный на фишинговом сайте, пополнит базы спамеров и может быть использован для подписки на дорогостоящие SMS-сервисы.

Специалисты ESET рекомендуют игнорировать подобные «акции» и предупреждать об опасности знакомых пользователей, поверивших мошенникам. 

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru