



Мошенники раздают через WhatsApp годовую подписку на Netflix

Мошенники раздают через WhatsApp годовую подписку на Netflix

Мошенники раздают через WhatsApp годовую подписку на Netflix

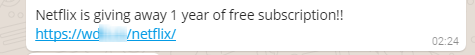
ESET предупреждает о новой мошеннической кампании на WhatsApp. В качестве приманки выступает годовая подписка на международный видеосервис Netflix. Потенциальная жертва получает сообщение об «акции Netflix» от пользователя WhatsApp из списка контактов.

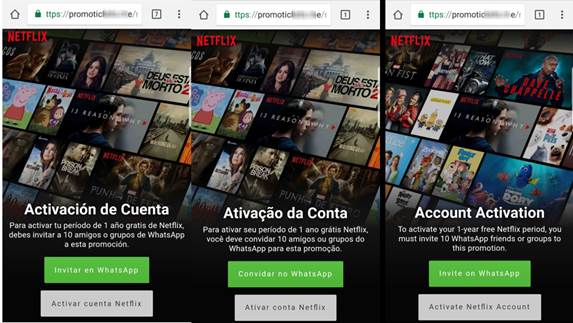
Укороченная ссылка в сообщении ведет на фишинговую страницу, которая визуально не отличается от сайта онлайн-кинотеатра, но не имеет к нему отношения.


Поддельная страница распознает язык, установленный для мобильного устройства пользователя, и показывает локализованный контент. Пока специалисты ESET обнаружили версии на английском, испанском и португальском языках. 


Чтобы получить «годовую подписку в подарок», жертве предлагается отправить ссылку на «акцию» минимум десяти пользователям WhatsApp из списка контактов. Простая механика обеспечивает дальнейшее распространение аферы.

Далее пользователя попросят заполнить небольшую анкету. Номер мобильного телефона, введенный на фишинговом сайте, пополнит базы спамеров и может быть использован для подписки на дорогостоящие SMS-сервисы.

Специалисты ESET рекомендуют игнорировать подобные «акции» и предупреждать об опасности знакомых пользователей, поверивших мошенникам. 

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru