



По словам экспертов, атака WannaCry больше всего затронула Windows 7

По словам экспертов, атака WannaCry больше всего затронула Windows 7

По словам экспертов, атака WannaCry больше всего затронула Windows 7

Исследователи безопасности сообщают о том, что большинство компьютеров, пострадавших от эпидемии WannaCry, работали под управлением Windows 7. Изначально считалось, что вредоносная активность WannaCry затронула преимущественно компьютеры под управлением Windows XP, так как эксплуатировалась уязвимость Server Message Block (SMB). Однако сейчас эксперты говорят о том, что число заражений Windows XP было незначительным.

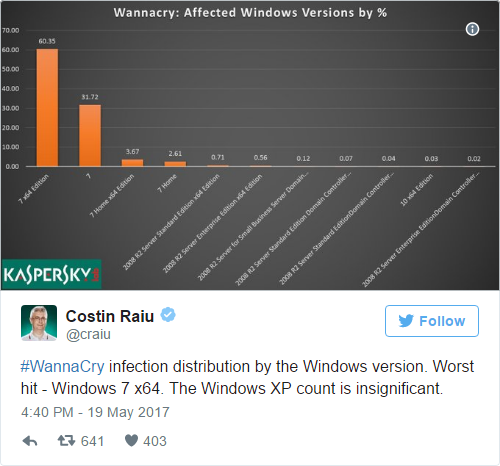
На самом же деле, Windows 7 x64 пострадала больше всего, что составляет 60,35% заражений, а Windows 7 x86 занимает второе место с 31,72%. Наряду с Windows 7 Home x64 и x86, процент заражения этих двух версий Windows 7 составляет 98%.

Эксперт Лаборатории Касперского привел в своем твите наглядный график, отражающий процент заражений разных операционных систем.

По оценкам исследователей, на сегодняшний день вымогатель заразил около 420 000 машин. Интересен тот факт, что WannaCry заражает не только ПК, но и другие типы компьютеров, в том числе медицинские устройства. Фактически, Национальная служба здравоохранения Великобритании (NHS) была одной из первых организаций, пострадавших от этой вредоносной программы.

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru