



По словам экспертов, атака WannaCry больше всего затронула Windows 7

По словам экспертов, атака WannaCry больше всего затронула Windows 7

По словам экспертов, атака WannaCry больше всего затронула Windows 7

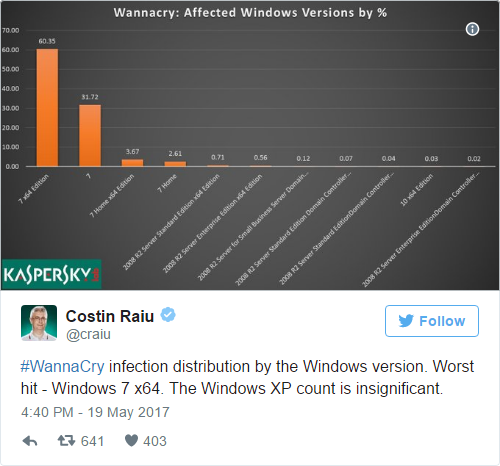
Исследователи безопасности сообщают о том, что большинство компьютеров, пострадавших от эпидемии WannaCry, работали под управлением Windows 7. Изначально считалось, что вредоносная активность WannaCry затронула преимущественно компьютеры под управлением Windows XP, так как эксплуатировалась уязвимость Server Message Block (SMB). Однако сейчас эксперты говорят о том, что число заражений Windows XP было незначительным.

На самом же деле, Windows 7 x64 пострадала больше всего, что составляет 60,35% заражений, а Windows 7 x86 занимает второе место с 31,72%. Наряду с Windows 7 Home x64 и x86, процент заражения этих двух версий Windows 7 составляет 98%.

Эксперт Лаборатории Касперского привел в своем твите наглядный график, отражающий процент заражений разных операционных систем.

По оценкам исследователей, на сегодняшний день вымогатель заразил около 420 000 машин. Интересен тот факт, что WannaCry заражает не только ПК, но и другие типы компьютеров, в том числе медицинские устройства. Фактически, Национальная служба здравоохранения Великобритании (NHS) была одной из первых организаций, пострадавших от этой вредоносной программы.

Подпишитесь на новости

Поддельные инструменты для запуска игр PS5 заражают компьютер вредоносом

На GitHub обнаружили поддельные репозитории, выдающие себя за инструменты запуска игр PlayStation 5 на компьютерах. Вместо игрового эксперимента пользователю предлагают многоступенчатое заражение с отключением части антивирусной проверки.

О кампании специалисты NordVPN рассказали Tom’s Hardware, передав изданию результаты исследования. Злоумышленники используют названия AnyPS5 и Kyttyps5.

Посетителю предлагают ZIP-архив с исполняемым файлом Windows. После запуска загрузчик проверяет окружение: объём памяти, признаки виртуальной машины или облачного сервера, наличие физической видеокарты. При подозрении на исследовательскую среду он прекращает работу.

На подходящем компьютере программа добавляет исключения в Microsoft Defender, затем расшифровывает и запускает основную нагрузку. Исследователи предполагают, что это инфостилер для кражи паролей и других конфиденциальных данных. Точное семейство не названо.

В цепочке также обнаружен скрипт удаления файлов, срабатывающий примерно через две минуты. Но удаление компонентов не означает, что заражение невозможно обнаружить.

Перед запуском подобных утилит стоит проверять владельца репозитория и происхождение загрузок. Если подозрительный файл уже запускался, исследователи рекомендуют отключить компьютер от сети, проверить его антивирусом и сменить пароли с другого устройства.

RSS: Новости на портале Anti-Malware.ru