



Количество фишинговых сайтов, использующих HTTPS, значительно выросло

Количество фишинговых сайтов, использующих HTTPS, значительно выросло

Количество фишинговых сайтов, использующих HTTPS, значительно выросло

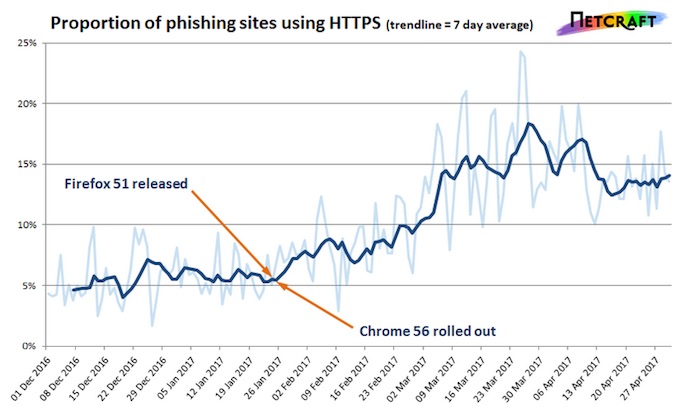
За последние несколько месяцев количество фишинговых веб-сайтов, использующих HTTPS, значительно возросло. Это связано с тем, что Firefox и Chrome начали предупреждать пользователей о том, когда они пользуются небезопасными страницами входа.

Компания Netcraft в среду опубликовала отчет, в котором говорится о том, что с конца января доля фишинговых сайтов, использующих HTTPS, увеличилась примерно с 5% до 15%. Одним из объяснений этого является то, что в конце января Google и Mozilla реализовали в своих браузерах Chrome и Firefox предупреждения о HTTP, чтобы защитить своих клиентов от атак типа «человек посередине» (MitM).

Пользователи Chrome 56 и Firefox 51, и более поздних версий этих браузеров, видят предупреждения каждый раз, когда вводят свои учетный данные на сайтах, не использующих безопасный протокол HTTPS. Поскольку большинство фишинговых сайтов обслуживались по HTTP-соединениям, киберпреступники, вероятно, поняли, что им нужно адаптироваться и перейти на HTTPS.

«Похоже на то, что использование безопасного протокола помогает деятельности злоумышленников. Фишинговые сайты, которые теперь используют HTTPS и действительные сертификаты третьих сторон, могут казаться более легитимными и, следовательно, увеличивают вероятность успешной атаки» - объяснил Пол Маттон (Paul Mutton) из Netcraft.

Другим возможным объяснением, по мнению эксперта, является то, что предупреждения, введенные Google и Mozilla, побудили администраторов сайтов перейти на HTTPS. Поскольку фишинговые страницы часто размещаются на легитимных сайтах, которые были скомпрометированы, это также может быть фактором, значительно увеличивающим число фишинговых сайтов, использующих HTTPS.

С другой стороны, как отметил Маттон, некоторые популярные браузеры, такие как Microsoft Edge и Internet Explorer, не отображают никаких предупреждений, что означает, что фишинговые сайты, обслуживаемые через HTTP, по-прежнему будут во многих случаях эффективны.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru