



Количество фишинговых сайтов, использующих HTTPS, значительно выросло

Количество фишинговых сайтов, использующих HTTPS, значительно выросло

Количество фишинговых сайтов, использующих HTTPS, значительно выросло

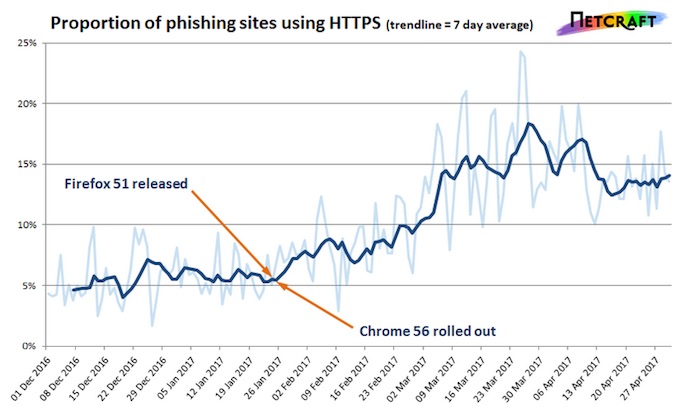
За последние несколько месяцев количество фишинговых веб-сайтов, использующих HTTPS, значительно возросло. Это связано с тем, что Firefox и Chrome начали предупреждать пользователей о том, когда они пользуются небезопасными страницами входа.

Компания Netcraft в среду опубликовала отчет, в котором говорится о том, что с конца января доля фишинговых сайтов, использующих HTTPS, увеличилась примерно с 5% до 15%. Одним из объяснений этого является то, что в конце января Google и Mozilla реализовали в своих браузерах Chrome и Firefox предупреждения о HTTP, чтобы защитить своих клиентов от атак типа «человек посередине» (MitM).

Пользователи Chrome 56 и Firefox 51, и более поздних версий этих браузеров, видят предупреждения каждый раз, когда вводят свои учетный данные на сайтах, не использующих безопасный протокол HTTPS. Поскольку большинство фишинговых сайтов обслуживались по HTTP-соединениям, киберпреступники, вероятно, поняли, что им нужно адаптироваться и перейти на HTTPS.

«Похоже на то, что использование безопасного протокола помогает деятельности злоумышленников. Фишинговые сайты, которые теперь используют HTTPS и действительные сертификаты третьих сторон, могут казаться более легитимными и, следовательно, увеличивают вероятность успешной атаки» - объяснил Пол Маттон (Paul Mutton) из Netcraft.

Другим возможным объяснением, по мнению эксперта, является то, что предупреждения, введенные Google и Mozilla, побудили администраторов сайтов перейти на HTTPS. Поскольку фишинговые страницы часто размещаются на легитимных сайтах, которые были скомпрометированы, это также может быть фактором, значительно увеличивающим число фишинговых сайтов, использующих HTTPS.

С другой стороны, как отметил Маттон, некоторые популярные браузеры, такие как Microsoft Edge и Internet Explorer, не отображают никаких предупреждений, что означает, что фишинговые сайты, обслуживаемые через HTTP, по-прежнему будут во многих случаях эффективны.

Подпишитесь на новости

Swordfish Security привлекла инвестиции на защиту ИИ, безопасную разработку

На защиту искусственного интеллекта выделяют всё больше вполне человеческих денег. Фонд Pre-IPO 2 под управлением «ВИМ Инвестиций» приобрёл миноритарную долю в Swordfish Security. Группа планирует направить привлечённые средства на развитие продуктов для защиты ИИ-систем и безопасной разработки ПО.

Покупку 42,152% в группе подтвердил представитель «ВИМ Инвестиций» Магомед Асхабов. Сумму сделки он раскрывать не стал.

Swordfish Security совмещает консалтинг и разработку инструментов безопасности. В группу входит AppSec Solutions — создатель продуктов для DevSecOps и AI Security. Есть и собственный фреймворк Swordfish SAIMM для оценки зрелости защиты ИИ-систем.

По заявлению группы, инвестиции позволят ускорить продуктовую разработку: сократить путь от запроса заказчика до релиза и быстрее выпускать новые сценарии защиты. При этом менять стратегию бизнеса компания не собирается.

Спрос уже отражается в результатах: по итогам 2025 года выручка группы выросла на 52%, до 2,1 млрд рублей. В компании связывают рост в том числе с интересом заказчиков к безопасности ИИ.

RSS: Новости на портале Anti-Malware.ru