



Эксперты Symantec обнаружили ошибку в ранних версиях вымогателя WannaCry

Эксперты Symantec обнаружили ошибку в ранних версиях вымогателя WannaCry

Эксперты Symantec обнаружили ошибку в ранних версиях вымогателя WannaCry

Исследователи обнаружили, что уязвимость в вымогателе WannaCry не позволила вредоносному приложению генерировать отдельные кошельки Bitcoin для каждой жертвы для сбора платежей.

Несмотря на то, что процедура шифрования этого вымогателя все еще не взломана, эксперты утверждают, что им уже удалось обнаружить ошибки во вредоносном коде.

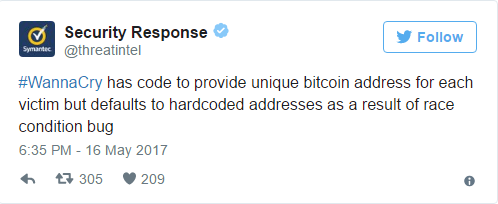
В недавнем твите Symantec Security Response говорится о том, что баг не позволял вредоносу использовать уникальный биткойн-адрес для каждой жертвы. Проблема привела к тому, что вымогатель использовал только три кошелька для сбора средств, что не позволяет его операторам отслеживать выплаты конкретным жертвам.

Исследователи настоятельно рекомендуют не оплачивать выкуп злоумышленникам, так как это не гарантирует возможность восстановления файлов. В случае с WannaCry, маловероятно, что жертвы получат свои файлы после оплаты.

Согласно недавнему сообщению от Symantec, авторы WannaCry выпустили версию, в которой ошибка адресов исправлена, однако большинство образцов все еще содержат ее. По мнению экспертов, получение прибыли является приоритетом для киберпреступников, стоящих за WannaCry, устранение обнаруженной ошибки косвенно подтверждает этот факт.

Некоторые файлы можно восстановить

Хорошей новостью является тот факт, что некоторые файлы можно восстановить, особенно в старых версиях Windows XP. Вымогатель перезаписывает файлы, хранящиеся на Рабочем столе, в Моих документах и на любых съемных дисках, затем удаляет их.

Файлы, находящиеся в других местах, вредоносная программа перемещает во временную папку, а затем обычно удаляет их, не перезаписывая.

«Это значит, что файлы могут быть восстановлены, но коэффициент восстановления может отличаться от системы к системе, потому что удаленный файл может быть перезаписан другими операциями с дисками» - говорит Symantec.

Подпишитесь на новости

Серверные SSD подорожают еще на 15-20% из-за спроса ЦОДов для ИИ

Несколько крупных производителей памяти устно предупредили дистрибьюторов, что поднимут цены на память корпоративного класса. Официальных уведомлений пока нет, но в каналах поставок цены уже растут. По прогнозу TrendForce, контрактные цены на корпоративные SSD в четвертом квартале 2026 года вырастут на 15-20%.

Подробности приводит TrendForce. Подорожание связано со спросом дата-центров для ИИ.

Samsung, SK hynix и Micron отдают приоритет HBM, серверной DDR5 и корпоративным QLC SSD, и обычной DRAM вместе с частью NAND на рынке становится меньше. Некоторые производители, по имеющимся данным, уже забронировали производственные мощности до 2028 года.

Потребительский рынок при этом слабеет. Поставки ноутбуков в третьем квартале сократились на 15,8% по сравнению со вторым, складские запасы растут, и производители компьютеров закупают меньше памяти.

TrendForce ожидает, что контрактные цены на DRAM для компьютеров в четвертом квартале вырастут на 13-18% к предыдущему кварталу. Клиентские SSD подорожают меньше чем на 5%.

На рынке Хуацянбэй в Шэньчжэне модули DDR5 объемом 16 ГБ продают примерно за 1600 юаней (около $240). Средняя контрактная цена производителей на такие модули составляет около 2000 юаней (около $300), то есть розничная цена оказалась ниже заводской.

По данным The Paper, потребительская память тоже дорожает, но из-за слабого спроса у покупателей больше возможностей торговаться.

RSS: Новости на портале Anti-Malware.ru