



ЛК зафиксировала снижение количества DDoS-атак в 2017 году

ЛК зафиксировала снижение количества DDoS-атак в 2017 году

ЛК зафиксировала снижение количества DDoS-атак в 2017 году

Согласно отчету «Лаборатории Касперского», первый квартал 2017 ознаменовался традиционным для начала года спадом числа DDoS-атак. При этом общий вектор развития угрозы подтверждает прогнозы экспертов компании. По сравнению с аналогичным периодом предыдущего года количество и сложность атак продолжает расти.

Системой Kaspersky DDoS Intelligence в первые три месяца 2017 года были зафиксированы атаки по целям, расположенным в 72 странах мира. 

Первое место по числу серверов управления ботнетами остается за Южной Кореей, а на второе вышли США. Нидерланды впервые c апреля 2015 года вытеснили из тройки лидеров Китай, который опустился на седьмую позицию. Россия осталась на четвертом месте. Кроме того, из десятки стран с наибольшим числом командных серверов вышли Япония, Украина и Болгария. Вместо них появились Гонконг, Румыния и Германия.


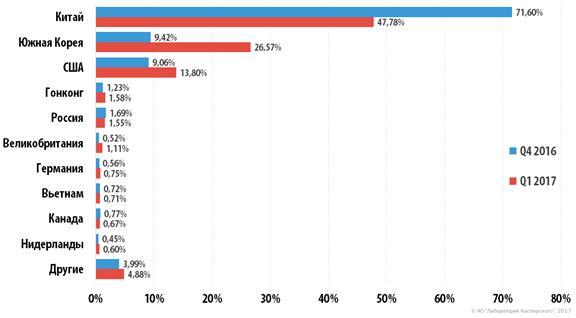
Распределение уникальных мишеней DDoS-атак по странам


Распределение по операционным системам в этом квартале тоже изменилось. Потеснив ботнеты из устройств Интернета вещей на Linux, на первый план вышли Windows-боты: их доля выросла с 25% в прошлом квартале до 60% в январе-марте 2017. 

За отчетный период не было зарегистрировано ни одной атаки с усилением, зато наблюдался рост числа атак с использованием шифрования. Это соответствует прошлогодним прогнозам «Лаборатории Касперского»: набирают популярность сложные DDoS-атаки, которые нелегко обнаружить стандартными защитными инструментами.

В целом, начало года было довольно тихим — наибольшее число атак (994) наблюдалось 18 февраля, а рекорд по продолжительности нападения составил всего 120 часов. Это значительно меньше, чем в четвертом квартале 2016 года: тогда самая продолжительная атака длилась 292 часа.

«Начало года традиционно характеризуется ощутимым спадом числа DDoS-атак — тенденция сохраняется на протяжении вот уже пяти лет. Это может быть связано с тем, что злоумышленники или их заказчики устраивают себе отпуск, — прокомментировал Алексей Киселев, менеджер Kaspersky DDoS Prevention в России. — Однако несмотря на предсказуемый спад, с января по март этого года было зафиксировано больше DDoS-атак, чем в первом квартале 2016, что подтверждает вывод о росте их количества. Поэтому расслабляться не следует, лучше позаботиться о своей защите до того, как киберпреступники снова войдут в рабочий ритм».

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru