



ЛК зафиксировала снижение количества DDoS-атак в 2017 году

ЛК зафиксировала снижение количества DDoS-атак в 2017 году

ЛК зафиксировала снижение количества DDoS-атак в 2017 году

Согласно отчету «Лаборатории Касперского», первый квартал 2017 ознаменовался традиционным для начала года спадом числа DDoS-атак. При этом общий вектор развития угрозы подтверждает прогнозы экспертов компании. По сравнению с аналогичным периодом предыдущего года количество и сложность атак продолжает расти.

Системой Kaspersky DDoS Intelligence в первые три месяца 2017 года были зафиксированы атаки по целям, расположенным в 72 странах мира. 

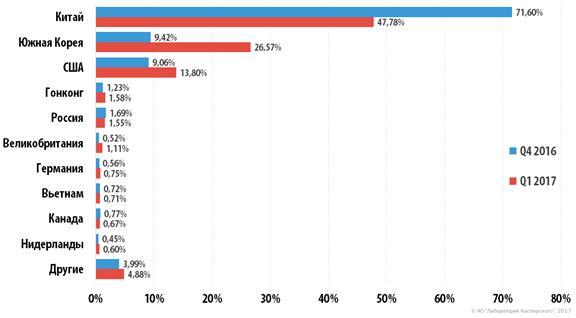
Первое место по числу серверов управления ботнетами остается за Южной Кореей, а на второе вышли США. Нидерланды впервые c апреля 2015 года вытеснили из тройки лидеров Китай, который опустился на седьмую позицию. Россия осталась на четвертом месте. Кроме того, из десятки стран с наибольшим числом командных серверов вышли Япония, Украина и Болгария. Вместо них появились Гонконг, Румыния и Германия.


Распределение уникальных мишеней DDoS-атак по странам


Распределение по операционным системам в этом квартале тоже изменилось. Потеснив ботнеты из устройств Интернета вещей на Linux, на первый план вышли Windows-боты: их доля выросла с 25% в прошлом квартале до 60% в январе-марте 2017. 

За отчетный период не было зарегистрировано ни одной атаки с усилением, зато наблюдался рост числа атак с использованием шифрования. Это соответствует прошлогодним прогнозам «Лаборатории Касперского»: набирают популярность сложные DDoS-атаки, которые нелегко обнаружить стандартными защитными инструментами.

В целом, начало года было довольно тихим — наибольшее число атак (994) наблюдалось 18 февраля, а рекорд по продолжительности нападения составил всего 120 часов. Это значительно меньше, чем в четвертом квартале 2016 года: тогда самая продолжительная атака длилась 292 часа.

«Начало года традиционно характеризуется ощутимым спадом числа DDoS-атак — тенденция сохраняется на протяжении вот уже пяти лет. Это может быть связано с тем, что злоумышленники или их заказчики устраивают себе отпуск, — прокомментировал Алексей Киселев, менеджер Kaspersky DDoS Prevention в России. — Однако несмотря на предсказуемый спад, с января по март этого года было зафиксировано больше DDoS-атак, чем в первом квартале 2016, что подтверждает вывод о росте их количества. Поэтому расслабляться не следует, лучше позаботиться о своей защите до того, как киберпреступники снова войдут в рабочий ритм».

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru