


ЛК зафиксировала снижение количества DDoS-атак в 2017 году

ЛК зафиксировала снижение количества DDoS-атак в 2017 году

ЛК зафиксировала снижение количества DDoS-атак в 2017 году

Согласно отчету «Лаборатории Касперского», первый квартал 2017 ознаменовался традиционным для начала года спадом числа DDoS-атак. При этом общий вектор развития угрозы подтверждает прогнозы экспертов компании. По сравнению с аналогичным периодом предыдущего года количество и сложность атак продолжает расти.

Системой Kaspersky DDoS Intelligence в первые три месяца 2017 года были зафиксированы атаки по целям, расположенным в 72 странах мира. 

Первое место по числу серверов управления ботнетами остается за Южной Кореей, а на второе вышли США. Нидерланды впервые c апреля 2015 года вытеснили из тройки лидеров Китай, который опустился на седьмую позицию. Россия осталась на четвертом месте. Кроме того, из десятки стран с наибольшим числом командных серверов вышли Япония, Украина и Болгария. Вместо них появились Гонконг, Румыния и Германия.


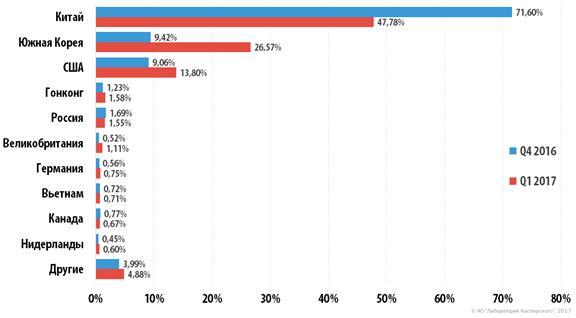
Распределение уникальных мишеней DDoS-атак по странам


Распределение по операционным системам в этом квартале тоже изменилось. Потеснив ботнеты из устройств Интернета вещей на Linux, на первый план вышли Windows-боты: их доля выросла с 25% в прошлом квартале до 60% в январе-марте 2017. 

За отчетный период не было зарегистрировано ни одной атаки с усилением, зато наблюдался рост числа атак с использованием шифрования. Это соответствует прошлогодним прогнозам «Лаборатории Касперского»: набирают популярность сложные DDoS-атаки, которые нелегко обнаружить стандартными защитными инструментами.

В целом, начало года было довольно тихим — наибольшее число атак (994) наблюдалось 18 февраля, а рекорд по продолжительности нападения составил всего 120 часов. Это значительно меньше, чем в четвертом квартале 2016 года: тогда самая продолжительная атака длилась 292 часа.

«Начало года традиционно характеризуется ощутимым спадом числа DDoS-атак — тенденция сохраняется на протяжении вот уже пяти лет. Это может быть связано с тем, что злоумышленники или их заказчики устраивают себе отпуск, — прокомментировал Алексей Киселев, менеджер Kaspersky DDoS Prevention в России. — Однако несмотря на предсказуемый спад, с января по март этого года было зафиксировано больше DDoS-атак, чем в первом квартале 2016, что подтверждает вывод о росте их количества. Поэтому расслабляться не следует, лучше позаботиться о своей защите до того, как киберпреступники снова войдут в рабочий ритм».

ФНС увидит, с какого устройства переводили цифровые рубли

ФНС сможет запрашивать не только сумму и получателя платежа в цифровых рублях, но и его технический след. В выписки попадут IP- и MAC-адреса, номер телефона, данные сим-карты или другой идентификатор устройства. Новые правила заработают не ранее 1 июля 2027 года.

Кроме цифрового хвоста, выписка будет содержать время и назначение платежа, а также сведения об отправителе и получателе, сообщают «Известия».

Это позволит сопоставлять разные счета и выяснять, например, не управлялись ли несколько формально независимых кошельков с одного смартфона.

Но налоговый Большой брат не будет автоматически заглядывать в каждую покупку. По пояснению ФНС, данные о счетах физлиц станут запрашивать примерно по тем же правилам, что и сведения из обычных банков.

Основанием могут стать взыскание задолженности, налоговая проверка или запрос документов, а в ряде случаев потребуется согласие руководителя вышестоящего органа.

Технические сведения помогут искать скрытые доходы, фиктивные сделки, чужие кошельки и цепочки связанных переводов. Если поступления на цифровой счёт сильно разойдутся с задекларированными доходами, у налоговой могут возникнуть дополнительные вопросы. Доказанная неуплата грозит доначислениями, пенями и штрафами.

При этом один IP-адрес ещё не превращает человека в нарушителя. Им могут пользоваться сотрудники офиса, посетители кафе или абоненты одного оператора. Телефон бывает семейным, сим-карту можно переоформить, MAC-адрес — изменить, а доступ к кошельку способен получить мошенник.

Поэтому технический след должен рассматриваться вместе со временем операций, аутентификацией, геолокацией и характером платежей.

RSS: Новости на портале Anti-Malware.ru