



ЛК зафиксировала снижение количества DDoS-атак в 2017 году

ЛК зафиксировала снижение количества DDoS-атак в 2017 году

ЛК зафиксировала снижение количества DDoS-атак в 2017 году

Согласно отчету «Лаборатории Касперского», первый квартал 2017 ознаменовался традиционным для начала года спадом числа DDoS-атак. При этом общий вектор развития угрозы подтверждает прогнозы экспертов компании. По сравнению с аналогичным периодом предыдущего года количество и сложность атак продолжает расти.

Системой Kaspersky DDoS Intelligence в первые три месяца 2017 года были зафиксированы атаки по целям, расположенным в 72 странах мира. 

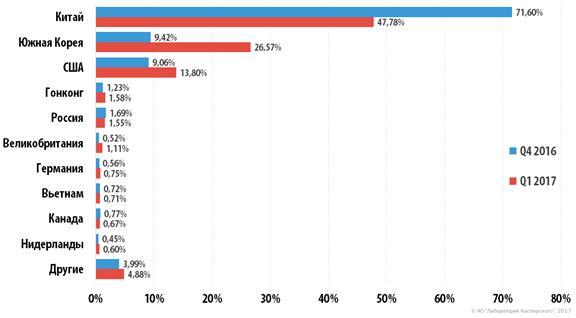
Первое место по числу серверов управления ботнетами остается за Южной Кореей, а на второе вышли США. Нидерланды впервые c апреля 2015 года вытеснили из тройки лидеров Китай, который опустился на седьмую позицию. Россия осталась на четвертом месте. Кроме того, из десятки стран с наибольшим числом командных серверов вышли Япония, Украина и Болгария. Вместо них появились Гонконг, Румыния и Германия.


Распределение уникальных мишеней DDoS-атак по странам


Распределение по операционным системам в этом квартале тоже изменилось. Потеснив ботнеты из устройств Интернета вещей на Linux, на первый план вышли Windows-боты: их доля выросла с 25% в прошлом квартале до 60% в январе-марте 2017. 

За отчетный период не было зарегистрировано ни одной атаки с усилением, зато наблюдался рост числа атак с использованием шифрования. Это соответствует прошлогодним прогнозам «Лаборатории Касперского»: набирают популярность сложные DDoS-атаки, которые нелегко обнаружить стандартными защитными инструментами.

В целом, начало года было довольно тихим — наибольшее число атак (994) наблюдалось 18 февраля, а рекорд по продолжительности нападения составил всего 120 часов. Это значительно меньше, чем в четвертом квартале 2016 года: тогда самая продолжительная атака длилась 292 часа.

«Начало года традиционно характеризуется ощутимым спадом числа DDoS-атак — тенденция сохраняется на протяжении вот уже пяти лет. Это может быть связано с тем, что злоумышленники или их заказчики устраивают себе отпуск, — прокомментировал Алексей Киселев, менеджер Kaspersky DDoS Prevention в России. — Однако несмотря на предсказуемый спад, с января по март этого года было зафиксировано больше DDoS-атак, чем в первом квартале 2016, что подтверждает вывод о росте их количества. Поэтому расслабляться не следует, лучше позаботиться о своей защите до того, как киберпреступники снова войдут в рабочий ритм».

Подпишитесь на новости

Немкин: внесение Apple и Microsoft в реестр ОРИ не означает запрета

Запись в реестре Роскомнадзора не превращает iPhone в кирпич и не выключает Windows. Депутат Госдумы Антон Немкин заявил, что включение Apple и Microsoft в реестр организаторов распространения информации (ОРИ) не означает автоматического запрета их продукции в России. Но освобождения от требований закона компаниям тоже не обещают.

Свою позицию Немкин изложил в телеграм-канале: правила должны быть едиными для российских и иностранных участников цифрового рынка.

По словам депутата, речь идёт об обязанностях по хранению информации и её предоставлению уполномоченным органам в предусмотренных законом случаях. Масштаб бизнеса и страна регистрации от этих требований не освобождают. Немкин также призвал не подменять реальные последствия громкими заголовками.

Apple и Microsoft появились в реестре 2 октября 2026 года. Google включён в него с конкретным сервисом — Google Meet — ещё 26 января.

Статус ОРИ предусматривает хранение в России сведений о пользователях и фактах обмена сообщениями в течение трёх лет, а содержания сообщений — до шести месяцев. Эти данные должны предоставляться уполномоченным органам в установленных законом случаях.

Само внесение в список не доказывает, что корпорации будут передавать переписки российских пользователей государству. Но и гарантией от будущих ограничений заявление депутата не служит, за неисполнение требований предусмотрены отдельные меры реагирования.

RSS: Новости на портале Anti-Malware.ru