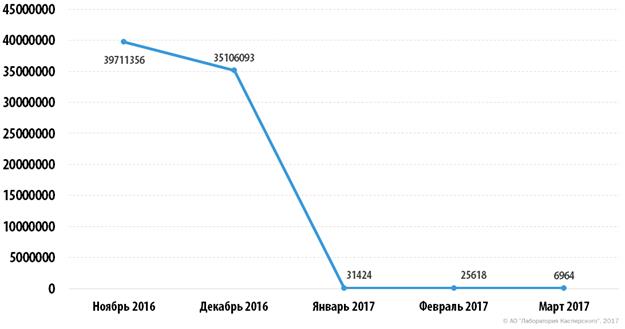
С начала 2017 года «Лаборатория Касперского» наблюдает уменьшение объема вредоносных спам-рассылок – по сравнению с четвертым кварталом 2016 года зловредов в почте стало в 2,4 раза меньше. Наиболее заметно сократилась доля троянцев-шифровальщиков, рассылаемых злоумышленниками в спаме.
Эксперты компании связывают это с тем, что с конца прошлого года активность крупнейшего в мире спам-ботнета Necurs практически стихла, а именно он нес ответственность за большую часть вредоносных рассылок.
Количество вредоносных писем, предположительно рассылаемых ботнетом Necurs, которые попали в ловушки «Лаборатории Касперского»
Однако это затишье, скорее всего, является временным. Вредоносный спам, конечно же, никуда не исчез – защитные технологии «Лаборатории Касперского» по-прежнему отлавливают его в почтовом трафике. После снижения активности ботнета Necurs содержание вредоносных писем стало совершенно разнообразным: злоумышленники распространяют как шифровальщиков, так и программы-шпионы, бэкдоры и новые модификации опасного банковского троянца Zeus. Более того, киберпреступники применяют различные новые приемы, чтобы обойти защитные фильтры и усыпить бдительность пользователей.
Так, в первом квартале эксперты «Лаборатории Касперского» наблюдали растущий объем вредоносных писем, в которых зловред был упакован в запароленный архив. Эта уловка позволяла злоумышленникам избегать проверки файла защитным решением. Внутри таких архивов были офисные документы (часто замаскированные под различные счета и уведомления), содержащие макросы или скрипты Javascript, которые в свою очередь при запуске загружали на компьютер пользователя другие вредоносные программы.
«Современные почтовые спам-фильтры эффективно справляются с задачей детектирования спама, который рассылается традиционным способом, поэтому злоумышленники вынуждены искать новые методы обхода фильтров. В ход идут и рассылки через социальные сети и мессенджеры, и запароленные архивы, содержащие зловреды. Последняя тенденция, скорее всего, сохранится и дальше: защищенный паролем документ выглядит в глазах пользователей более надежным и не может быть проверен защитным фильтром на наличие потенциальной опасности», – рассказывает Дарья Лосева, спам-аналитик «Лаборатории Касперского».
В целом же по итогам трех первых месяцев 2017 года доля спама в мировом почтовом трафике снизилась и составила около 56%. В Рунете однако этот показатель оказался немного выше – почти 62%. Наибольшее количество спама при этом было отправлено с территории США (19%), а первое место в рейтинге стран-получателей спама занял Китай (с долей 18%). Россия вошла в первую десятку по обоим критериям (страны-источники и страны-получатели спама), но ее доля в этих рейтингах не превысила 5%.
Гораздо чаще в первом квартале российские пользователи сталкивались с угрозой фишинга – по данным «Лаборатории Касперского», в стране насчитывается 11% атакованных фишерами пользователей.
Всего же в мире защитные решения компании заблокировали более 50 миллионов попыток перехода пользователей на фишинговые страницы. В более чем половине случаев (55%) целью фишеров были клиенты финансовых организаций: каждая восьмая атака пришлась на платежные системы, а каждая десятая – на онлайн-магазины.












