



Fancy Bear освоили новые уязвимости нулевого дня

Fancy Bear освоили новые уязвимости нулевого дня

Fancy Bear освоили новые уязвимости нулевого дня

Кибергруппа Sednit, также известная как APT28, Fancy Bear и Sofacy, действует как минимум с 2004 года и специализируется на краже конфиденциальной информации. Группе приписывают атаки на Демократическую партию США, парламент Германии, французский телеканал TV5 Monde и допинговое агентство WADA.

В октябре 2016 года ESET опубликовала отчет об инструментах и тактике Sednit. В апреле группа вновь напомнила о себе – хакеров обвинили во «вмешательстве в французские выборы», в частности, в атаке на штаб Эммануэля Макрона. Одновременно с этим внимание специалистов ESET привлекла фишинговая рассылка с документом под названием Trump’s_Attack_on_Syria_English.docx во вложении.

Фишинговое письмо эксплуатирует тему решения Дональда Трампа о ракетном ударе по Сирии. Документ-приманка содержит копию соответствующей статьи, опубликованной 12 апреля в The California Courier.


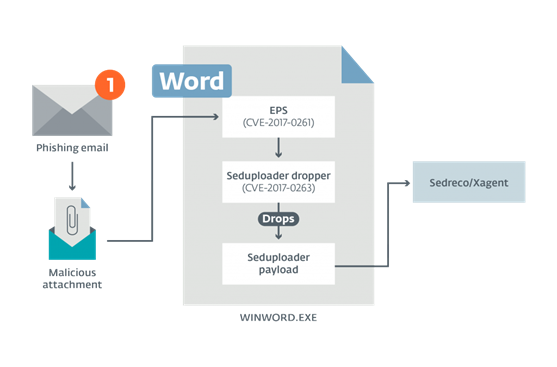
Изучив документ, в ESET установили, что он предназначен для загрузки вредоносной программы Seduploader – известного инструмента разведки из арсенала группы Sednit. С этой целью хакеры используют два эксплойта – к уязвимости удаленного выполнения кода в Microsoft Word (CVE-2017-0262) и к уязвимости локального повышения привилегий в Windows (CVE-2017-0263). Данная схема типична для Sednit – использование фишинговой рассылки с вредоносным вложением для установки инструмента первого этапа.

Новая атака подтверждает, что кибергруппа Sednit не снижает активности и не меняет привычки – известные методы, повторное использование кода из других вредоносных программ, небольшие ошибки типа опечатки в конфигурации Seduploader (shel вместо shell). Кроме того, хакеры продолжают дорабатывать инструментарий, добавляя новые встроенные функции, в частности, скриншоттер.

После предупреждения Microsoft выпустила обновление безопасности, закрывающее перечисленные уязвимости. ESET напоминает о необходимости своевременно устанавливать все патчи ПО, выпускаемые производителями, и использовать комплексные решения для безопасности.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru