



Модемы на базе Intel Puma 6 уязвимы перед DoS-атаками и теряют пакеты

Модемы на базе Intel Puma 6 уязвимы перед DoS-атаками и теряют пакеты

Модемы на базе Intel Puma 6 уязвимы перед DoS-атаками и теряют пакеты

О том, что в чипсете Intel Puma 6 есть некоторые проблемы, стало известно еще в конце 2016 года, когда пользователи форумов DSLReports начали массово жаловаться на свои устройства. Сначала речь шла лишь о некоторых моделях модемов Arris, но позже стало ясно, что проблема более масштабная.

Как оказалось, баг кроется в работе Intel Puma 6, и эксплуатируя проблему можно устроить на уязвимое устройство настоящую DoS-атаку, значительно урезав скорость жертвы или вообще пректив работу устройства. Пользователи обнаружили, что модемы не справляются даже с нагрузкой в несколько тысяч пакетов в секунду, и атакующий может отправлять пакеты на TCP и UDP порты жертвы, спровоцировав отказ в обсаживании (путем переполнения look-up table), пишет xakep.ru.

Так, поток обычных, небольших пакетов мощностью 200 кбит/с, распределенный между портами TCP, UDP и даже ICMP, способен заставить устройство «захлебнуться» данными. Кстати, первыми на проблему обратили внимание геймеры, так как в онлайне даже незначительное latency может повлиять на исход игры.


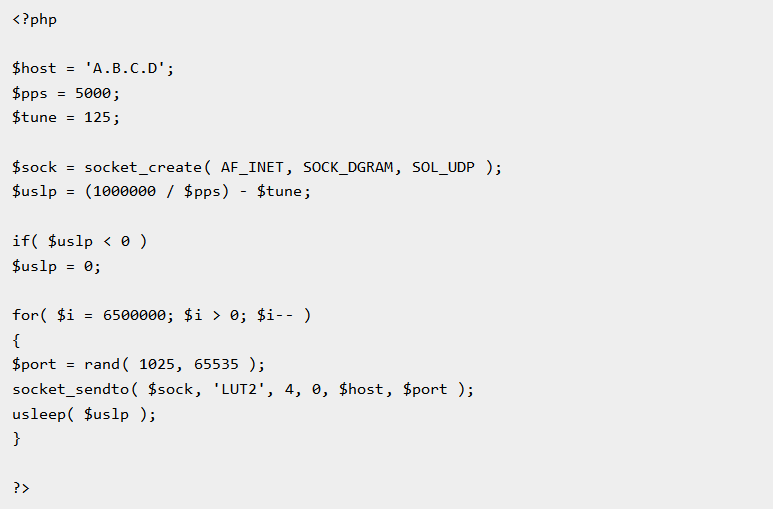
PoC-эксплоит


На форумах DSLReports сумели разобраться, что подобное поведение в частности демонстрируют устройства Arris SB6190 и Netgear CM700, и даже представили proof-of-concept эксплоит: PHP-код, который «выстреливает» в жертву 5000 UDP-пакетов в секунду, распределяя их между случайными портами. Для осуществления атаки, по сути, достаточно просто узнать IP-адрес цели. К тому же пользователи подсчитали, что устройства на базе Intel Puma 6 теряют порядка 6% пакетов IPv4 или IPv6.

На этой неделе обнаруженная пользователями проблема нашли официальное подтверждение. Так, компания Netgear предупредила своих клиентов о том, что модемы CM700 и C6300 действительно уязвимы перед DoS-атаками и пообещала в скором времени представить патч.

Судя по всему, теперь компании Intel грозит судебный иск, так как юридическая фирма Schubert Jonckheer & Kolbe уже призывает пострадавших пользователей стать участниками коллективного иска против компании.

Ниже приведен список устройств, в работе которых пользователям форумов DLSReports удалось  выявить проблемы.

  • Arris SB6190
  • Arris TG1672G
  • Arris TM1602
  • Super Hub 3 (Arris TG2492LG)
  • Hitron CGN3 / CDA / CGNV серии модемов:
  • Hitron CDA-32372
  • Hitron CDE-32372
  • Hitron CDA3-35
  • Hitron CGNV4
  • Hitron CGNM-3552
  • Hitron CGN3
  • Hitron CGNM-2250
  • Linksys CM3024
  • Linksys CM3016
  • TP-Link CR7000
  • Netgear AC1750 C6300 AC1900
  • Netgear CM700
  • Telstra Gateway Max (Netgear AC1900 / C6300)
  • Cisco DPC3848V
  • Cisco DPC3941B / DPC3941T
  • Cisco DPC3939
  • Compal CH7465-LG / Arris TG2492LG
  • Samsung Home Media Server

Android-приложения научились обходить блокировку трафика вне VPN

Исследователь Армин Шупук обнаружил в Android механизм, позволяющий обычному приложению отправлять пакеты мимо VPN даже при включённой функции «Блокировать соединения без VPN». Никакого root-доступа, ADB и опасных разрешений не требуется — достаточно штатного системного API.

Проблема связана с NAT-T keepalive — короткими пакетами UDP/4500, которые поддерживают сетевое соединение активным. Android может поручить их отправку чипу Wi-Fi, минуя обычный сетевой путь приложения и проверки VPN Lockdown.

В результате установленная программа способна регулярно обращаться к выбранному злоумышленником серверу через физическую сеть. Передавать произвольные данные таким способом нельзя: содержимое пакета задаёт сама платформа.

Однако получатель видит реальный IP-адрес устройства, время отправки и факт его присутствия в сети. Этого достаточно для определения провайдера, сопоставления активности и отслеживания перемещений между сетями.

Исследователь подтвердил утечку на Pixel 8 Pro с Android 16: роутер фиксировал пакет вне VPN каждые десять секунд. На смартфоне Samsung соединение оставалось активным более 24 часов. Работа механизма также подтверждена на устройстве Nothing, хотя отдельный перехват трафика для него не проводился.

По оценке автора, проблема затрагивает большинство устройств на Android 12 и новее, поддерживающих аппаратную отправку NAT-T keepalive через Wi-Fi. Однако полноценные испытания выполнены только на трёх моделях, поэтому речь идёт об оценке класса устройств, а не о проверке каждого смартфона на рынке.

Отчёт передали Google 15 мая 2026 года. Корпорация признала его дубликатом уже зарегистрированной проблемы, но сведения о CVE, исправлении или сроках выпуска патча публично не раскрыты.

До устранения ошибки пользователям с повышенными требованиями к анонимности рекомендуют пропускать весь трафик смартфона через внешний VPN-маршрутизатор, отключив мобильную сеть и альтернативные подключения.

RSS: Новости на портале Anti-Malware.ru