



Троян перехватывает пароли от мобильного банка, Facebook и Instagram

Троян перехватывает пароли от мобильного банка, Facebook и Instagram

Троян перехватывает пароли от мобильного банка, Facebook и Instagram

ESET обнаружила на Google Play новую вредоносную программу. Троян Android/Charger.B крадет пароли от мобильных приложений банков и социальных сетей, с его помощью можно атаковать почти любое приложение.

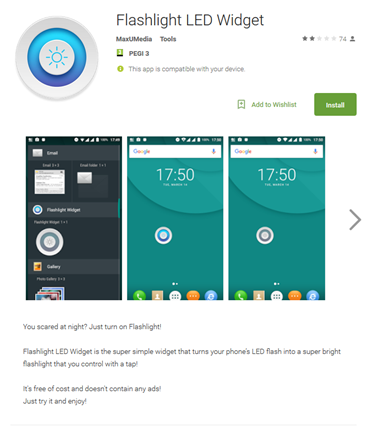
Троян маскируется под приложение-фонарик Flashlight LED Widget. После установки и запуска программа запрашивает права администратора устройства и разрешение открывать окна поверх других приложений.

Далее троян отправляет на командный сервер злоумышленников информацию об устройстве, включая список установленных приложений, и фотографию владельца, сделанную фронтальной камерой.


Если зараженное устройство находится в России, Украине или Беларуси, троян деактивируется. В ESET предполагают, что атакующие таким образом пытаются избежать уголовного преследования в своей стране.

Когда жертва запускает интересующее злоумышленников приложение (например, мобильный банк или соцсеть), на экране появится поддельное окно для ввода данных. Логины, пароли или данные банковских карт, введенные в фишинговом окне, будут отправлены злоумышленникам.

В ходе исследования специалисты ESET наблюдали перехват паролей Commbank, NAB и Westpac Mobile Banking, а также Facebook, Instagram и Google Play. Опасность трояна в том, что атакующие могут перенацелить его почти на любое приложение.

Троян может блокировать экран устройства, выводя сообщение о загрузке обновлений. В ESET предполагают, что эта функция используется при краже средств со счета. Злоумышленники удаленно блокируют смартфон, чтобы жертва не заметила подозрительную активность и не смогла принять меры.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru