



Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Специалисты Akamai сообщили (PDF), что им впервые удалось обнаружить DDoS-атаки с использованием протокола CLDAP (Connection-less Lightweight Directory Access Protocol). CLDAP является своего рода альтернативой LDAP протоколу Microsoft, и они оба работают с портом 389, однако если LDAP работает с TCP, то CLDAP использует UDP.

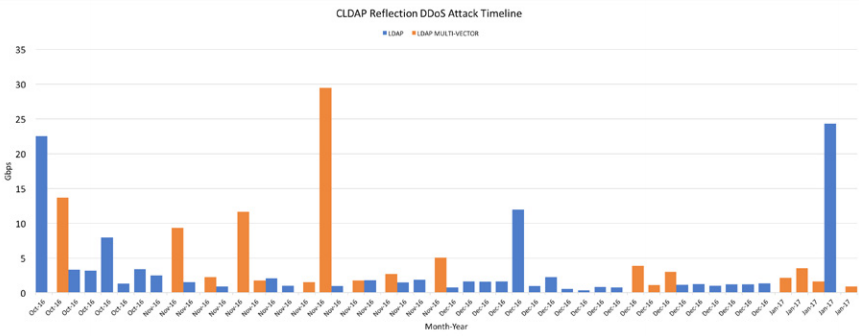
Согласно данным исследователей, с октября 2016 года злоумышленники стали практиковать DDoS-атаки с применением необычного протокола, которым, как потом оказалось, был CLDAP. Примерно в это же время специалисты компании Corero зафиксировали атаки с использованием LDAP.


В свежем отчете Akamai сказано, что в настоящее время оба протокола используются похожим образом — для усиления отраженных DDoS-атак. Применение LDAP или CLDAP требует, чтобы злоумышленники обратились к серверу, используя спуфинг IP-адреса отправителя (якобы обращение исходит с адреса жертвы). В итоге сервер отвечает на LDAP/CLDAP-запрос, адресуя ответ жертве атаки, пишет xakep.ru.

Специалисты пишут, что использование протоколов в качестве усилителя атак весьма эффективно. Если другие протоколы способны усилить DDoS-атаку в среднем на 10 (то есть пакет размером 1 байт превращается в 10 байт), то LDAP или CLDAP более эффективны. Так, LDAP дает прирост в 46 раз (до 55 в пиковом состоянии), а CLDAP и вовсе дает усиление в 56 раз (в пиковом состоянии до 70).

Аналитики сообщают, с октября 2016 года атаки с применением CLDAP были зафиксированы более 50 раз и исходили от 7629 уникальных CLDAP-«отражателей» (серверов LDAP с открытым 389 портом), причем 33 атаки полагались только на CLDAP и не задействовали другие протоколы вообще, что весьма необычно. Наиболее серьезная из этих атак имела мощность 24 Гбит/с.


Исследователи полагают, что относительно  небольшое количество атак означает, что злоумышленники пока лишь тестируют CLDAP в деле, но учитывая мощный усиливающий фактор, можно ожидать прироста таких DDoS-атак в будущем. Согласно Shoudan, в настоящее время в интернете можно обнаружить порядка 250 000 устройств с открытым 389 портом.

Google построила в Android клетку для ИИ-агентов, но пока она пустует

В Android появился системный механизм, который позволит ИИ-агентам выполнять действия внутри приложений без имитации нажатий по экрану. Доступ защищён специальным разрешением, однако на обычном смартфоне найти соответствующий переключатель пока не получится: технология AppFunctions остаётся экспериментальной, а её интеграция с Gemini доступна лишь избранным тестировщикам.

AppFunctions позволяет разработчикам превратить отдельные возможности приложений в инструменты для агентов.

Например, вместо открытия календаря и блуждания по интерфейсу Gemini сможет напрямую вызвать функцию создания события. Аналогичным образом агент сможет составить плейлист, добавить товары в список покупок или объединить действия нескольких программ.

По смыслу это мобильный аналог MCP: приложение заранее описывает доступные операции, Android регистрирует их, а аутентифицированный агент выбирает и запускает нужную функцию по запросу пользователя. Интерфейс приложения может меняться сколько угодно.


Чтобы обнаруживать и выполнять такие функции, вызывающая программа должна получить системное разрешение EXECUTE_APP_FUNCTIONS. Оно не отображается в обычном меню настроек и предназначено для одобренных агентов и ассистентов. Сам механизм доступен начиная с Android 16.

Но захват смартфонов роботами откладывается. Google прямо помечает AppFunctions как экспериментальную, предупреждает о возможных изменениях API и пока допускает к полному циклу только ограниченное число приложений и системных агентов. Разработчики могут подготовить и протестировать функции, но подключение к Gemini остаётся закрытым и требует участия в программе раннего доступа.

В перспективе такая архитектура должна быть надёжнее агентов, которые управляют телефоном через ADB и просто тыкают по экрану. Заодно Google заранее ограничивает круг программ, способных распоряжаться чужими функциями.

RSS: Новости на портале Anti-Malware.ru