



Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Специалисты Akamai сообщили (PDF), что им впервые удалось обнаружить DDoS-атаки с использованием протокола CLDAP (Connection-less Lightweight Directory Access Protocol). CLDAP является своего рода альтернативой LDAP протоколу Microsoft, и они оба работают с портом 389, однако если LDAP работает с TCP, то CLDAP использует UDP.

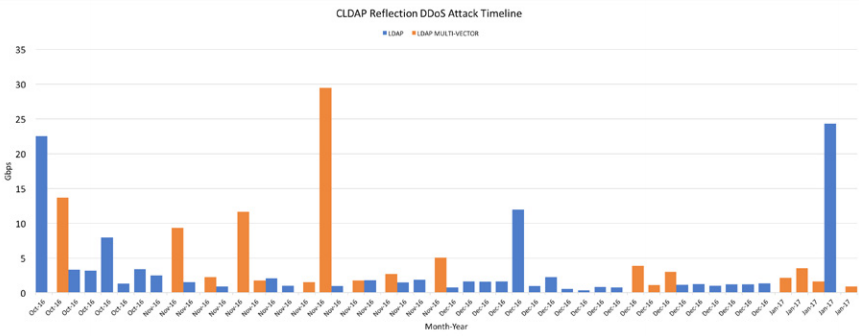
Согласно данным исследователей, с октября 2016 года злоумышленники стали практиковать DDoS-атаки с применением необычного протокола, которым, как потом оказалось, был CLDAP. Примерно в это же время специалисты компании Corero зафиксировали атаки с использованием LDAP.


В свежем отчете Akamai сказано, что в настоящее время оба протокола используются похожим образом — для усиления отраженных DDoS-атак. Применение LDAP или CLDAP требует, чтобы злоумышленники обратились к серверу, используя спуфинг IP-адреса отправителя (якобы обращение исходит с адреса жертвы). В итоге сервер отвечает на LDAP/CLDAP-запрос, адресуя ответ жертве атаки, пишет xakep.ru.

Специалисты пишут, что использование протоколов в качестве усилителя атак весьма эффективно. Если другие протоколы способны усилить DDoS-атаку в среднем на 10 (то есть пакет размером 1 байт превращается в 10 байт), то LDAP или CLDAP более эффективны. Так, LDAP дает прирост в 46 раз (до 55 в пиковом состоянии), а CLDAP и вовсе дает усиление в 56 раз (в пиковом состоянии до 70).

Аналитики сообщают, с октября 2016 года атаки с применением CLDAP были зафиксированы более 50 раз и исходили от 7629 уникальных CLDAP-«отражателей» (серверов LDAP с открытым 389 портом), причем 33 атаки полагались только на CLDAP и не задействовали другие протоколы вообще, что весьма необычно. Наиболее серьезная из этих атак имела мощность 24 Гбит/с.


Исследователи полагают, что относительно  небольшое количество атак означает, что злоумышленники пока лишь тестируют CLDAP в деле, но учитывая мощный усиливающий фактор, можно ожидать прироста таких DDoS-атак в будущем. Согласно Shoudan, в настоящее время в интернете можно обнаружить порядка 250 000 устройств с открытым 389 портом.

Подпишитесь на новости

ИИ спроектировал процессор уровня Arm Cortex-A53 без ручного описания схемы

Нейросетям уже мало писать код, они добрались до проектирования процессоров. Как сообщила команда проекта QiMeng, автоматически созданный CPU второй версии по производительности сопоставим с Arm Cortex-A53, знакомым по смартфонам прошлых поколений. До современных флагманов далеко, но это уже заметно сложнее очередной кнопки на сайте.

Результаты разработчики опубликовали на официальной странице QiMeng.

Исследователи автоматизируют создание логики процессора по примерам входных данных и ожидаемых результатов. В традиционном подходе инженеры сначала вручную описывают схему на специальном языке. Здесь значительную часть этой работы берёт на себя алгоритм.

Предыдущая версия, QiMeng-CPU-v1, получила проект RISC-V-процессора за пять часов. Чип затем изготовили: он смог запустить Linux и показал производительность, сопоставимую с Intel 80486SX.


Вторая версия перешла к суперскалярной архитектуре, позволяющей выполнять несколько команд за такт. По оценке авторов, её производительность примерно в 380 раз выше показателя передовых предшествующих методов автоматического проектирования.

Пожалуй, наиболее интересный результата здесь в сокращении ручной работы при создании вычислительных ядер. В сущности, перспектива поручать алгоритмам всё более сложные части проектирования уже подкреплена работающим чипом, а не только красивыми слайдами.

RSS: Новости на портале Anti-Malware.ru