



Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Специалисты Akamai сообщили (PDF), что им впервые удалось обнаружить DDoS-атаки с использованием протокола CLDAP (Connection-less Lightweight Directory Access Protocol). CLDAP является своего рода альтернативой LDAP протоколу Microsoft, и они оба работают с портом 389, однако если LDAP работает с TCP, то CLDAP использует UDP.

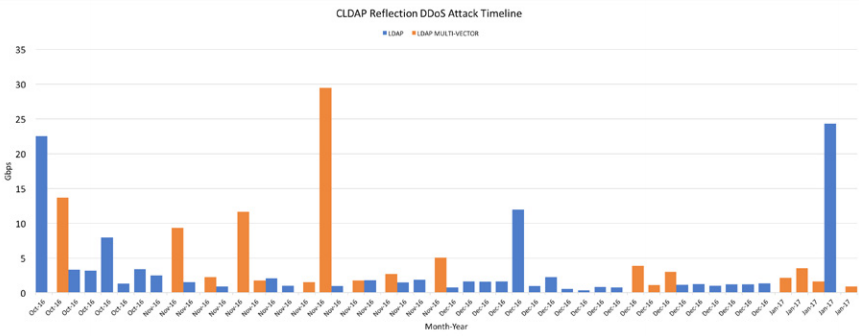
Согласно данным исследователей, с октября 2016 года злоумышленники стали практиковать DDoS-атаки с применением необычного протокола, которым, как потом оказалось, был CLDAP. Примерно в это же время специалисты компании Corero зафиксировали атаки с использованием LDAP.


В свежем отчете Akamai сказано, что в настоящее время оба протокола используются похожим образом — для усиления отраженных DDoS-атак. Применение LDAP или CLDAP требует, чтобы злоумышленники обратились к серверу, используя спуфинг IP-адреса отправителя (якобы обращение исходит с адреса жертвы). В итоге сервер отвечает на LDAP/CLDAP-запрос, адресуя ответ жертве атаки, пишет xakep.ru.

Специалисты пишут, что использование протоколов в качестве усилителя атак весьма эффективно. Если другие протоколы способны усилить DDoS-атаку в среднем на 10 (то есть пакет размером 1 байт превращается в 10 байт), то LDAP или CLDAP более эффективны. Так, LDAP дает прирост в 46 раз (до 55 в пиковом состоянии), а CLDAP и вовсе дает усиление в 56 раз (в пиковом состоянии до 70).

Аналитики сообщают, с октября 2016 года атаки с применением CLDAP были зафиксированы более 50 раз и исходили от 7629 уникальных CLDAP-«отражателей» (серверов LDAP с открытым 389 портом), причем 33 атаки полагались только на CLDAP и не задействовали другие протоколы вообще, что весьма необычно. Наиболее серьезная из этих атак имела мощность 24 Гбит/с.


Исследователи полагают, что относительно  небольшое количество атак означает, что злоумышленники пока лишь тестируют CLDAP в деле, но учитывая мощный усиливающий фактор, можно ожидать прироста таких DDoS-атак в будущем. Согласно Shoudan, в настоящее время в интернете можно обнаружить порядка 250 000 устройств с открытым 389 портом.

Подпишитесь на новости

ChatGPT научился создавать GIF и редактировать отдельные кадры

Танцующего кота теперь можно заказать прямо в ChatGPT, причём вместе со скоростью танца и правками отдельных кадров. OpenAI выпустила Images 2.6: обновление добавляет создание GIF-анимаций по текстовому запросу или загруженному изображению.

О возможностях новой версии OpenAI рассказала в официальном анонсе. Готовую анимацию можно доработать в чате: изменить скорость воспроизведения, просмотреть последовательность покадрово и отредактировать отдельные кадры.

В демонстрации компания показывает создание GIF с танцующим котом по одной просьбе пользователя.

Сценарии выходят за пределы кошачьей дискотеки: анимированные маскоты, реакции для соцсетей, зацикленные изображения товаров и раскадровки для будущих видео. Исходником может стать даже простой набросок.


Заодно OpenAI заявляет об ускорении генерации изображений на 50%. Разработчикам предложили две модели в API: GPT-Image-2.6 Flare с акцентом на скорость и Sunburst — на качество и сохранение деталей при редактировании. Flare при низком качестве может создавать картинку всего за шесть секунд.

В API также появились разметка областей для точечных правок, экспорт SVG и параметр сложности, управляющий объёмом планирования при выполнении запроса.

По данным корпорации, через ChatGPT, Codex и API пользователи создают уже 4 млрд изображений в неделю. Images 2.6 объявлена доступной на всех тарифах ChatGPT и Codex в веб-версии, настольных и мобильных приложениях.

RSS: Новости на портале Anti-Malware.ru