



Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Специалисты Akamai сообщили (PDF), что им впервые удалось обнаружить DDoS-атаки с использованием протокола CLDAP (Connection-less Lightweight Directory Access Protocol). CLDAP является своего рода альтернативой LDAP протоколу Microsoft, и они оба работают с портом 389, однако если LDAP работает с TCP, то CLDAP использует UDP.

Согласно данным исследователей, с октября 2016 года злоумышленники стали практиковать DDoS-атаки с применением необычного протокола, которым, как потом оказалось, был CLDAP. Примерно в это же время специалисты компании Corero зафиксировали атаки с использованием LDAP.


В свежем отчете Akamai сказано, что в настоящее время оба протокола используются похожим образом — для усиления отраженных DDoS-атак. Применение LDAP или CLDAP требует, чтобы злоумышленники обратились к серверу, используя спуфинг IP-адреса отправителя (якобы обращение исходит с адреса жертвы). В итоге сервер отвечает на LDAP/CLDAP-запрос, адресуя ответ жертве атаки, пишет xakep.ru.

Специалисты пишут, что использование протоколов в качестве усилителя атак весьма эффективно. Если другие протоколы способны усилить DDoS-атаку в среднем на 10 (то есть пакет размером 1 байт превращается в 10 байт), то LDAP или CLDAP более эффективны. Так, LDAP дает прирост в 46 раз (до 55 в пиковом состоянии), а CLDAP и вовсе дает усиление в 56 раз (в пиковом состоянии до 70).

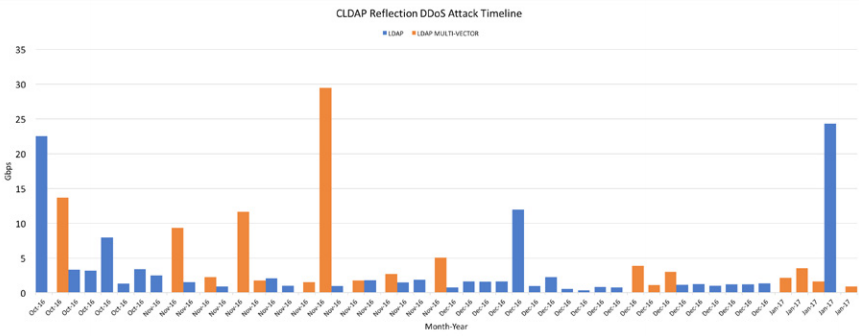
Аналитики сообщают, с октября 2016 года атаки с применением CLDAP были зафиксированы более 50 раз и исходили от 7629 уникальных CLDAP-«отражателей» (серверов LDAP с открытым 389 портом), причем 33 атаки полагались только на CLDAP и не задействовали другие протоколы вообще, что весьма необычно. Наиболее серьезная из этих атак имела мощность 24 Гбит/с.


Исследователи полагают, что относительно  небольшое количество атак означает, что злоумышленники пока лишь тестируют CLDAP в деле, но учитывая мощный усиливающий фактор, можно ожидать прироста таких DDoS-атак в будущем. Согласно Shoudan, в настоящее время в интернете можно обнаружить порядка 250 000 устройств с открытым 389 портом.

Подпишитесь на новости

WhatsApp на Android позволит листать сообщения без отметки о прочтении

Прочитать сообщение и не выдать себя синими галочками, WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) для Android готовит именно такой сценарий. В коде бета-версии нашли предпросмотр переписки по долгому нажатию. Причём окно позволяет прокручивать сообщения.

Функцию обнаружили и смогли активировать до выпуска исследователи Android Authority.

В версии 2.26.44.12 удержание чата открывает плавающую карточку с последними сообщениями. По результатам проверки издания, просмотр и прокрутка внутри неё не отправляют уведомления о прочтении. Собеседник продолжает видеть сообщение непрочитанным, пока вы изучаете переписку.

Под карточкой появляется обновлённое меню: закрепление, архивирование, отключение уведомлений, отметка непрочитанным и удаление чата. Сейчас долгое нажатие на Android лишь выделяет диалог и показывает панель действий.


На iPhone похожий предпросмотр уже есть, однако прокручивать переписку внутри такого окна нельзя. Android-вариант в обнаруженной реализации оказался даже удобнее.

Но искать новинку в настройках пока рано: она находится в разработке и недоступна даже обычным участникам бета-тестирования. Сроков выпуска нет, а найденный в APK код ещё не гарантирует появления функции у всех пользователей.

RSS: Новости на портале Anti-Malware.ru