



Вирусы на Google Play крадут пароли от платежных сервисов

Вирусы на Google Play крадут пароли от платежных сервисов

Вирусы на Google Play крадут пароли от платежных сервисов

Специалисты ESET обнаружили на Google Play новые опасные приложения. Программы специализируются на краже данных аккаунтов PayPal и Paxful и действуют при помощи социальной инженерии. 

Первое вредоносное приложение – Boost Views – продвигалось в Google Play как инструмент для заработка на YouTube. После запуска приложения пользователю предлагалось выбрать одну из двух функций: смотреть видео с YouTube, получая за это «зарплату», или увеличить число просмотров собственного канала. Программу скачали до 100 000 раз.


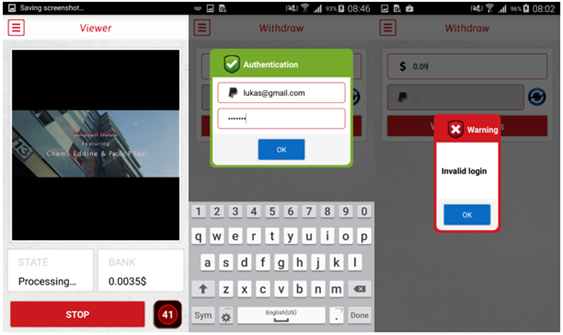
Для просмотра видео с YouTube в приложение встроен видеоплеер Viewer. Стоимость услуг пользователей оценивается в 0,0001–0,0005 долларов в минуту (такие расценки действовали во время исследования), заработанная сумма отображается в окне под плеером.  

Накопив 0,09 доллара, исследователи попытались перевести их на PayPal – для этого в приложении предусмотрена специальная форма авторизации. Получить «зарплату» не удалось – после ввода логина и пароля приложение выдавало сообщение об ошибке, в то время как учетные данные PayPal отправлялись на удаленный сервер разработчиков.  

Менее востребованная функция приложения – увеличить трафик YouTube-канала пользователя. Стоимость услуги начинается от 3,29 долларов, чтобы оплатить ее, нужно ввести данные банковской карты – эта информация также поступит в распоряжение разработчиков. 

Второе приложение – PaxVendor – использовало популярность биткоин-обменника Paxful. Программа собирала логины и пароли от этого сервиса при помощи фальшивого экрана авторизации и не имела других функций. 

После ввода учетных данных пользователь увидит сообщение об ошибке, тем временем, операторы PaxVendor смогут войти в скомпрометированный аккаунт. В ходе исследования ESET была зафиксирована попытка входа в тестовый аккаунт Paxful с территории Украины.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru