



Вирусы на Google Play крадут пароли от платежных сервисов

Вирусы на Google Play крадут пароли от платежных сервисов

Вирусы на Google Play крадут пароли от платежных сервисов

Специалисты ESET обнаружили на Google Play новые опасные приложения. Программы специализируются на краже данных аккаунтов PayPal и Paxful и действуют при помощи социальной инженерии. 

Первое вредоносное приложение – Boost Views – продвигалось в Google Play как инструмент для заработка на YouTube. После запуска приложения пользователю предлагалось выбрать одну из двух функций: смотреть видео с YouTube, получая за это «зарплату», или увеличить число просмотров собственного канала. Программу скачали до 100 000 раз.


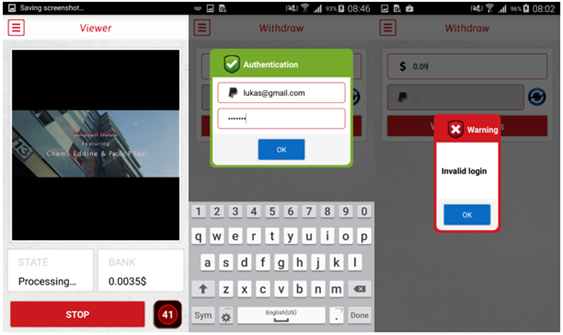
Для просмотра видео с YouTube в приложение встроен видеоплеер Viewer. Стоимость услуг пользователей оценивается в 0,0001–0,0005 долларов в минуту (такие расценки действовали во время исследования), заработанная сумма отображается в окне под плеером.  

Накопив 0,09 доллара, исследователи попытались перевести их на PayPal – для этого в приложении предусмотрена специальная форма авторизации. Получить «зарплату» не удалось – после ввода логина и пароля приложение выдавало сообщение об ошибке, в то время как учетные данные PayPal отправлялись на удаленный сервер разработчиков.  

Менее востребованная функция приложения – увеличить трафик YouTube-канала пользователя. Стоимость услуги начинается от 3,29 долларов, чтобы оплатить ее, нужно ввести данные банковской карты – эта информация также поступит в распоряжение разработчиков. 

Второе приложение – PaxVendor – использовало популярность биткоин-обменника Paxful. Программа собирала логины и пароли от этого сервиса при помощи фальшивого экрана авторизации и не имела других функций. 

После ввода учетных данных пользователь увидит сообщение об ошибке, тем временем, операторы PaxVendor смогут войти в скомпрометированный аккаунт. В ходе исследования ESET была зафиксирована попытка входа в тестовый аккаунт Paxful с территории Украины.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru