



Доктор Веб предупреждает о вредоносной рассылке

Доктор Веб предупреждает о вредоносной рассылке

Доктор Веб предупреждает о вредоносной рассылке

Специалисты компании «Доктор Веб» зафиксировали рассылку спама с целым набором вредоносных модулей, позволяющих шпионить за пользователем и похищать конфиденциальную информацию.

Массовая рассылка вредоносных вложений по электронной почте — один из самых популярных методов распространения троянцев. Злоумышленники стараются составить текст сообщения таким образом, чтобы получатель самостоятельно открыл приложенный к письму файл, что приведет к заражению компьютера.

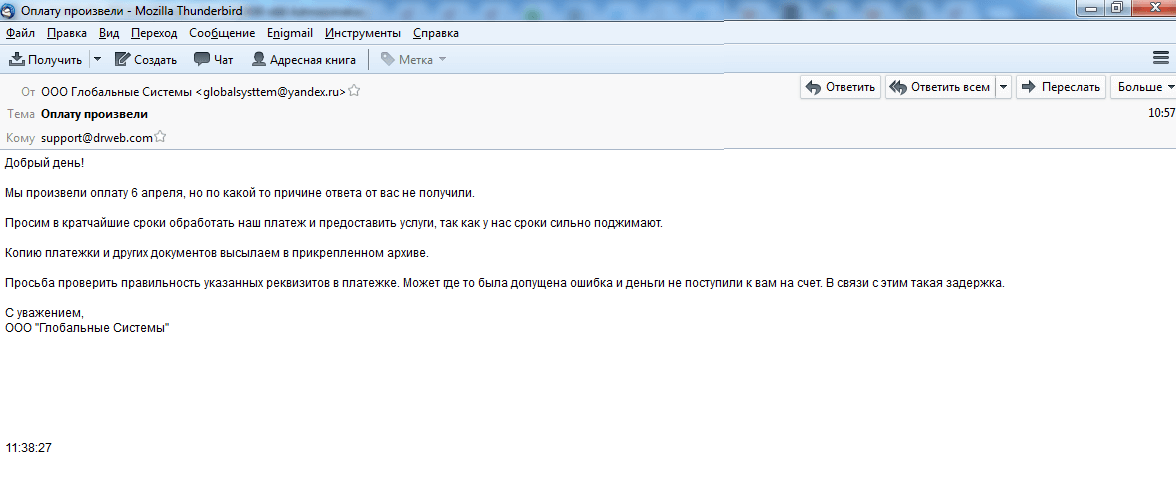
В течение последних нескольких дней по электронной почте активно распространяются сообщения с темой «Оплату произвели» от имени некоей компании ООО «Глобальные Системы». Письма содержат следующий текст (оригинальные синтаксис и орфография сохранены):

Добрый день!
Мы произвели оплату 6 апреля, но по какой то причине ответа от вас не получили.
Просим в кратчайшие сроки обработать платеж и предоставить услуги, так как у нас сроки сильно поджимают.
Копию платежки и других документов высылаем в прикрепленном архиве. 
Просьба проверить правильность указанных реквизитов в платежке. Может где то была допущена ошибка и деньги не поступили к вам на счет. В связи с этим такая задержка.
С уважением,
ООО «Глобальные Системы»


К письму прилагается архив с именем Платежка от ООО Глобальные Системы 6 апреля 2017 года.JPG.zip размером более 4 МБ. Он содержит исполняемый файл с расширением .JPG[несколько десятков пробелов].exe, добавленный в вирусную базу Dr.Web под именем Trojan.MulDrop7.24844. Если пользователь попытается открыть это «изображение», программа запустится на выполнение.

Приложение представляет собой упакованный контейнер, который создан с использованием возможностей языка Autoit. В момент старта эта программа проверяет, что она запущена в единственном экземпляре, а затем сохраняет на диск библиотеку для обхода системы контроля учетных записей пользователя (UAC, User Account Control) в 32- и 64-разрядных версиях Windows и несколько других файлов. Затем Trojan.MulDrop7.24844 регистрирует себя в автозагрузке: в Windows XP — путем модификации системного реестра, в более современных версиях Windows — при помощи Планировщика задач. Также троянец пытается извлечь и сохранить в текстовом файле пароли из браузеров Google Chrome и Mozilla Firefox, пишет news.drweb.ru.

Один из компонентов, который Trojan.MulDrop7.24844 запускает на зараженном компьютере, — приложение для удаленного администрирования, детектируемое Антивирусом Dr.Web как Program.RemoteAdmin.753.

Другой компонент троянца также представляет собой зашифрованный Autoit-контейнер с именем xservice.bin, извлекающий на диск два исполняемых файла. Эти программы являются 32- и 64-разрядной версиями утилиты Mimikatz, которая предназначена для перехвата паролей открытых сессий в Windows. Файл xservice.bin может быть запущен с различными ключами, в зависимости от которых он выполняет на инфицированном компьютере те или иные действия:


Ключ Описание
-help показать возможные ключи (справочная информация выводится в неопознанной кодировке)
-screen делает снимок экрана, сохраняет в файл с именем Screen(<HOURS>_<MINUTES>).jpg (где <HOURS>_<MINUTES> - текущее значение времени), выставляет файлу атрибуты «скрытый» и «системный»
-wallpaper <path> меняет обои на указанные в параметре <path>
-opencd открывает CD-привод
-closecd закрывает CD-привод
-offdesktop выводит в консоль текст "Not working =("
-ondesktop выводит в консоль текст "Not working =("
-rdp запуск RDP (см. ниже)
-getip получает IP-адрес инфицированной машины с использованием сайта ident.me
-msg <type> <title> <msg> создает диалоговое окно заданного типа (err, notice, qst, inf) с указанным заголовком и текстом
-banurl <url> добавляет в файл %windir%\System32\drivers\etc\hosts строку вида "127.0.0.1 <url>", где <url> - аргумент команды


Также это приложение активирует кейлоггер, записывающий в файл информацию о нажатых пользователем клавишах, и создает в момент запуска снимок экрана.

Троянец открывает злоумышленникам удаленный доступ к зараженной машине по протоколу RDP (Remote Desktop Protocol). Для этого он скачивает с сервера Github и устанавливает на инфицированном компьютере программу Rdpwrap с параметрами, обеспечивающими ее запуск в скрытом режиме. Она детектируется Антивирусом Dr.Web как Program.Rdpwrap. Затем Trojan.MulDrop7.24844 с помощью ранее сохраненной на диске утилиты Mimikatz пытается получить пароль от учетной записи текущего пользователя, который сохраняется в системном реестре. Этот пароль в дальнейшем используется для организации связи с зараженным ПК. В результате такого несанкционированного подключения злоумышленники могут получить полный контроль над атакованным компьютером.


В Сеть утекли ранняя карта GTA VI и отменённые дополнения для GTA V

Поклонники GTA получили 192 ГБ цифровой археологии: в Сети появился массив внутренних данных Rockstar Games с ранними материалами GTA VI, вырезанным контентом GTA V и следами отменённых дополнений.

Как сообщает Tom’s Hardware, архив предположительно связан с масштабной утечкой 2022 года. Rockstar пока не подтверждала подлинность новых находок, поэтому часть выводов основана на анализе файлов энтузиастами.

Главным трофеем стала очень ранняя версия карты GTA VI, которую удалось запустить внутри GTA V. На ней видны черновые районы штата Леонида, частично созданные по спутниковым снимкам и панорамам Google Maps.

По версии исследователей, материалы относятся к 2014-2015 годам. Если датировка верна, Rockstar начала собирать мир GTA VI ещё до выхода GTA V на ПК.

В архиве также обнаружили контуры увеличенного Либерти-Сити для отменённого дополнения GTA V. Полноценного города там нет — только каркас, доступный через редактор CodeWalker.

Зато нашлись следы другого сюжетного DLC под названием Agent Trevor: гигантский подземный бункер, особняк, космический корабль и другие декорации. Rockstar, похоже, готовила для Тревора почти шпионский боевик, но GTA Online снова победила одиночный контент.

Отдельный подарок — вырезанные аудиозаписи. В одной сцене Брюси Киббуц из GTA IV разговаривает с Франклином, а в альтернативном финале Тревор врезается в резервуар с жидким азотом, замерзает и разлетается на куски.

В окончательной версии разработчики выбрали менее морозный, но не менее горячий вариант с нефтяной цистерной. Сама GTA VI должна выйти 19 ноября 2026 года. А пока фанаты уже играют в любимое развлечение серии: изучают то, что Rockstar вообще не собиралась им показывать.

RSS: Новости на портале Anti-Malware.ru