



Хакеры Shadow Brokers опубликовали больше эксплоитов АНБ

Хакеры Shadow Brokers опубликовали больше эксплоитов АНБ

Хакеры Shadow Brokers опубликовали больше эксплоитов АНБ

Группа хакеров, называющая себя Shadow Brokers, выпустила еще одну порцию эксплойтов и инструментов, предположительно используемых киберпреступниками Equation Group. Также злоумышленники опубликовали сообщение президенту США Дональду Трампу.

Анализ опубликованных файлов показал наличие различных эксплойтов и списков организаций, на которые, по-видимому, нацелена Equation Group.

Исследователь Google Project Zero Тэвис Орманди (Tavis Ormandy) утверждает, что один из опубликованных эксплоитов, получивший имя EXACTCHANGE, эксплуатирует уязвимость ядра Linux, которая может быть использована для повышения локальных привилегий. Орманди полагает, что Equation Group пользовались этим эксплоитом «в течение многих лет», прежде чем он был обнаружен исследователями Google в 2009 году.

Анализ, проведенный Максимом Зайцевым, показал, что просочившиеся файлы включают в себя эксплоиты Solaris, кросс-платформенные средства удаленного администрирования (RAT), кейлоггеры Linux, эксплойты, нацеленные на брандмауэры Cisco и эксплуатирующие уязвимости в IP.Board и Apache.

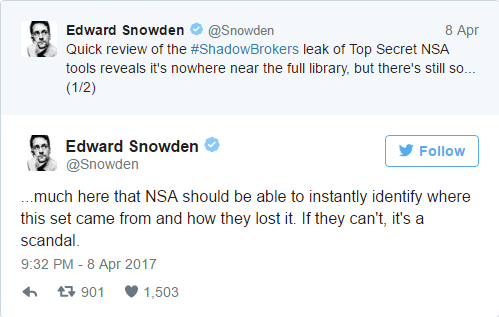
Эксперты также нашли списки IP-адресов и доменных имен, которые могут принадлежать организациям, на которые нацелена Equation Group. Хакеры The Shadow Brokers изначально пытались продать эксплойты, но ни одна из стратегий, включая аукционы и прямые предложения покупки, не была успешной. Несмотря на то, что группа хакеров сделала доступной еще одну партию файлов, Эдварда Сноуден, как и Зайцев, считают, что остались некоторые неопубликованные файлы.

В опубликованном хакерами на Medium сообщении они обращаются к президенту Трампу, утверждая, что они разочарованы его действиями.

«TheShadowBrokers голосовали за вас. TheShadowBrokers поддерживает вас. TheShadowBrokers теряет веру в вас. Похоже на то, что вы отрекаетесь от «своей базы», «движения» и людей, которые вас выбирают» - говорится в сообщении хакеров.

Группа в очередной раз заявила, что она не связана с Россией, однако отметила, что Россия и Путин являются «лучшими союзниками» Соединенных Штатов до тех пор, пока общие враги не будут побеждены, а Америка не станет великой.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru