



Неосторожность сотрудников и кибератаки одинаково опасны для бизнеса

Неосторожность сотрудников и кибератаки одинаково опасны для бизнеса

Неосторожность сотрудников и кибератаки одинаково опасны для бизнеса

Исследование «Лаборатории Касперского» показало, что одной из наиболее серьезных угроз для бизнеса сегодня становится потеря данных. Согласно результатам опроса*, 42% российских компаний хотя бы один раз за последний год теряли важную информацию из-за взломов или утечек информации. Треть компаний сообщила, что это происходило неоднократно.

Потеря информации обходится организациям недешево, причем средний ущерб в результате инцидента растет пропорционально размеру предприятия. Если для малого и среднего бизнеса он составляет 1,6 миллиона рублей, то для представителей крупного бизнеса сумма потерь увеличивается до 11 миллионов. Тем не менее далеко не все компании готовы работать над улучшением защиты. Меньше половины опрошенных (42%) согласились с утверждением, что им следует направлять больше ресурсов на усиление мер информационной безопасности и противодействие угрозам.

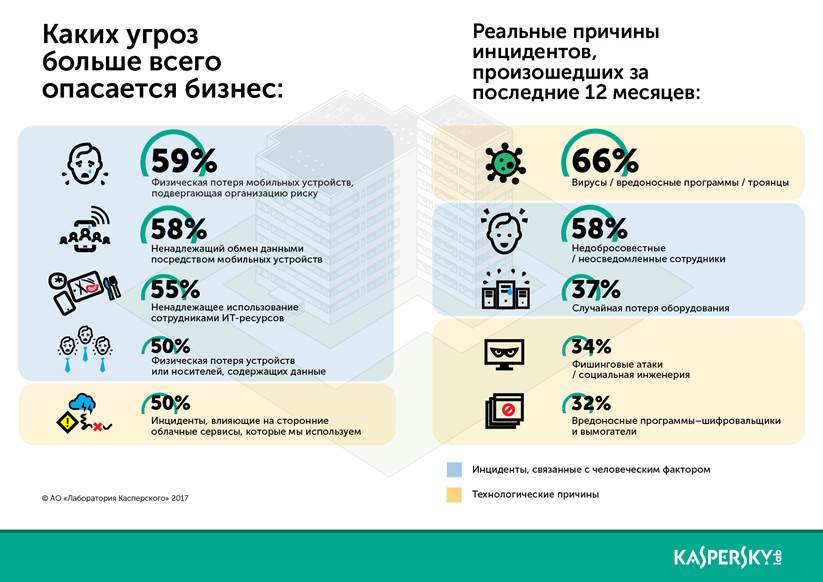
Между установками бизнеса и реальностью есть расхождения и по другим вопросам. В первую очередь различается оценка компанией своих наиболее уязвимых мест и реальные причины потери данных. Проще говоря, бизнес боится одного, а страдает зачастую от другого.


Киберугрозы, которых опасаются российские компании и причины реальных инцидентов информационной безопасности


Среди главных угроз большинство российских организаций называют физическую потерю устройств с важными данными и инциденты, связанные с человеческим фактором. Однако согласно результатам исследования, в реальности потеря данных часто происходит по другим причинам. Лидирует среди них вредоносное ПО: две трети опрошенных признались, что теряли информацию из-за вирусов или троянцев. Довольно высокие места заняли и такие угрозы для бизнеса, как инциденты с программами-вымогателями (происходили у 32% компаний) и целевые атаки (25%). Но некоторые опасения бизнеса были подкреплены реальными фактами: неосторожность/неосведомленность работников стала причиной потери данных у 58% пострадавших. 

«Киберугрозы постоянно становятся более комплексными. Причем происходит это не обязательно из-за усложнения атак, а в первую очередь из-за роста числа потенциально уязвимых мест. Борьба с этой тенденцией требует все более разнообразных методов защиты, — комментирует Сергей Земков, управляющий директор «Лаборатории Касперского» в России и странах СНГ. — От таких рисков, как неосторожность сотрудников, невозможно защититься с помощью одних только алгоритмов. По-настоящему эффективная стратегия безопасности сегодня сочетает традиционные технологии, анализ киберугроз, постоянный мониторинг и применение самых эффективных методов реагирования на инциденты».

Подпишитесь на новости

Забытый ПИН больше не потребует стирать весь Android-смартфон

Google разрабатывает запасной способ разблокировки Android-смартфона через привязанный аккаунт. Новинка может избавить пользователей от нынешнего сурового выбора: вспомнить ПИН или отправить все локальные данные под нож. Сейчас при полностью забытом ПИН-коде, пароле или графическом ключе владельцу обычно остаётся сбросить устройство до заводских настроек.

После этого Google попросит подтвердить право собственности через аккаунт, но фотографии, документы и данные приложений без резервной копии уже никто не вернёт.

В Android 17 QPR2 Beta 5 исследователи обнаружили упоминание функции Unlock with Google Account. Её описание предлагает разблокировать устройство с помощью связанного аккаунта Google, если пользователь забыл ПИН или пароль.

Судя по найденному интерфейсу, запасной вход будет добровольным и по умолчанию отключённым. Пользователю придётся заранее разрешить разблокировку через аккаунт в разделе Device unlock.

Фактически компания может вернуть идею, существовавшую в старых версиях Android. До Android 4.4 включительно забытый графический ключ можно было сбросить с помощью данных аккаунта Google. Позднее такую возможность убрали, оставив пользователям фабричный сброс и защиту Factory Reset Protection.

Однако функция пока не работает даже в тестовой Android 17 QPR2 Beta 5, официального анонса от Google нет, а найденный в коде механизм может измениться или вообще не добраться до релиза.

RSS: Новости на портале Anti-Malware.ru