



Неосторожность сотрудников и кибератаки одинаково опасны для бизнеса

Неосторожность сотрудников и кибератаки одинаково опасны для бизнеса

Неосторожность сотрудников и кибератаки одинаково опасны для бизнеса

Исследование «Лаборатории Касперского» показало, что одной из наиболее серьезных угроз для бизнеса сегодня становится потеря данных. Согласно результатам опроса*, 42% российских компаний хотя бы один раз за последний год теряли важную информацию из-за взломов или утечек информации. Треть компаний сообщила, что это происходило неоднократно.

Потеря информации обходится организациям недешево, причем средний ущерб в результате инцидента растет пропорционально размеру предприятия. Если для малого и среднего бизнеса он составляет 1,6 миллиона рублей, то для представителей крупного бизнеса сумма потерь увеличивается до 11 миллионов. Тем не менее далеко не все компании готовы работать над улучшением защиты. Меньше половины опрошенных (42%) согласились с утверждением, что им следует направлять больше ресурсов на усиление мер информационной безопасности и противодействие угрозам.

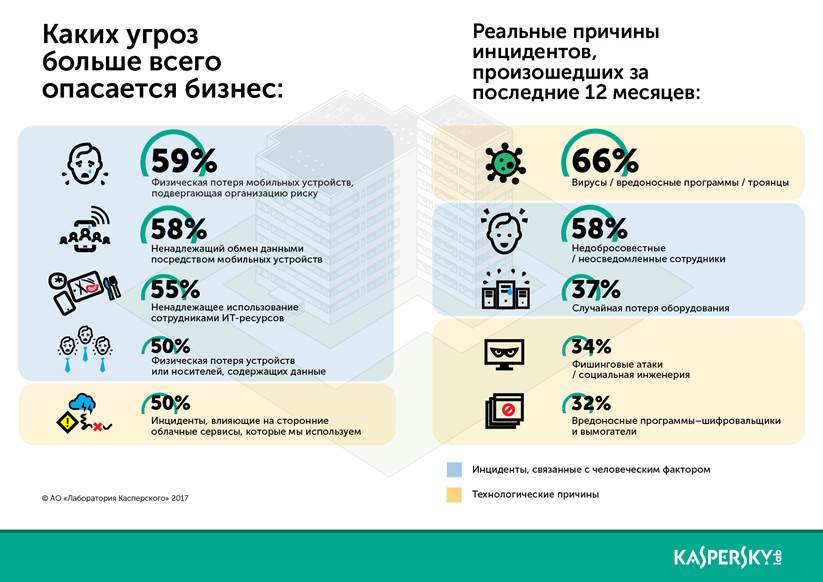
Между установками бизнеса и реальностью есть расхождения и по другим вопросам. В первую очередь различается оценка компанией своих наиболее уязвимых мест и реальные причины потери данных. Проще говоря, бизнес боится одного, а страдает зачастую от другого.


Киберугрозы, которых опасаются российские компании и причины реальных инцидентов информационной безопасности


Среди главных угроз большинство российских организаций называют физическую потерю устройств с важными данными и инциденты, связанные с человеческим фактором. Однако согласно результатам исследования, в реальности потеря данных часто происходит по другим причинам. Лидирует среди них вредоносное ПО: две трети опрошенных признались, что теряли информацию из-за вирусов или троянцев. Довольно высокие места заняли и такие угрозы для бизнеса, как инциденты с программами-вымогателями (происходили у 32% компаний) и целевые атаки (25%). Но некоторые опасения бизнеса были подкреплены реальными фактами: неосторожность/неосведомленность работников стала причиной потери данных у 58% пострадавших. 

«Киберугрозы постоянно становятся более комплексными. Причем происходит это не обязательно из-за усложнения атак, а в первую очередь из-за роста числа потенциально уязвимых мест. Борьба с этой тенденцией требует все более разнообразных методов защиты, — комментирует Сергей Земков, управляющий директор «Лаборатории Касперского» в России и странах СНГ. — От таких рисков, как неосторожность сотрудников, невозможно защититься с помощью одних только алгоритмов. По-настоящему эффективная стратегия безопасности сегодня сочетает традиционные технологии, анализ киберугроз, постоянный мониторинг и применение самых эффективных методов реагирования на инциденты».

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru