



В Google Play нашли 87 вредоносных модов для Minecraft

В Google Play нашли 87 вредоносных модов для Minecraft

В Google Play нашли 87 вредоносных модов для Minecraft

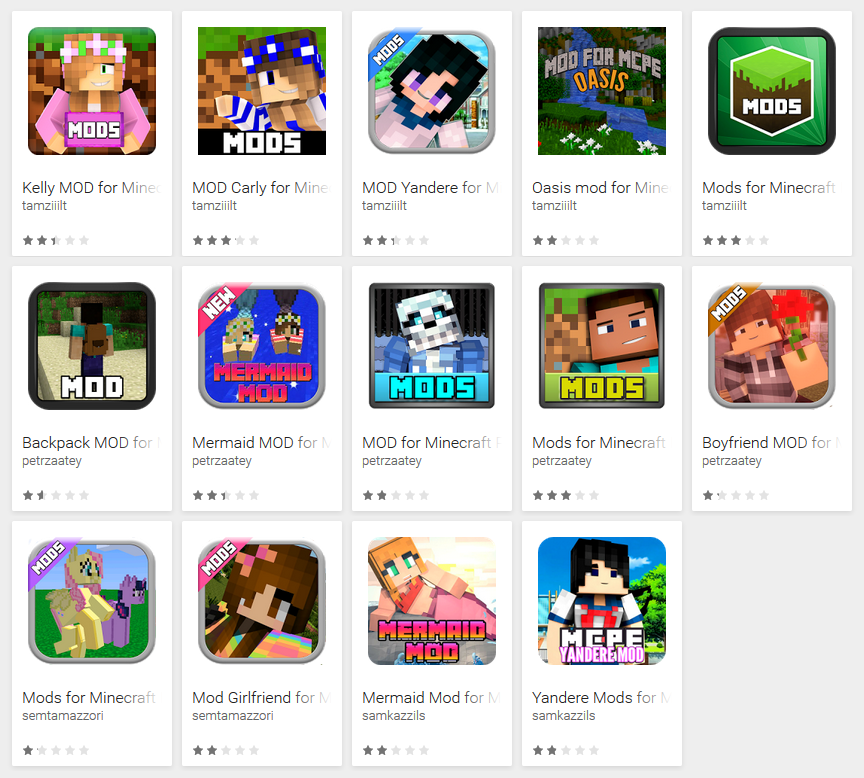
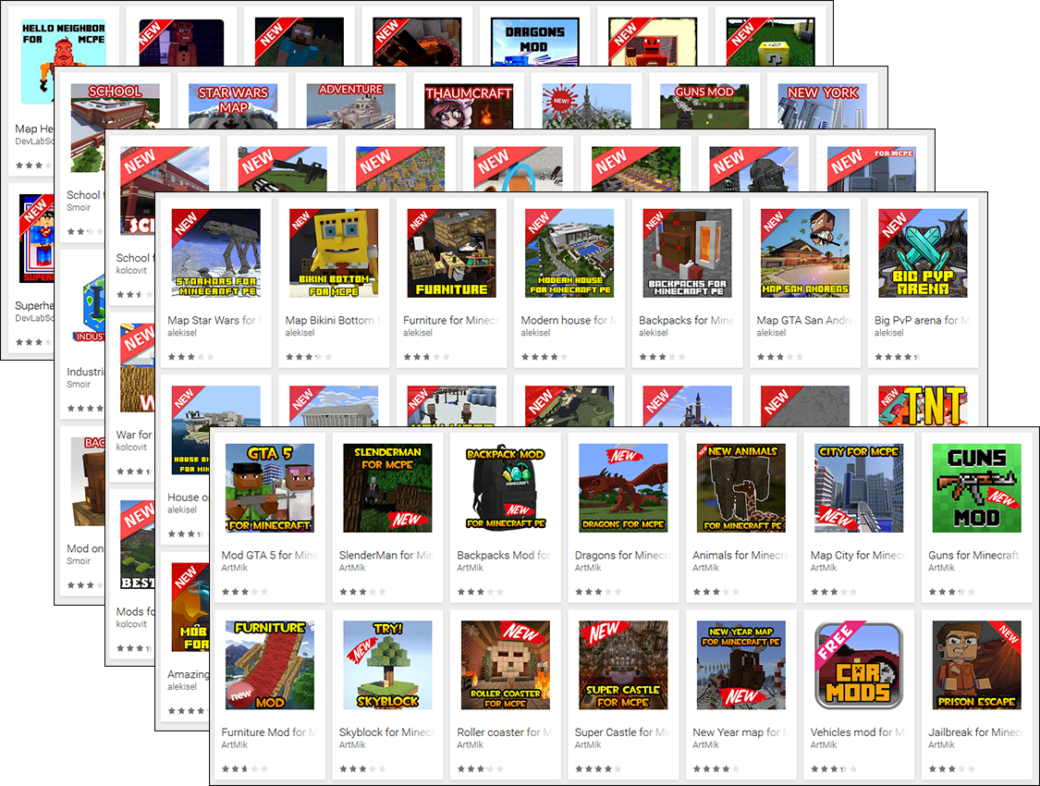
Эксперты компании ESET сообщили, что в официальном каталоге приложений Google Play было обнаружено 87 вредоносных приложений, замаскированных под моды для игры Minecraft. Вместо модов пользователи получали всевозможную adware, а также ссылки на скамерские сайты. Суммарно приложения были загружены более 990 000 раз.

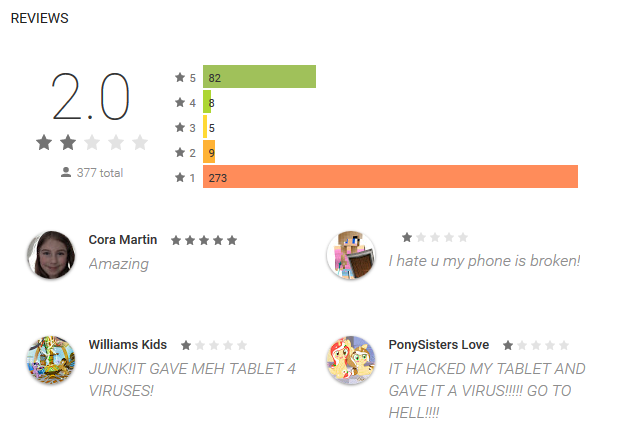
Исследователи разделили вредоносные приложения на две категории: навязчивая реклама (adware) и скам. В первую категорию попали 14 приложений, загруженные более 80 000 раз. Почти все они имели плохой рейтинг и отзывы, так что опытные пользователи могли избежать их без особенного труда. Эту партию приложений уже удалили из каталога стараниями Android Security Team, пишет xakep.ru.


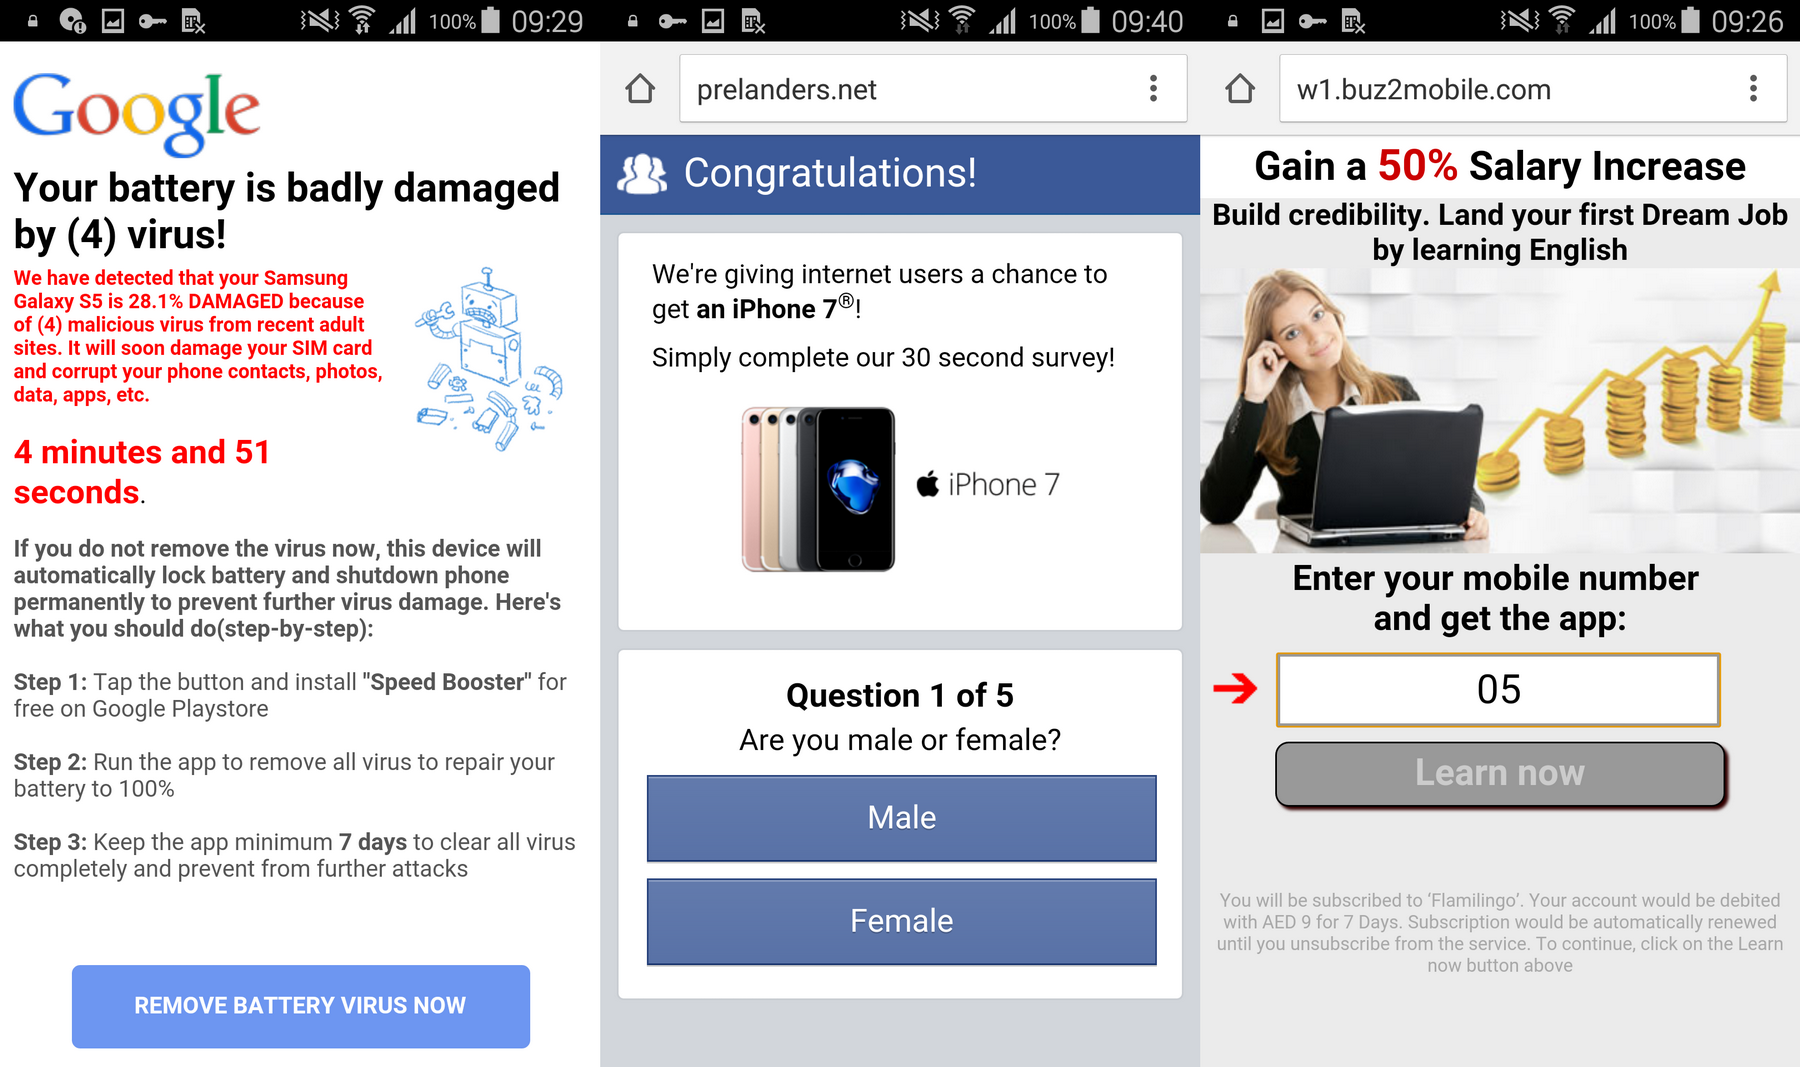
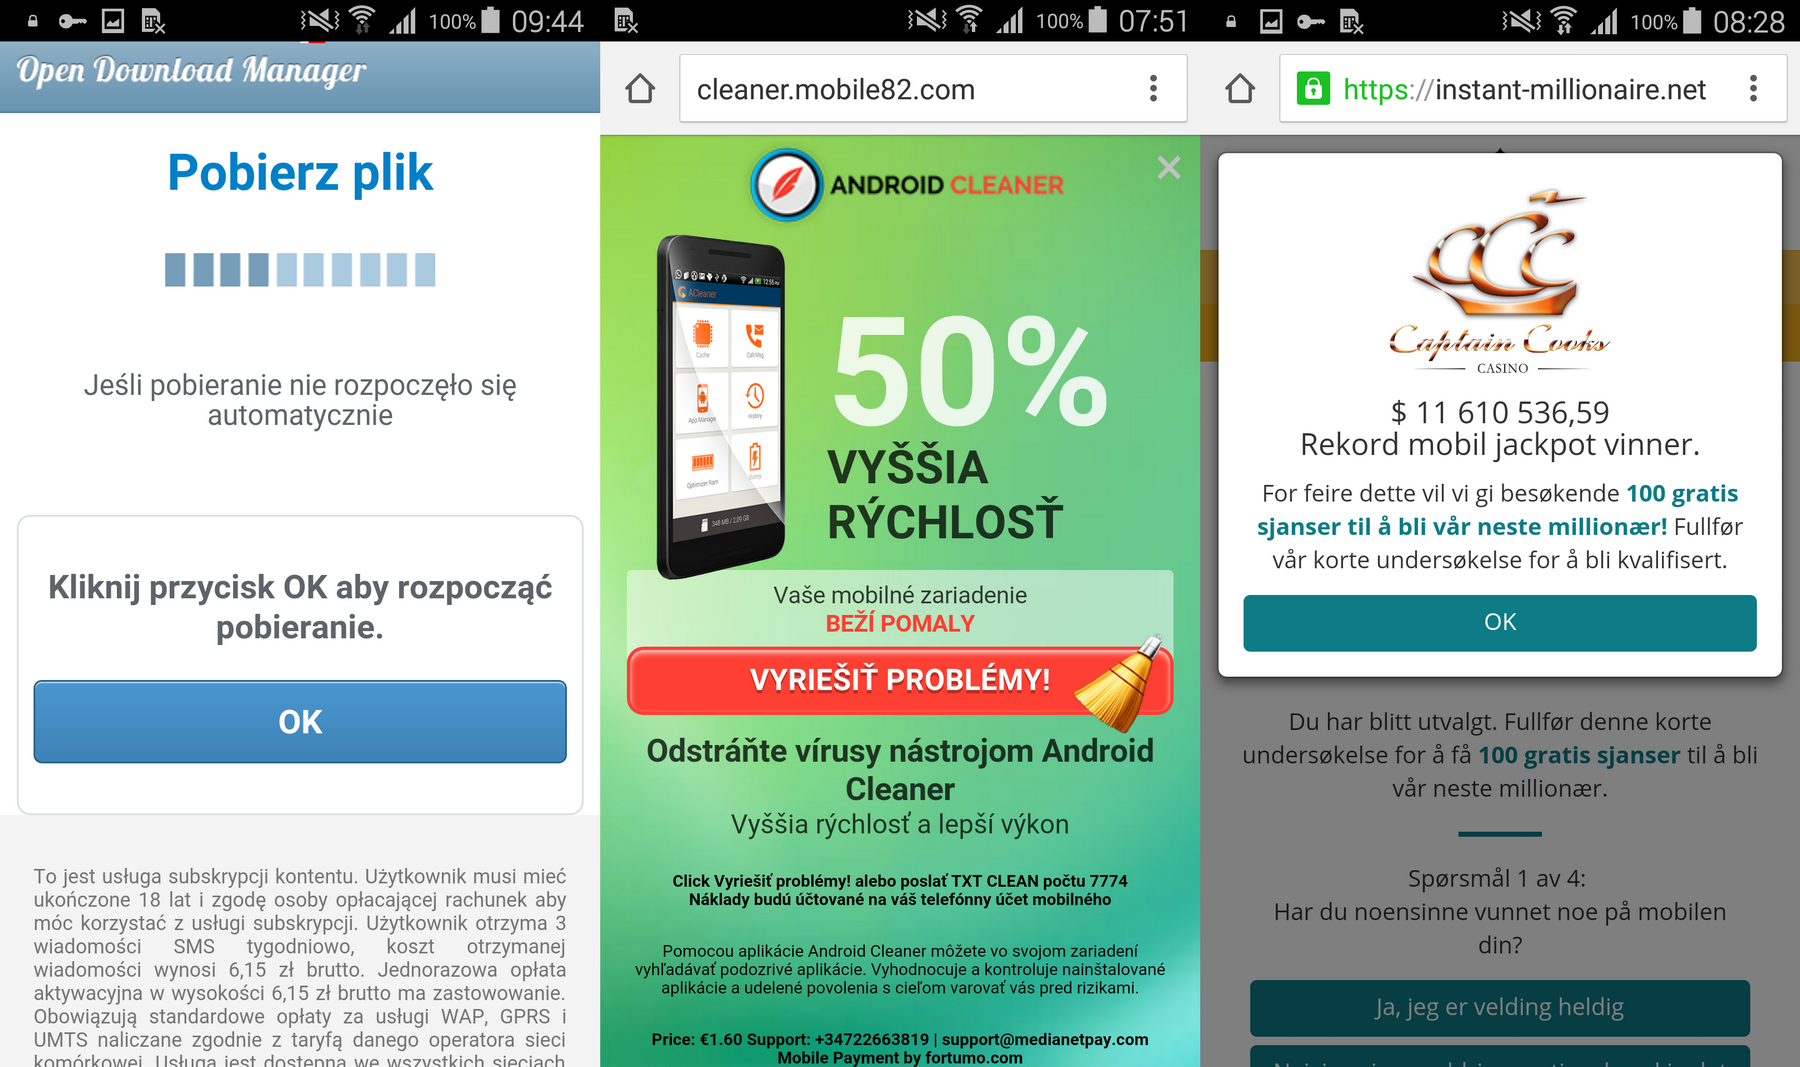
Во вторую категорию попали 73 приложения, загруженные 910 000 раз. Почти все они появились в Google Play в период с января по март 2017 года. После запуска эти приложения предлагали пользователю загрузить некий мод, но нажатие на кнопку Download лишь запускало браузер и открывало в нем ссылки на сайты с рекламой или мошенническими контентом (поддельные обновления безопасности, порно, предупреждения о несуществующих вирусах, якобы бесплатные купоны и так далее). Причем сообщения отображались на разных языках, опираясь на IP-адрес пользователя. Пока эти приложения еще проходят проверку, но явно скоро будут удалены.


Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru