



В Google Play нашли 87 вредоносных модов для Minecraft

В Google Play нашли 87 вредоносных модов для Minecraft

В Google Play нашли 87 вредоносных модов для Minecraft

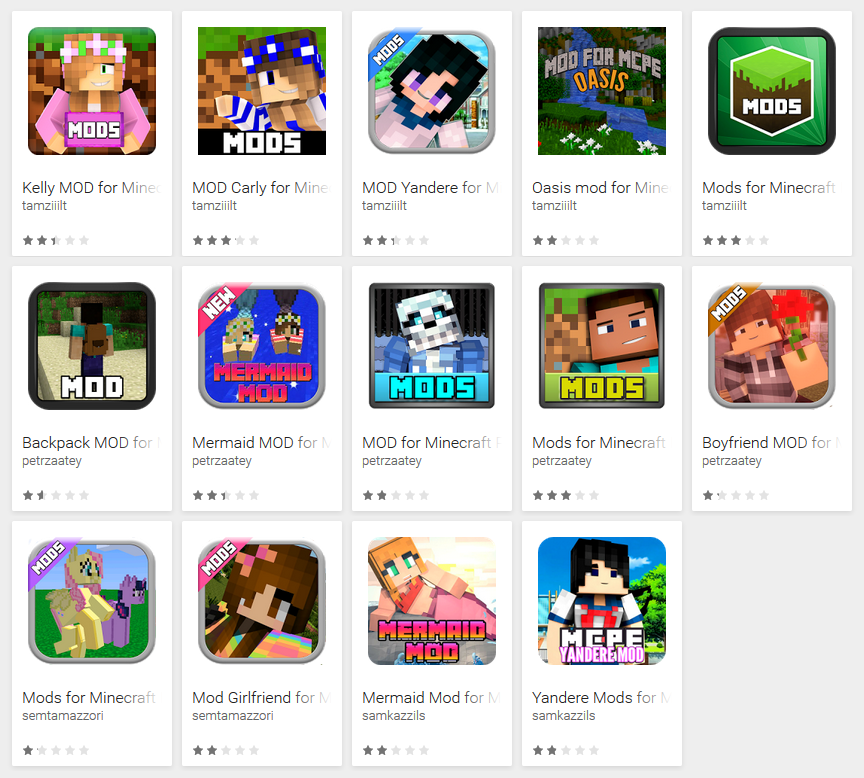
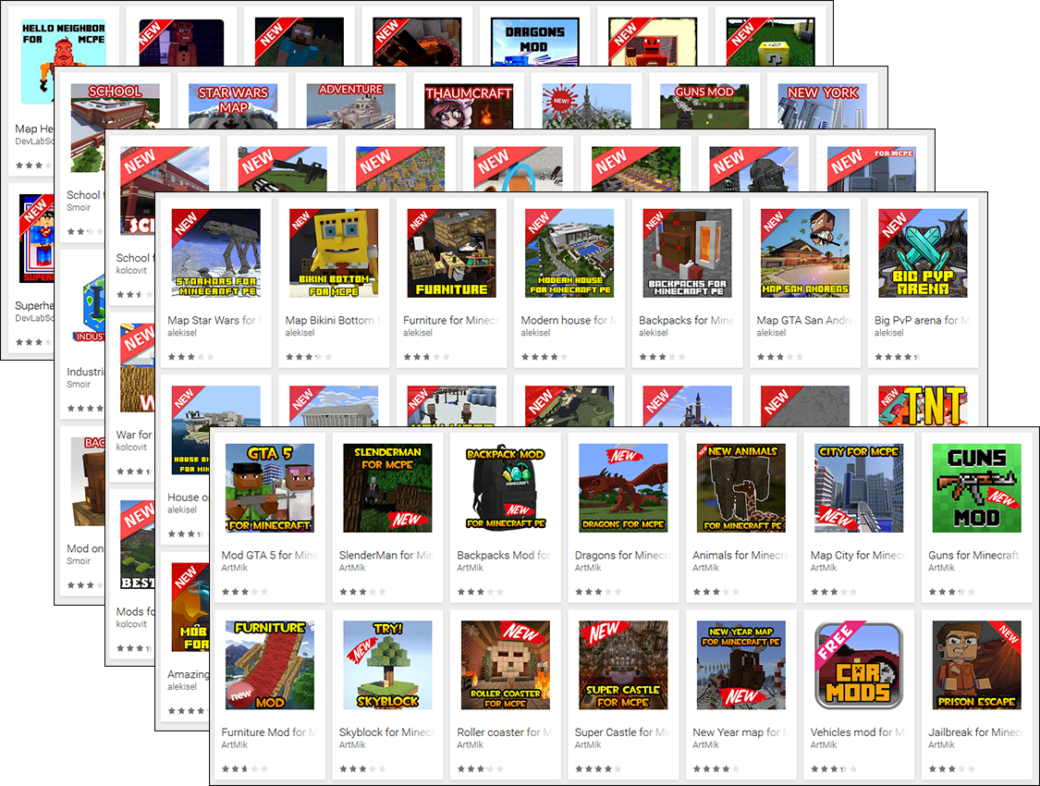
Эксперты компании ESET сообщили, что в официальном каталоге приложений Google Play было обнаружено 87 вредоносных приложений, замаскированных под моды для игры Minecraft. Вместо модов пользователи получали всевозможную adware, а также ссылки на скамерские сайты. Суммарно приложения были загружены более 990 000 раз.

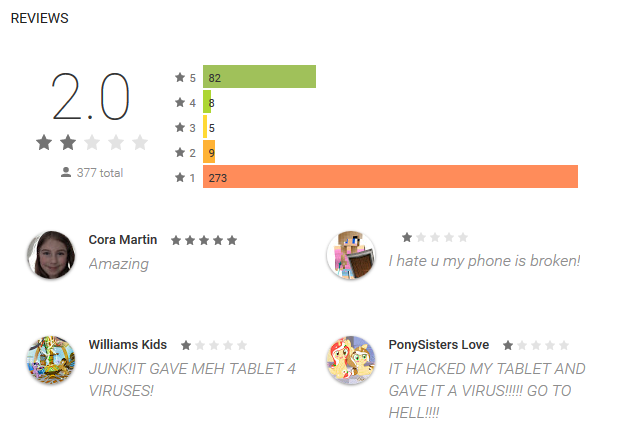
Исследователи разделили вредоносные приложения на две категории: навязчивая реклама (adware) и скам. В первую категорию попали 14 приложений, загруженные более 80 000 раз. Почти все они имели плохой рейтинг и отзывы, так что опытные пользователи могли избежать их без особенного труда. Эту партию приложений уже удалили из каталога стараниями Android Security Team, пишет xakep.ru.


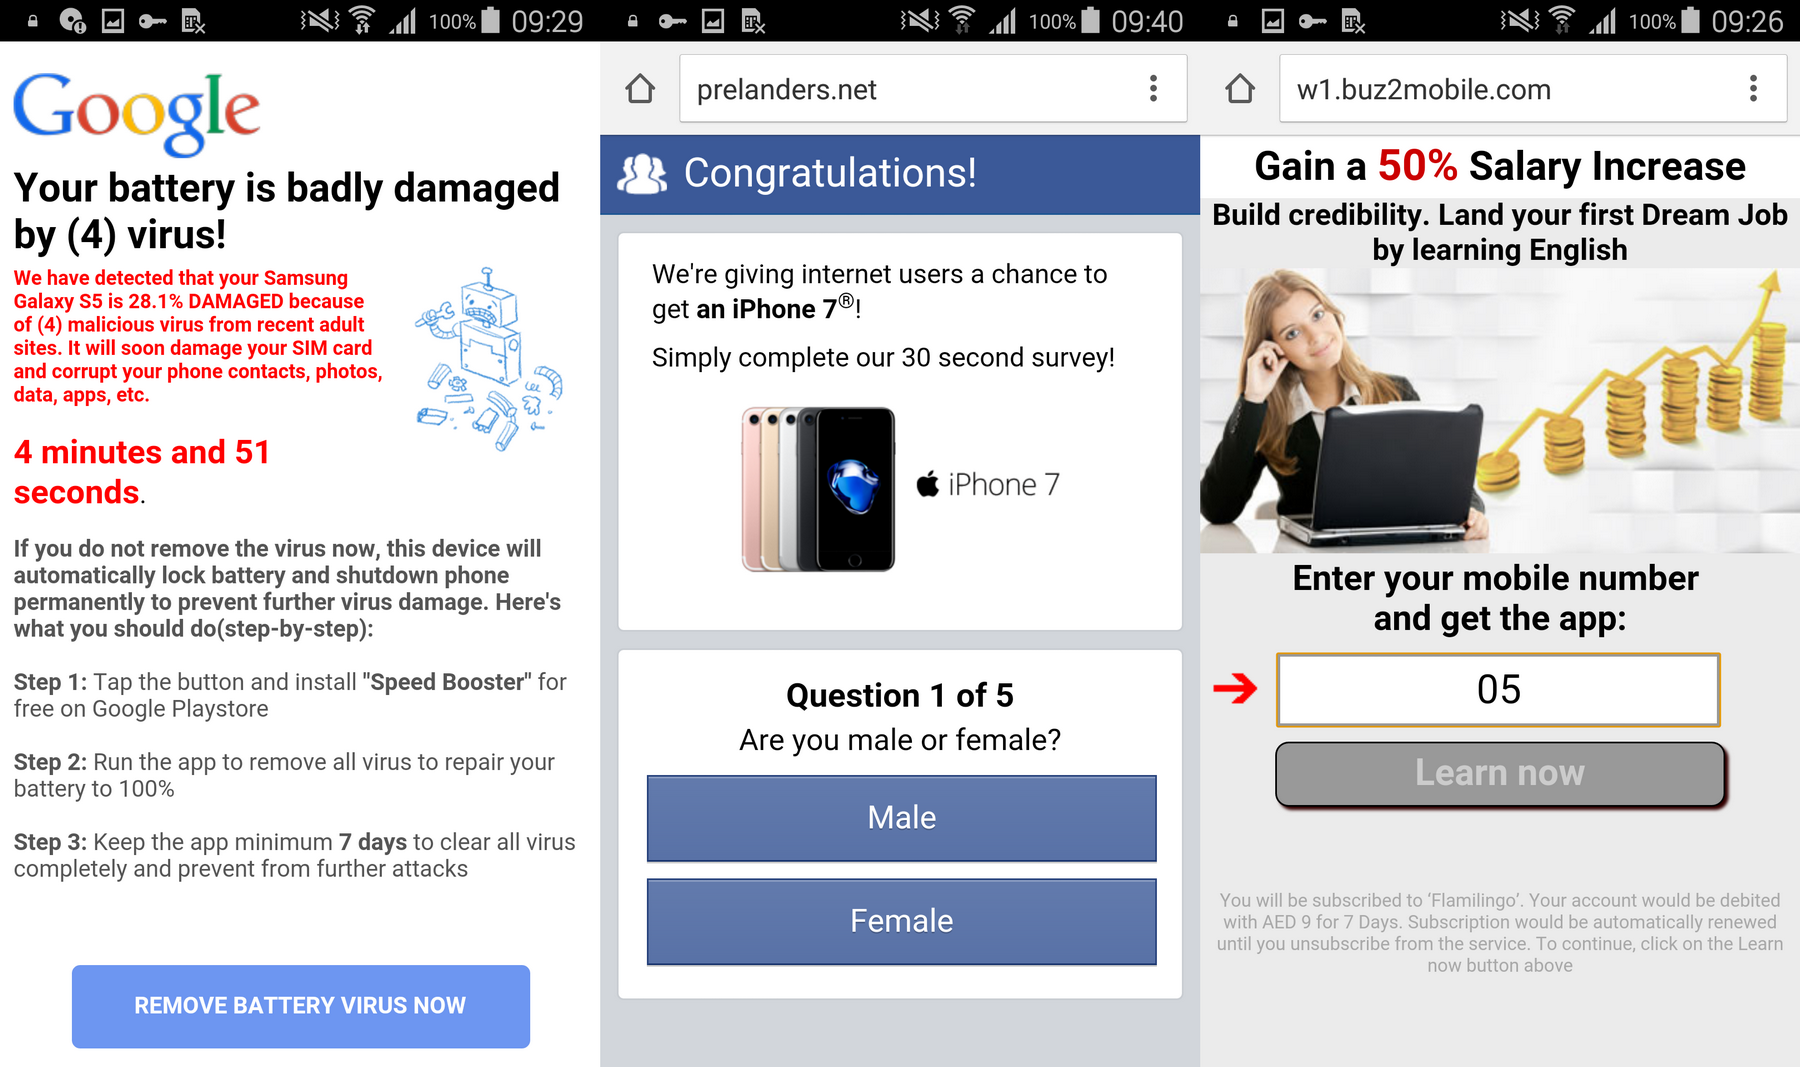
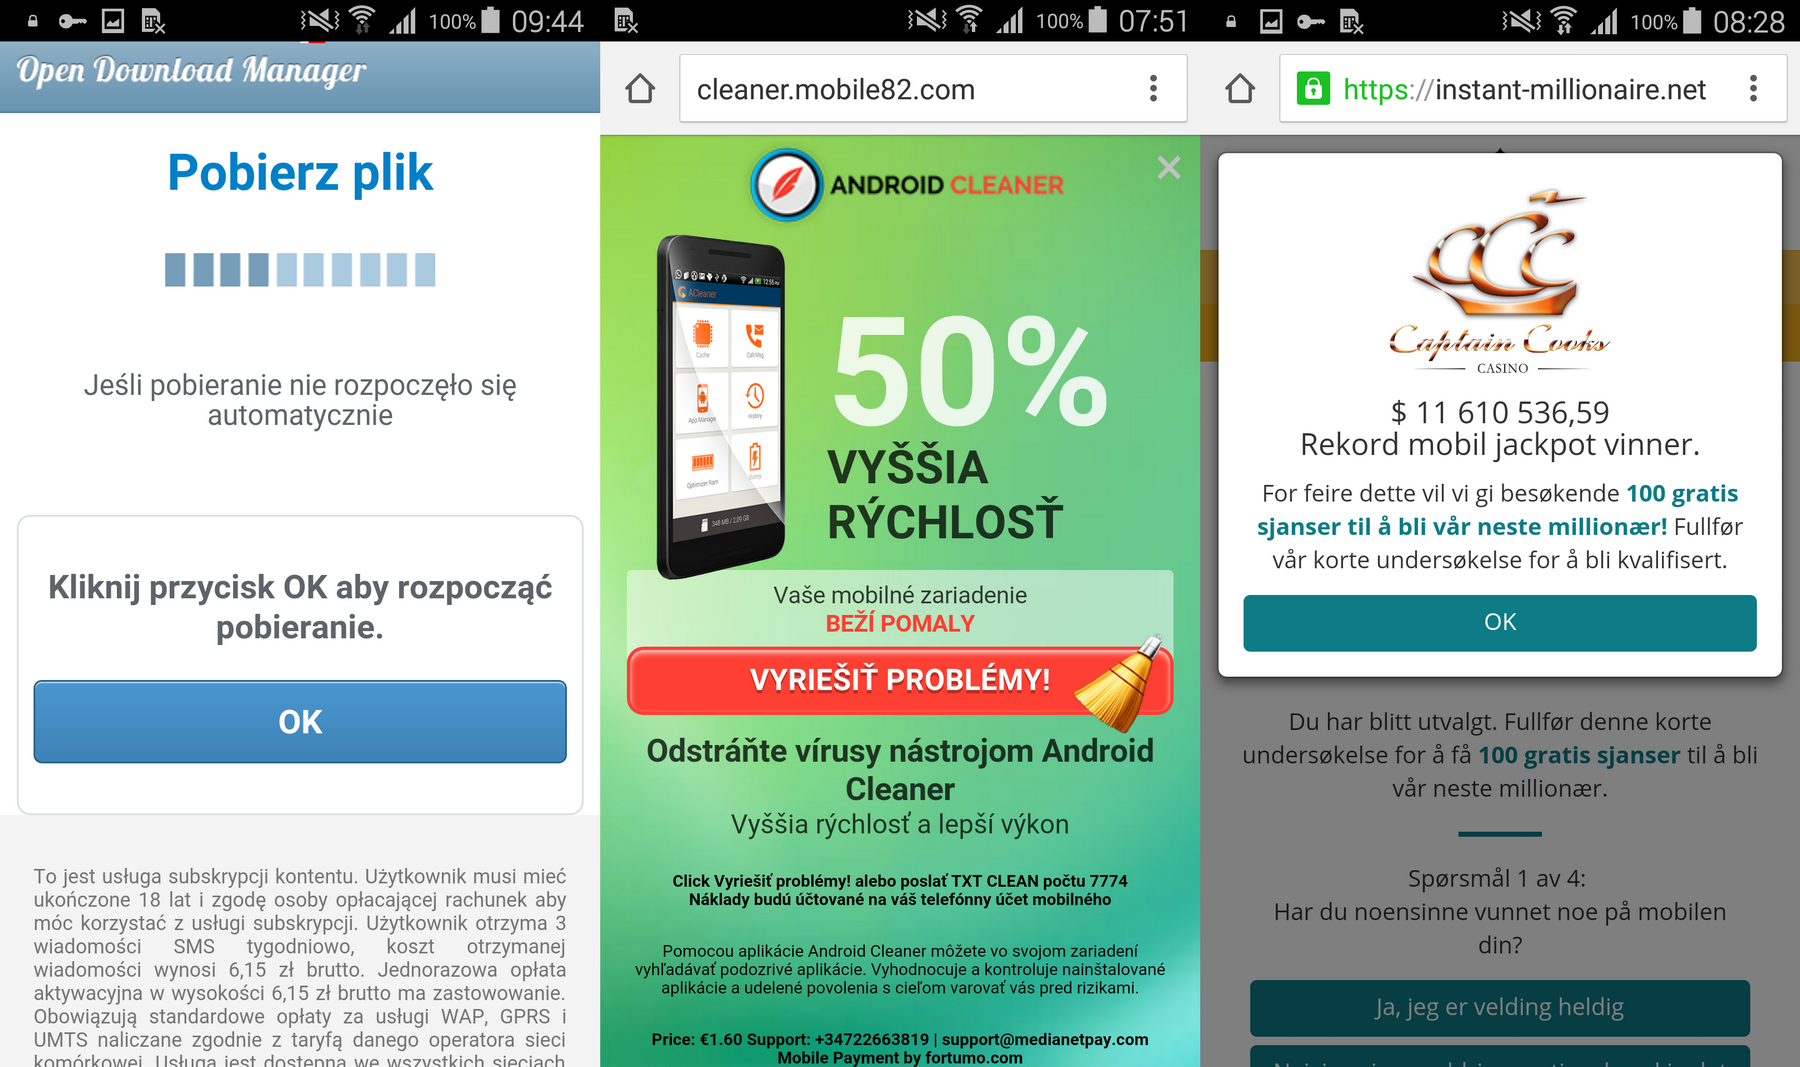
Во вторую категорию попали 73 приложения, загруженные 910 000 раз. Почти все они появились в Google Play в период с января по март 2017 года. После запуска эти приложения предлагали пользователю загрузить некий мод, но нажатие на кнопку Download лишь запускало браузер и открывало в нем ссылки на сайты с рекламой или мошенническими контентом (поддельные обновления безопасности, порно, предупреждения о несуществующих вирусах, якобы бесплатные купоны и так далее). Причем сообщения отображались на разных языках, опираясь на IP-адрес пользователя. Пока эти приложения еще проходят проверку, но явно скоро будут удалены.


Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru