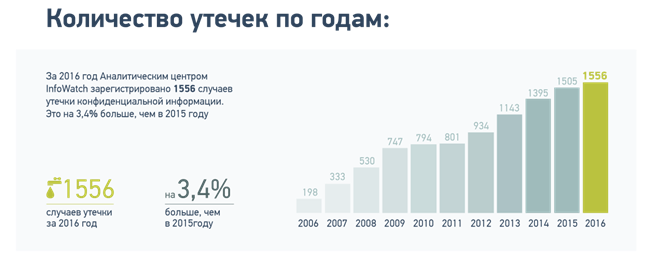
По результатам глобального исследования утечек конфиденциальной информации в 2016 году Аналитическим центром InfoWatch было зафиксировано 1556 случаев утечек данных из организаций — на 3,4% больше, чем в 2015 году.
Из традиционной тройки стран с наибольшим количеством утечек, существенный всплеск наблюдался только в России, где было зарегистрировано 213 утечек конфиденциальной информации — на 80% больше, чем годом ранее. По числу утечек, зарегистрированных аналитическим центром InfoWatch, Россия находится между США и Великобританией, где количество утечек осталось примерно на том же уровне, что и в 2015 году — 838 и 67 утечек соответственно,
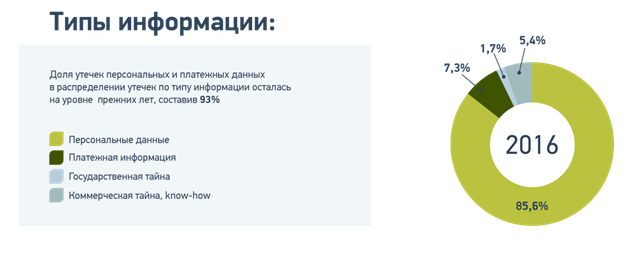
В глобальной структуре скомпрометированной информации преобладают данные о пользователях: 93% утечек были связаны с кражей персональных данных (ПДн) и платежной информации.
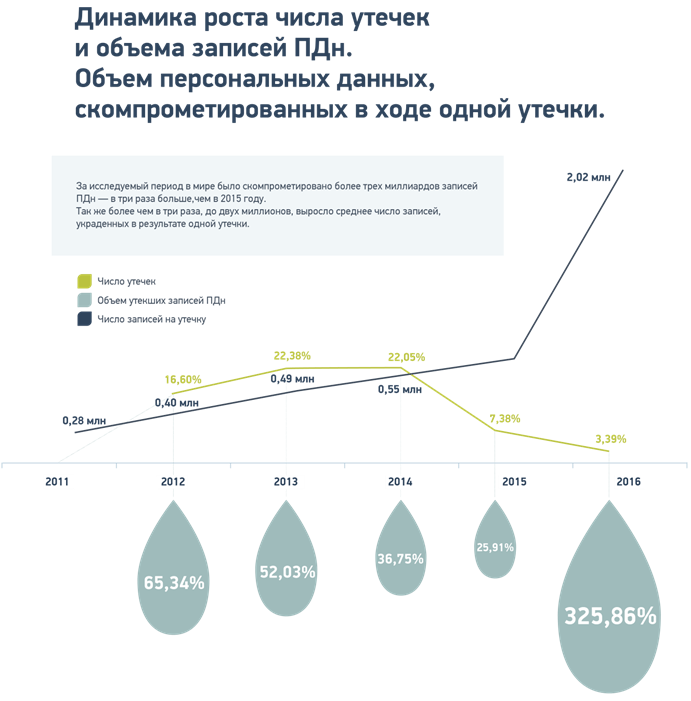
За исследуемый период в мире было скомпрометировано более трех миллиардов записей ПДн — в три раза больше, чем в 2015 году. Так же более чем в три раза, до двух миллионов, выросло среднее число записей, украденных в результате одной утечки.
Большая часть украденных персональных данных, а именно 94,6%, пришлась на 44 «мега-утечки», в результате каждой из которых «утекло» не менее 10 млн записей ПДн. В 2016 году число «мега-утечек» выросло более чем вдвое. Зафиксировано 79 утечек объемом более одного миллиона записей каждая.
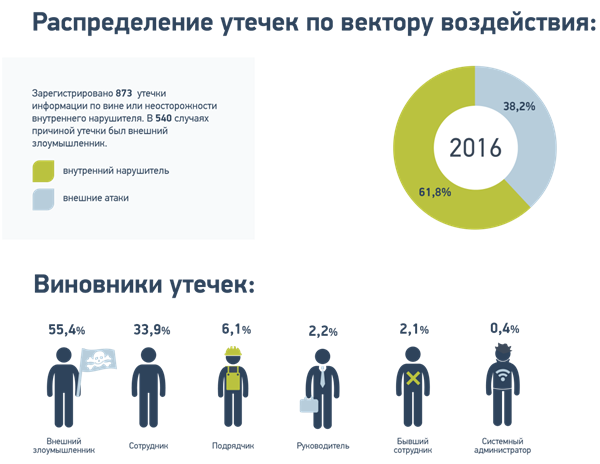
В 62% случаев причиной утечки стали внутренние нарушители в организации, при этом было точно установлено, что более трети случаев утечек произошли по вине сотрудников, привилегированных пользователей, включая руководителей, системных администраторов. Доля утечек информации на стороне подрядных организаций составила 6%.
«Мир вступает в эпоху массовой компрометации данных, когда вопрос не в том, похитят у вас информацию или нет, а в том, когда именно это произойдет и насколько критичной она окажется, — отметил аналитик ГК InfoWatch Сергей Хайрук. — Виновниками знаковых утечек все чаще становятся представители высшего руководства и другие привилегированные пользователи, в то время как кража даже одного документа может поставить под угрозу сам факт существования или смысл деятельности организации. Ключевой становится возможность сегментирования защиты, включая определение объектов максимального контроля и выстраивания системы безопасности строго в соответствии с ними. Принцип защиты “всего ото всех” уже не работает: современная DLP-система должна уметь, прежде всего, структурировать данные по контенту, объектам защиты, подстраивая политики безопасности под конкретные уязвимые каналы и сотрудников».
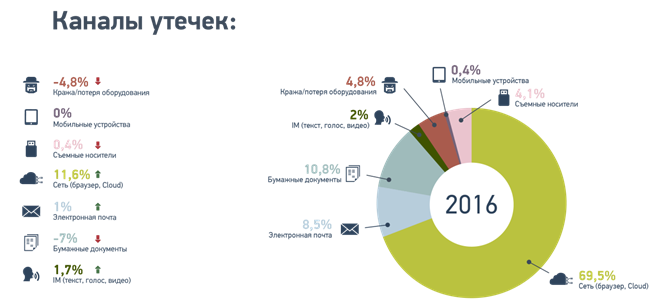
По-прежнему преобладают утечки данных через сетевой канал, доля которого выросла на 11,6 процентных пункта (п. п.) до 69,5%. Доли утечек через съемные носители, мобильные устройства остались на уровне 2015 года. На семь процентных пунктов (п. п.) до 10,8% сократилась доля утечек информации на бумажных документах, в два раза до 4,8% — в результате потери оборудования и на 1,1 п. п. до 8,5% — по электронной почте.
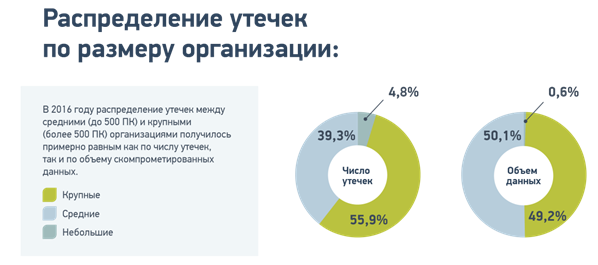
В 2016 году распределение утечек между средними (до 500 ПК) и крупными (более 500 ПК) организациями получилось примерно равным как по числу утечек, так и по объему скомпрометированных данных.
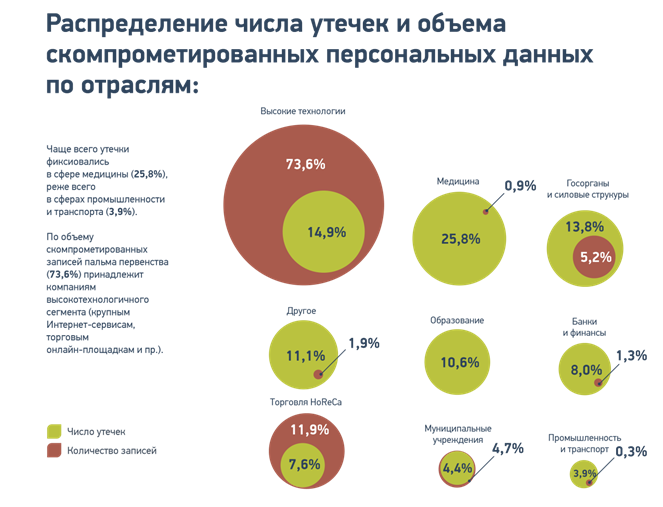
Чаще всего утечки данных происходили из организаций медицинской сферы (25,8%), высоких технологий (14,9%), госорганов и силовых ведомств (13,8%), и образовательных учреждений (10,6%). Реже всего — из муниципальных учреждений (4,4%), промышленности и транспорта (3,9%).
Наибольший объем скомпрометированных персональных данных пришелся на организации, которые системно используют персональную информацию в своей работе: компании высокотехнологичного сектора (73,6%), торговые компании, отели и рестораны (11,9%). На государственные органы и муниципальные учреждения пришлось 9,9% всех украденных ПДн.
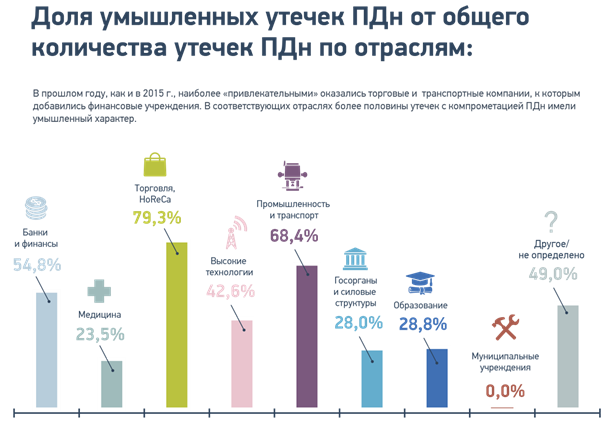
Наиболее привлекательными для злоумышленников, как и годом ранее, оказались торговые и транспортные компании, к которым в 2016 году добавились также финансовые организации. В этих отраслях более половины утечек, сопровождавшихся кражей ПДн, носили умышленный характер.
Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.
Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.
Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.
После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.
Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.
Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.
Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.