



ЛК помогает защитить детей от опасных групп ВКонтакте

ЛК помогает защитить детей от опасных групп ВКонтакте

ЛК помогает защитить детей от опасных групп ВКонтакте

«Лаборатория Касперского» поможет родителям быть в курсе, состоит ли их ребенок в потенциально опасных группах во «ВКонтакте». В продукте для защиты детей Kaspersky Safe Kids появилась новая функция по мониторингу групп и пабликов ребенка в этой социальной сети. 

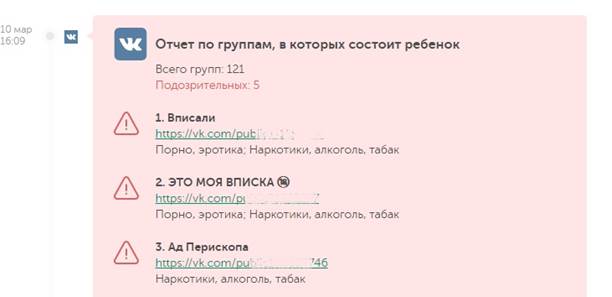
Для того чтобы узнать, в каких группах состоит ребенок, нужно подключить его профиль «ВКонтакте» на портале My Kaspersky – далее система будет автоматически один или два раза в сутки проверять все группы, в которых состоит ребенок, и предупреждать, если среди них окажутся подозрительные.  Отчет можно будет увидеть на портале My Kaspersky, таким образом родители будут оперативно узнавать обо всех изменениях. 

Система осуществляет мониторинг всех групп ребенка на предмет наличия в них потенциально опасного контента. Защитное решение выдает предупреждение в случае, если в группах обсуждаются такие темы как наркотики, алкоголь, жестокость, насилие, порно, суицид, оружие и т.п. Кроме того, система информирует родителя и в том случае, если ребенок решит присоединиться к так называемым «впискам» – популярным сейчас группам о домашних вечеринках, участвовать в которых, в ряде случаев, может любой желающий.


Интерфейс Kaspersky Safe Kids c функцией мониторинга групп «ВКонтакте»


Согласно статистике* «Лаборатории Касперского», почти 70% интернет-активностей российских детей приходится на средства онлайн-коммуникации, и социальные сети составляют львиную долю такого общения. При этом соцсетью номер один неизменно является «ВКонтакте» (60% всех посещений подобных сайтов). Для сравнения, на «Одноклассники» приходится только 29% заходов в России, а на Facebook и того меньше – 9%.

«Социальные сети, разумеется, не являются абсолютным злом для детей. Напротив, это естественное продолжение общения и взаимодействия со сверстниками и особый способ познания мира. Однако в силу своей неопытности дети отнюдь не всегда понимают, что некоторые их действия в соцсетях могут повлечь за собой негативные последствия. Незнакомцы в «друзьях», излишняя откровенность, открытый доступ к личным данным, присоединение к сомнительным пабликам и группам – все это может угрожать психологическому комфорту и физической безопасности ребенка, – рассказывает Дарья Лосева, эксперт по детской интернет-безопасности «Лаборатории Касперского». – Основная задача родителей – научить ребенка, с кем можно общаться через социальные сети, а с кем общение может быть потенциально опасным. В этом случае специализированные программы, такие как Kaspersky Safe Kids, не только становятся своеобразной страховкой детей в цифровом мире, но и помогают старшему поколению вовремя распознать потенциальную угрозу».

Решение Kaspersky Safe Kids совместимо со всеми популярными операционными системами. Программа помогает родителям быть в курсе, что ребенок делает в Интернете и сколько времени он там проводит, а также дает возможность получать оповещения о звонках и SMS на смартфоне ребенка и определять его текущее местонахождение благодаря функции геолокации. Помимо технических средств защиты, решение также содержит подборку советов психолога, которые помогают родителям понимать причины того или иного поведения детей и адекватно оценивать степень риска для них.  

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru