



Уязвимость в Apache Struts используется в реальных атаках

Уязвимость в Apache Struts используется в реальных атаках

Уязвимость в Apache Struts используется в реальных атаках

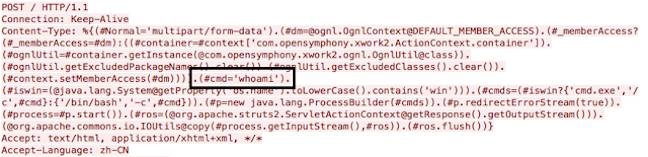
Исследовательская группа Cisco Talos предупреждает о наличии уязвимости удаленного выполнения кода в Apache Struts 2, которая используется в реальных атаках.

Брешь отслеживается под идентификатором CVE-2017-5638, ее можно проэксплуатировать при загрузке файлов с помощью парсера Jakarta Multipart. Проблема вызвана неправильной обработкой заголовка Content-Type, что позволяет удаленному злоумышленнику выполнять команды ОС на целевой системе.

Уязвимость затрагивает следующие версии: с Struts 2.3.5 по 2.3.31, с Struts 2.5 по 2.5.10. Она была устранена 6 марта с выходом версий 2.3.32 и 2.5.10.1.

Использование этой бреши в реальных атаках впервые было замечено Cisco Talos 7 марта, это произошло вскоре после того, как был опубликован код, доказывающий ее наличие. По мнению исследователей, большинство попыток эксплуатации используют этот общедоступный код.

Некоторые из атак включают выполнение простой команды Linux, вероятно, в попытке определить, уязвима ли целевая система. Исследователи наблюдали использование таких команд, как «whoami» и «ifconfig», которые позволяют злоумышленникам видеть, какой пользователь выполняет службу и собирать информацию о конфигурации сети.

В случаях более сложных атак, злоумышленники останавливали брандмауэр Linux, загружали вредоносную составляющую с веб-сервера и выполняли ее.

«Вероятнее всего, использование этой уязвимости будет продолжаться и дальше, и развиваться в более широких масштабах, так как ее использование довольно тривиальна задача для злоумышленников» - говорит эксперт из Cisco, Ник Биазини (Nick Biasini).

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru