



Уязвимость в Apache Struts используется в реальных атаках

Уязвимость в Apache Struts используется в реальных атаках

Уязвимость в Apache Struts используется в реальных атаках

Исследовательская группа Cisco Talos предупреждает о наличии уязвимости удаленного выполнения кода в Apache Struts 2, которая используется в реальных атаках.

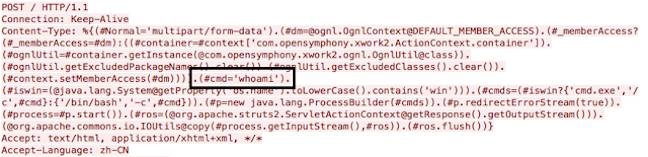
Брешь отслеживается под идентификатором CVE-2017-5638, ее можно проэксплуатировать при загрузке файлов с помощью парсера Jakarta Multipart. Проблема вызвана неправильной обработкой заголовка Content-Type, что позволяет удаленному злоумышленнику выполнять команды ОС на целевой системе.

Уязвимость затрагивает следующие версии: с Struts 2.3.5 по 2.3.31, с Struts 2.5 по 2.5.10. Она была устранена 6 марта с выходом версий 2.3.32 и 2.5.10.1.

Использование этой бреши в реальных атаках впервые было замечено Cisco Talos 7 марта, это произошло вскоре после того, как был опубликован код, доказывающий ее наличие. По мнению исследователей, большинство попыток эксплуатации используют этот общедоступный код.

Некоторые из атак включают выполнение простой команды Linux, вероятно, в попытке определить, уязвима ли целевая система. Исследователи наблюдали использование таких команд, как «whoami» и «ifconfig», которые позволяют злоумышленникам видеть, какой пользователь выполняет службу и собирать информацию о конфигурации сети.

В случаях более сложных атак, злоумышленники останавливали брандмауэр Linux, загружали вредоносную составляющую с веб-сервера и выполняли ее.

«Вероятнее всего, использование этой уязвимости будет продолжаться и дальше, и развиваться в более широких масштабах, так как ее использование довольно тривиальна задача для злоумышленников» - говорит эксперт из Cisco, Ник Биазини (Nick Biasini).

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru