



Google будет выплачивать 31 337 $ за найденные серьезные уязвимости

Google будет выплачивать 31 337 $ за найденные серьезные уязвимости

Google будет выплачивать 31 337 $ за найденные серьезные уязвимости

Google объявила о том, что планирует внести изменения в условия своей программы по выплате вознаграждений за найденные уязвимости. За обнаружение отдельных типов брешей будет увеличено денежное вознаграждение.

Изначальное Google предлагала 20 000 $ обнаружение уязвимостей удаленного выполнения кода (RCE) и 10 000 $ для брешей, способных дать неограниченный доступ к базе данных. Сейчас же техногигант увеличил награду до 31 337 $ и 13 337 $ соответственно.

Исследователи также могут заработать 31 337 $, если найдут уязвимости, способные привести к обходу песочницы в таких приложениях, как: Google Search, Accounts, Wallet, Inbox, Code Hosting, Chrome Web Store, App Engine, Google Play и Chromium Bug Tracker. Если бреши будут найдены в продуктах с более низким приоритетом, максимальное вознаграждение составит 5000 $.

В конце января компания сообщила, что выплатила более 9 миллионов долларов с момента запуска в 2010 году своей программы вознаграждения за найденные уязвимости.

Исследование, проведенное Google среди ведущих исследователей показало, что в 2016 году 57% искали уязвимости несколько раз в месяц, почти 24% делал это редко или никогда, в то время как 19% пытались обнаружить бреши почти каждый день. Половина респондентов сказали, что они лишь иногда обнаруживают уязвимости, а 16,7% утверждают, что находят недостатки почти всегда.

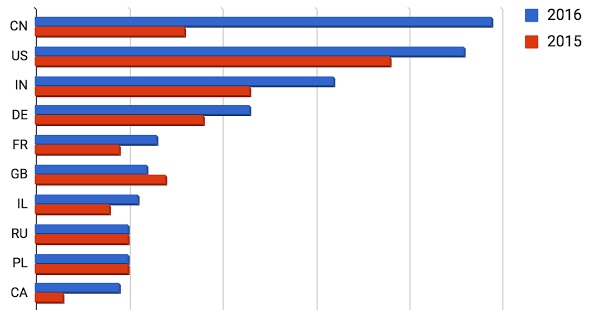
Большинство исследователей, получившие вознаграждения в 2016 году находятся в Китае, Соединенных Штатах и Индии.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru