



Google улучшит Safe Browsing для пользователей macOS

Google улучшит Safe Browsing для пользователей macOS

Google улучшит Safe Browsing для пользователей macOS

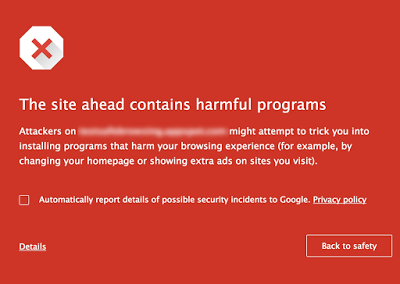
На этой неделе Google объявила о своих планах усовершенствовать безопасный просмотр (Safe Browsing) на macOS. Целью является защита пользователей Chrome от нежелательных рекламных программ и несанкционированных изменений настроек.

«Мы улучшаем функцию Safe Browsing для устройств macOS, это позволит защитить пользователей от нежелательных и вредоносных программ. В результате работы этой функции, пользователи будут видеть предупреждения при попытке посетить потенциально опасный сайт или загрузить вредоносный файл» - пишут в блоге эксперты Google.

Некоторые приложения злоупотребляют рекламными объявлениями, нарушая политику нежелательного программного обеспечения компании Google. Если Chrome обнаружит подобную активность, пользоватли получат предупреждение.

Что касается настроек Chrome, компания хочет гарантировано застраховать их от несанкционированных изменений. Например, нежелательные программы часто меняют стартовую и домашнюю страницы, поисковую систему по умолчанию и тому подобное.

Google недавно запустила новый Mac API под именем Settings Overrides, он позволяет расширениям Chrome изменять стартовую и домашнюю страницы, а также поисковые настройки в веб-браузере. Компания хочет, чтобы этот API был единственным способом внесения изменений в настройки Chrome на MacOS и OS X.

Стоит отметить, что только приложения, утвержденные для магазина приложений Chrome имеют право пользоваться Settings Overrides API. А начиная с 31 марта Chrome будет отображать предупреждение, когда приложение пытается изменить настройки с помощью других методов.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru