



Цель каждой второй фишинговой атаки – деньги пользователей

Цель каждой второй фишинговой атаки – деньги пользователей

Цель каждой второй фишинговой атаки – деньги пользователей

Почти половина фишинговых атак в 2016 году была нацелена на прямую кражу денег у пользователей – к такому выводу пришли эксперты «Лаборатории Касперского», проанализировав финансовые угрозы прошлого года. По сравнению с 2015-м, число финансовых фишинговых атак увеличилось на 13 процентных пунктов и составило 47%.

За всю историю изучения финансового фишинга «Лабораторией Касперского» этот показатель самый высокий. 

Основной целью злоумышленников при таких атаках является сбор конфиденциальной информации, открывающей доступ к чужим деньгам. Фишеры охотятся за номерами банковских счетов или карт, номерами социального страхования, логинами и паролями от систем онлайн-банкинга или платежных систем. 

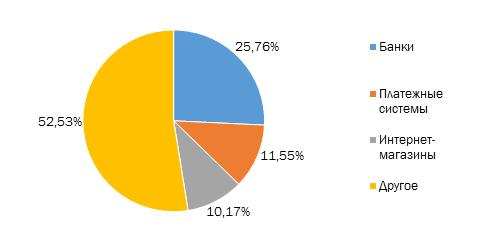
Излюбленной мишенью фишеров традиционно оказались банки: в каждой четвертой атаке они использовали поддельную банковскую информацию, таким образом доля атак на эти финансовые организации по сравнению с 2015 годом увеличилась на 8 процентных пунктов. Кроме того, приблизительно каждая восьмая фишинговая атака была направлена на пользователей платежных систем, а каждая десятая – на покупателей интернет-магазинов.   


Распределение различных типов финансовых фишинговых атак в 2016 году


«Фишинг, направленный на пользователей финансовых сервисов, является для киберпреступников одним из самых эффективных способов украсть деньги. Атаки с использованием методов социальной инженерии не требуют от преступника высокой технической квалификации и больших инвестиций. Пользуясь невнимательностью своих жертв и их технической неграмотностью, мошенники получают доступ к персональной финансовой информации пользовтаелей и, в дальнейшем, к их деньгам, – рассказывает Надежда Демидова, старший контент-аналитик «Лаборатории Касперского». – Разумеется, подавляющее большинство фишинговых атак легко распознать. Но статистика говорит о том, что очень много людей продолжают проявлять беспечность в Интернете, даже когда дело касается денег».

Чтобы не стать жертвой фишинга, «Лаборатория Касперского» рекомендует пользователям всегда поверять подлинность веб-сайта, на котором они собираются вводить финансовую информацию, и проверять, защищено ли соединение безопасным протоколом https. Кроме того, не стоит переходить по подозрительным ссылкам и выполнять все требования, изложенные в электронных письмах от имени банка, если они вызывают у вас даже самую малую долю сомнения – лучше в этом случае связаться с финансовой организацией напрямую. И конечно же, необходимо использовать защитное решение, включающее в себя проактивные функции распознавания и блокирования фишинга.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru