



Лаборатория Касперского обнаружила новый старый способ кражи денег

Лаборатория Касперского обнаружила новый старый способ кражи денег

Лаборатория Касперского обнаружила новый старый способ кражи денег

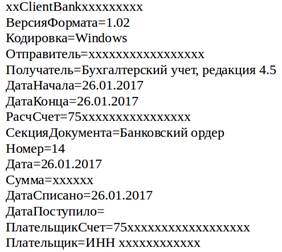
Киберпреступники смогли похитить более 200 миллионов рублей у российских организаций с помощью простой подмены реквизитов в платежных поручениях. «Лаборатория Касперского» обнаружила новый зловред TwoBee, с помощью которого злоумышленники редактировали текстовые файлы для обмена данными между бухгалтерскими и банковскими системами.

Файлы оказались легкой добычей для преступников, поскольку не были защищены шифрованием и по умолчанию имели стандартные имена. 

Пример банковской выписки, которую редактировали злоумышленники  


Такой подход нельзя назвать новым – несколько лет назад платежные поручения подменял нашумевший в свое время троянец Carberp. Однако эта техника уже довольно давно уступила место другим более сложным методам атак, в частности заражению банкоматов, проникновению в системы дистанционного банковского обслуживания или платежные системы. 

Тем не менее эта, казалось бы, забытая тактика позволила злоумышленникам легко добиться желаемого результата. В настоящее время создатели зловреда TwoBee используют десятки банковских счетов, на которые переводят деньги своих жертв. Почти 90% атак пришлось на компании среднего и малого бизнеса. Большинство пострадавших организаций (25%) зафиксировано в Москве. Следом по числу заражений идут Екатеринбург и Краснодар.  

«Техника подмены реквизитов в платежных поручениях в свое время сошла на нет благодаря массовому распространению технологий шифрования в большинстве финансовых систем. Вероятно, тот же способ будет эффективен и в борьбе с TwoBee – защищенные выгрузки не позволят троянским программам так просто менять реквизиты в денежных переводах. Именно поэтому мы советуем всем компаниям передавать финансовую информацию в зашифрованном виде», – поясняет Денис Легезо, антивирусный эксперт «Лаборатории Касперского».

«Для защиты от атак с использованием TwoBee или похожих на него зловредов мы рекомендуем организациям, в первую очередь, сверять номер счета из подтверждающего запроса от банка с номером счета получателя, указанным в бухгалтерской системе. Это на 100% гарантирует защиту от мошенничества, – прокомментировал Игорь Митюрин, Департамент безопасности ПАО Сбербанк. – Вместе с тем важно убедиться, что вы используете актуальные и обновленные версии программного обеспечения, установили защитные программы и ограничили доступ в Интернет с тех устройств, на которых установлены системы дистанционного банковского обслуживания и бухгалтерские системы».

Алексей Харитонов, руководитель отдела продвижения экономических программ, фирма «1С», отметил: «Актуальные версии наших учетных программ проверяют, не был ли файл обмена модифицирован зловредом после загрузки данных в программу банка, но до отправки платежей на исполнение. Но, конечно, наиболее надежный вариант – использовать сервисы прямого обмена с банками, например, по технологии DirectBank, которую сейчас поддерживают более 25 банков, от крупнейших до небольших. В этом случае выгрузка-загрузка файлов обмена вообще не требуется, все платежные документы формируются и подписываются электронной подписью прямо в учетной программе и из нее отправляются напрямую на сервер банка». 

Подпишитесь на новости

ChatGPT посадили за руль Toyota Corolla, он справился с трассой из конусов

Чат-боту доверили не письмо начальнику, а руль, газ и тормоз настоящей машины. Команда DrivingBench подключила несколько ИИ-моделей к Toyota Corolla и проверила, смогут ли они проехать трассу из конусов на парковке в районе Сан-Франциско.

В эксперименте участвовали GPT-6 Astra, Claude Fable 5.1, Grok 4.6 и GPT-5.6 Sol. Это модели общего назначения, без специального дообучения для вождения. Код, промпты и устройство испытаний команда раскрыла в отчёте DrivingBench.

Ноутбук передавал моделям изображения с камер и телеметрию. Их команды поступали в автомобиль через устройство comma four и программную прослойку на базе openpilot. Таким образом, чат-бот выбирал манёвры, а отдельная система превращала решения в действия машины.


Результаты получились неровными. Grok, Sol и Fable проехали лишь несколько метров и не завершили маршрут. Astra после нескольких попыток справилась. Между заездами модели предлагали разобрать ошибки и попробовать снова.

Человек всё время находился за рулём и был готов нажать тормоз. Скорость ограничили, маршрут проходил на парковке. Выпускать такого водителя в городской поток эксперимент не предлагает.


Самый занятный результат: универсальная языковая модель смогла управлять физической машиной, получая обратную связь через инструменты.

RSS: Новости на портале Anti-Malware.ru