



Лаборатория Касперского обнаружила новый старый способ кражи денег

Лаборатория Касперского обнаружила новый старый способ кражи денег

Лаборатория Касперского обнаружила новый старый способ кражи денег

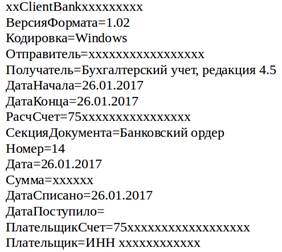
Киберпреступники смогли похитить более 200 миллионов рублей у российских организаций с помощью простой подмены реквизитов в платежных поручениях. «Лаборатория Касперского» обнаружила новый зловред TwoBee, с помощью которого злоумышленники редактировали текстовые файлы для обмена данными между бухгалтерскими и банковскими системами.

Файлы оказались легкой добычей для преступников, поскольку не были защищены шифрованием и по умолчанию имели стандартные имена. 

Пример банковской выписки, которую редактировали злоумышленники  


Такой подход нельзя назвать новым – несколько лет назад платежные поручения подменял нашумевший в свое время троянец Carberp. Однако эта техника уже довольно давно уступила место другим более сложным методам атак, в частности заражению банкоматов, проникновению в системы дистанционного банковского обслуживания или платежные системы. 

Тем не менее эта, казалось бы, забытая тактика позволила злоумышленникам легко добиться желаемого результата. В настоящее время создатели зловреда TwoBee используют десятки банковских счетов, на которые переводят деньги своих жертв. Почти 90% атак пришлось на компании среднего и малого бизнеса. Большинство пострадавших организаций (25%) зафиксировано в Москве. Следом по числу заражений идут Екатеринбург и Краснодар.  

«Техника подмены реквизитов в платежных поручениях в свое время сошла на нет благодаря массовому распространению технологий шифрования в большинстве финансовых систем. Вероятно, тот же способ будет эффективен и в борьбе с TwoBee – защищенные выгрузки не позволят троянским программам так просто менять реквизиты в денежных переводах. Именно поэтому мы советуем всем компаниям передавать финансовую информацию в зашифрованном виде», – поясняет Денис Легезо, антивирусный эксперт «Лаборатории Касперского».

«Для защиты от атак с использованием TwoBee или похожих на него зловредов мы рекомендуем организациям, в первую очередь, сверять номер счета из подтверждающего запроса от банка с номером счета получателя, указанным в бухгалтерской системе. Это на 100% гарантирует защиту от мошенничества, – прокомментировал Игорь Митюрин, Департамент безопасности ПАО Сбербанк. – Вместе с тем важно убедиться, что вы используете актуальные и обновленные версии программного обеспечения, установили защитные программы и ограничили доступ в Интернет с тех устройств, на которых установлены системы дистанционного банковского обслуживания и бухгалтерские системы».

Алексей Харитонов, руководитель отдела продвижения экономических программ, фирма «1С», отметил: «Актуальные версии наших учетных программ проверяют, не был ли файл обмена модифицирован зловредом после загрузки данных в программу банка, но до отправки платежей на исполнение. Но, конечно, наиболее надежный вариант – использовать сервисы прямого обмена с банками, например, по технологии DirectBank, которую сейчас поддерживают более 25 банков, от крупнейших до небольших. В этом случае выгрузка-загрузка файлов обмена вообще не требуется, все платежные документы формируются и подписываются электронной подписью прямо в учетной программе и из нее отправляются напрямую на сервер банка». 

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru