



Лаборатория Касперского обнаружила новый старый способ кражи денег

Лаборатория Касперского обнаружила новый старый способ кражи денег

Лаборатория Касперского обнаружила новый старый способ кражи денег

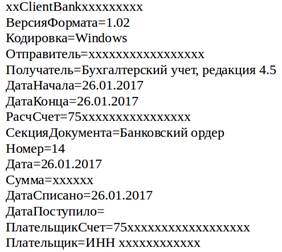
Киберпреступники смогли похитить более 200 миллионов рублей у российских организаций с помощью простой подмены реквизитов в платежных поручениях. «Лаборатория Касперского» обнаружила новый зловред TwoBee, с помощью которого злоумышленники редактировали текстовые файлы для обмена данными между бухгалтерскими и банковскими системами.

Файлы оказались легкой добычей для преступников, поскольку не были защищены шифрованием и по умолчанию имели стандартные имена. 

Пример банковской выписки, которую редактировали злоумышленники  


Такой подход нельзя назвать новым – несколько лет назад платежные поручения подменял нашумевший в свое время троянец Carberp. Однако эта техника уже довольно давно уступила место другим более сложным методам атак, в частности заражению банкоматов, проникновению в системы дистанционного банковского обслуживания или платежные системы. 

Тем не менее эта, казалось бы, забытая тактика позволила злоумышленникам легко добиться желаемого результата. В настоящее время создатели зловреда TwoBee используют десятки банковских счетов, на которые переводят деньги своих жертв. Почти 90% атак пришлось на компании среднего и малого бизнеса. Большинство пострадавших организаций (25%) зафиксировано в Москве. Следом по числу заражений идут Екатеринбург и Краснодар.  

«Техника подмены реквизитов в платежных поручениях в свое время сошла на нет благодаря массовому распространению технологий шифрования в большинстве финансовых систем. Вероятно, тот же способ будет эффективен и в борьбе с TwoBee – защищенные выгрузки не позволят троянским программам так просто менять реквизиты в денежных переводах. Именно поэтому мы советуем всем компаниям передавать финансовую информацию в зашифрованном виде», – поясняет Денис Легезо, антивирусный эксперт «Лаборатории Касперского».

«Для защиты от атак с использованием TwoBee или похожих на него зловредов мы рекомендуем организациям, в первую очередь, сверять номер счета из подтверждающего запроса от банка с номером счета получателя, указанным в бухгалтерской системе. Это на 100% гарантирует защиту от мошенничества, – прокомментировал Игорь Митюрин, Департамент безопасности ПАО Сбербанк. – Вместе с тем важно убедиться, что вы используете актуальные и обновленные версии программного обеспечения, установили защитные программы и ограничили доступ в Интернет с тех устройств, на которых установлены системы дистанционного банковского обслуживания и бухгалтерские системы».

Алексей Харитонов, руководитель отдела продвижения экономических программ, фирма «1С», отметил: «Актуальные версии наших учетных программ проверяют, не был ли файл обмена модифицирован зловредом после загрузки данных в программу банка, но до отправки платежей на исполнение. Но, конечно, наиболее надежный вариант – использовать сервисы прямого обмена с банками, например, по технологии DirectBank, которую сейчас поддерживают более 25 банков, от крупнейших до небольших. В этом случае выгрузка-загрузка файлов обмена вообще не требуется, все платежные документы формируются и подписываются электронной подписью прямо в учетной программе и из нее отправляются напрямую на сервер банка». 

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru