



Тысячи Android-устройств заражены трояном Marcher

Тысячи Android-устройств заражены трояном Marcher

Тысячи Android-устройств заражены трояном Marcher

Исследователи голландской фирмы Securify провели детальный анализ банковского Android-трояна известного как Marcher и обнаружили, что ему удалось украсть данные значительного количества платежных карт.

Marcher начал свою активность в конце 2013 года, изначально он пытался обмануть пользователей и раздобыть их платежные данные, используя фишинговую страницу Google Play.

Далее вредонос пытался распространяться, маскируясь под популярные приложения, включая Netflix, WhatsApp и Super Mario Run. Securify обнаружила девять ботнетов Marcher за последние 6 месяцев, каждый из них был снабжен новыми модулями.

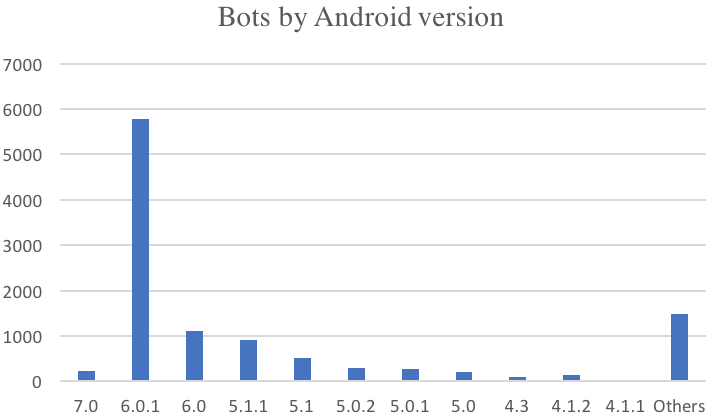
Один из этих ботнетов заразил более 11000 устройств. На сервере злоумышленников хранится 1300 номеров платежных карт и другая банковская информация.

Исследователи установили, что большинство зараженных устройств были под управлением Android 6.0.1, но более 100 устройств также имели на борту Android 7.0.

Marcher отслеживает запуск определенных приложений, запускающихся на зараженном устройстве. При обнаружении нужного вредоносу приложения, он накладывает поверх него собственное окно, пытаясь таким образом заставить пользователя ввести свои персональные данные и отправить их злоумышленникам.

Marcher блокирует запуск популярных антивирусных приложений на устройстве. Семь месяцев назад исследователи утверждали, что троянец блокирует восемь антивирусов, но отчет Securify показывает, что вредонос в настоящее время атакует около двух десятков антивирусных продуктов.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru