



Check Point: Сетевой червь SQL Slammer возобновил свою активность

Check Point: Сетевой червь SQL Slammer возобновил свою активность

Check Point: Сетевой червь SQL Slammer возобновил свою активность

SQL Slammer, маленький червь, который наводил ужас в 2003 году, похоже, возобновил свою активность. Об этом предупреждают эксперты  в области безопасности Check Point. Впервые этот червь был замечен, когда стал причиной отказа десятков тысяч серверов по всему миру из-за перегруза, спровоцированного отправкой огромным количеством сетевых пакетов.

SQL Slammer использовал уязвимость, продемонстрированную на брифинге Black Hat, эксперт Дэвид Личфилд тогда обнаружил ошибку переполнение буфера в продуктах Microsoft (SQL Server и Desktop Engine). Несмотря на то, что Microsoft быстро исправили уязвимость, многие не успели или не посчитали нужным обновиться, из-за чего червь смог быстро распространиться.

Вредонос SQL Slammer имеет размер 376 байт, это позволяет ему поместиться в один пакет. Он отправляет запрос на порт UDP 1434 и после заражения заставляет маршрутизаторы отправлять вредоносный код на случайные IP-адреса, что приводило к отказу в обслуживании.

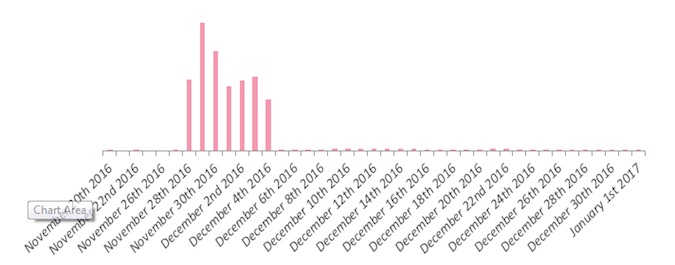
Червь никак не проявлял себя на протяжении более десяти лет, однако исследователи в области безопасности Check Point предупреждают о том, что он возобновил свою активность. Согласно их данным, попытки атак были замечены в период между 28 ноября и 4 декабря 2016 года.

SQL Slammer пытался атаковать в общей сложности 172 страны, что говорит о том, что это не была целенаправленная атака. Эксперты также отмечают, что наибольшее число попыток атаки было совершено с IP-адресов, расположенных в Китае, Вьетнаме, Мексике и Украине.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru