


Check Point: Сетевой червь SQL Slammer возобновил свою активность

Check Point: Сетевой червь SQL Slammer возобновил свою активность

...
Check Point: Сетевой червь SQL Slammer возобновил свою активность

SQL Slammer, маленький червь, который наводил ужас в 2003 году, похоже, возобновил свою активность. Об этом предупреждают эксперты  в области безопасности Check Point. Впервые этот червь был замечен, когда стал причиной отказа десятков тысяч серверов по всему миру из-за перегруза, спровоцированного отправкой огромным количеством сетевых пакетов.

SQL Slammer использовал уязвимость, продемонстрированную на брифинге Black Hat, эксперт Дэвид Личфилд тогда обнаружил ошибку переполнение буфера в продуктах Microsoft (SQL Server и Desktop Engine). Несмотря на то, что Microsoft быстро исправили уязвимость, многие не успели или не посчитали нужным обновиться, из-за чего червь смог быстро распространиться.

Вредонос SQL Slammer имеет размер 376 байт, это позволяет ему поместиться в один пакет. Он отправляет запрос на порт UDP 1434 и после заражения заставляет маршрутизаторы отправлять вредоносный код на случайные IP-адреса, что приводило к отказу в обслуживании.

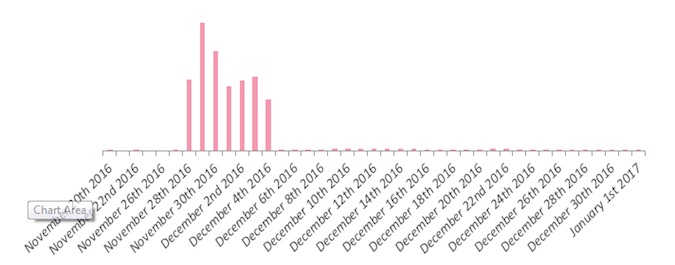
Червь никак не проявлял себя на протяжении более десяти лет, однако исследователи в области безопасности Check Point предупреждают о том, что он возобновил свою активность. Согласно их данным, попытки атак были замечены в период между 28 ноября и 4 декабря 2016 года.

SQL Slammer пытался атаковать в общей сложности 172 страны, что говорит о том, что это не была целенаправленная атака. Эксперты также отмечают, что наибольшее число попыток атаки было совершено с IP-адресов, расположенных в Китае, Вьетнаме, Мексике и Украине.

Подпишитесь на новости

Горелкин: запрет соцсетей для детей в Госдуме не обсуждают

Соцсети для подростков пока не собираются закрывать парламентским рубильником. По словам депутата Антона Горелкина, в Госдуме не рассматривают инициативы о запрете социальных сетей для несовершеннолетних или проверке возраста интернет-пользователей.

Как сообщает РБК, член комитета по информационной политике написал об этом в своем канале в МАКСЕ. Его позиция: контролировать цифровую жизнь ребенка должны родители, а государство должно предоставить им эффективные инструменты.

Одним из таких инструментов Горелкин назвал детские сим-карты. По его словам, соответствующий закон уже принят, теперь ожидается полноценная реализация функции на «Госуслугах».

Таким образом, депутат обозначил подход через родительский контроль, а не через общий запрет доступа к соцсетям.

Но превращать это заявление в обещание тоже не стоит. Горелкин говорит о том, какие инициативы сейчас не рассматриваются в Госдуме. Это характеристика текущей повестки, а не гарантия на все будущие законодательные сезоны.

RSS: Новости на портале Anti-Malware.ru