



Солдаты Израиля загрузили подслушивающее вредоносное приложение

Солдаты Израиля загрузили подслушивающее вредоносное приложение

Солдаты Израиля загрузили подслушивающее вредоносное приложение

В недавно опубликованном сообщении в своем официальном блоге армия обороны Израиля подробно рассказала о том, как оперативники ХАМАС (палестинское исламистское движение и политическая партия, правящая в секторе Газа с июля 2007 года) использовали социальную инженерию для того, чтобы заставить солдат израильской армии установить вредоносные приложения на их телефоны.

Благодаря этому стало возможным прослушивание всего, что творилось в армии Израиля.

Вся схема начинается с отправки запроса на добавление в друзья на Facebook. Солдаты армии получали такие запросы от привлекательных девушек, которые якобы были заинтересованы в общении с ними. Затем девушки отправляли солдатам множество своих фотографий, чтобы убедить их в том, что они не спамеры. Таким образом, солдат все больше затягивали в общение.

Фотографии действительно являются реальными, только позаимствованными у других пользователей Facebook.

После того, как у деятелей ХАМАС получалось убедить солдата в том, что девушка, с которой он общается, реальна, приходило время следующего шага – заставить солдата загрузить вредоносный компонент.

Делается это просто – «девушка» хочет продолжить общаться с солдатом, но вне Facebook, для этого солдату нужно загрузить специальное приложение-мессенджер. Если солдат откажется это сделать, общение будет закончено.

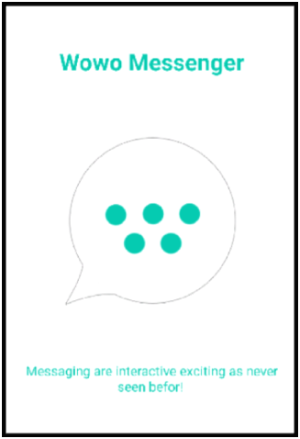
Солдату даются следующие инструкции - использовать магазин приложений под названием apkpk и скачать приложение для видеочата под названием Wowo Messenge.

После установки этого приложения на устройства, сами устройства превращались в мощные подслушивающие устройства.

«Эта вредоносная программа способна сделать мобильное устройство открытой книгой – все контакты, местоположение, приложения, фотографии и файлы становятся доступны ХАМАС. Более того, становится возможным транслировать видео с камеры и аудио с микрофона» - говорится в блоге армии Израиля.

Найден новый способ установить Windows 11 без интернета и аккаунта

В Windows 11 обнаружили новый способ обойти обязательное подключение к интернету и создание учётной записи Microsoft во время первоначальной настройки. Никакой командной строки, сторонних скриптов и танцев с OOBE\bypassnro: пользователю достаточно нажать одну ссылку, которую Microsoft сама заботливо оставила на экране.

Трюк обнаружил энтузиаст Windows под ником Bob Pony. Во время настройки нового компьютера нужно открыть раздел вариантов входа и нажать ссылку Learn more — «Подробнее».

После этого мастер OOBE переключается на локальную настройку и позволяет продолжить установку без подключения к Сети и аутентификации в аккаунте Microsoft.

Есть важное ограничение: по имеющимся данным, способ работает только в домашней редакции Windows 11. Владельцам Pro и других версий пока придётся искать другой выход из лабиринта учётных записей.


Microsoft последовательно закрывает лазейки, позволявшие устанавливать Windows 11 с локальным аккаунтом. Ранее корпорация заблокировала популярную команду OOBE\bypassnro, а также вариант с запуском start ms-cxh:localonly. После этого пользователям оставались более сложные сценарии и неофициальные инструменты.

Новый метод выглядит скорее как ошибка интерфейса или забытая логика OOBE, поэтому рассчитывать на его долгую жизнь не стоит: Microsoft вполне может убрать лазейку в одном из ближайших обновлений.

RSS: Новости на портале Anti-Malware.ru