



Хакеры пытаются влиять на результаты ЕГЭ

Хакеры пытаются влиять на результаты ЕГЭ

Хакеры пытаются влиять на результаты ЕГЭ

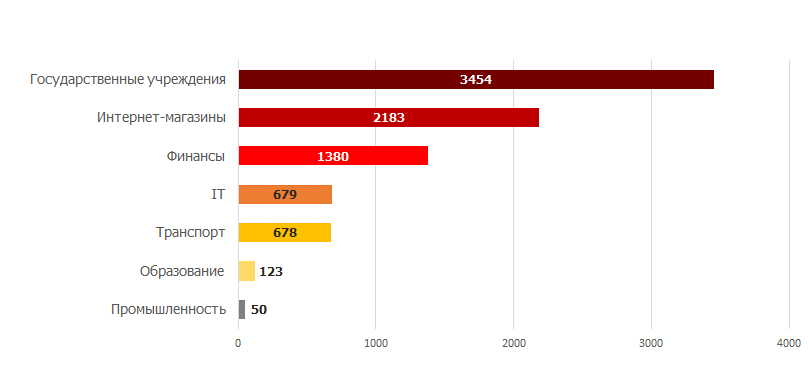
Исследование, проведенное компанией Positive Technologies на основе пилотных проектов внедрения защитного экрана уровня приложений PT Application Firewall в 2016 году, показывает, что наибольшее среднее количество атак в день (приблизительно 3500 шт.) было зафиксировано в государственных учреждениях.

Интернет-магазины занимают вторую строчку в этом рейтинге: в день регистрировалось около 2200 атак. В финансовой сфере PT Application Firewall регистрировал около 1400 атак ежедневно.

На 6-м месте рейтинга оказалась сфера образования – с 123 атаками в день. И это при том, что из расчетов среднего количества атак в день для более сбалансированной статистической картины исключен информационно-аналитический центр, в функции которого входит обработка результатов государственных экзаменов, поскольку время проведения пилотного проекта для него совпало с летним периодом, когда учащиеся школ сдавали ЕГЭ и ГИА. Тем не менее, его результаты позволили специалистам оценить масштаб и частоту кибератак.


«Система зафиксировала значительное количество атак на веб-приложение — злоумышленники совершали более 20 000 атак в день. Целью атак на информационно-аналитический центр, скорее всего, был доступ к результатам экзаменов и экзаменационным материалам», — комментирует Евгений Гнедин, руководитель отдела аналитики информационной безопасности Positive Technologies.

При этом самыми распространенными являлись атаки с использованием инструментальных средств сканирования на наличие уязвимостей. Ученики, обладающие базовыми знаниями об информационной безопасности и способах обходы защиты ИТ-систем, могли использовать общедоступное ПО для проведения сканирований. Этим объясняется и тот факт, что большая часть атак данного типа исходила со стороны США — вероятно, публичные утилиты или онлайн-сервисы использовали прокси-серверы, расположенные на территории этой страны. 

Вероятно, учащиеся считали, что таким образом смогут изменить свои баллы, полученные за экзамен. Кроме того, можно предположить, что злоумышленники пытались найти уязвимости, эксплуатация которых позволила бы получить доступ к базам экзаменационных материалов для последующего нелегального распространения.

Источником более трети атак на веб-приложения университетов в 2016 году являются «внутренние злоумышленники» (в среднем для сферы образования этот показатель равен 8%). Вероятно, это учащиеся, имеющие доступ к беспроводным сетям образовательного учреждения, а также доступ к локальной сети в учебных аудиториях.

Общедоступные веб-приложения являются привлекательной мишенью для злоумышленников. Атаки на веб-приложения открывают перед ними широкие возможности: доступ к внутренним ресурсам компании, чувствительной информации, нарушение функционирования приложения или обход бизнес-логики – практически любая атака может принести финансовую выгоду для злоумышленника и убытки, как финансовые, так и репутационные – для владельца веб-приложения. Кроме того, под угрозой находятся и пользователи веб-приложений, поскольку успешные атаки позволяют похищать учетные данные, выполнять действия на сайтах от лица пользователей, а также заражать рабочие станции вредоносным ПО.

Подпишитесь на новости

Бесплатный VPN, платный трафик: браузеры россиян сделали прокси-узлами

Хотели открыть RuTracker, YouTube или ChatGPT, а заодно отдали управление браузерным трафиком неизвестному оператору. Исследователи обнаружили 31 русскоязычное расширение для Chrome, которое использует общую кодовую базу и подключает пользователей к централизованно управляемой прокси-инфраструктуре.

Кампания затронула около 356 тыс. человек, сообщили специалисты RiskyPlugins.

Самое популярное расширение — «РуТрекер VPN, расширение для доступа к сайту» — установили примерно 200 тыс. раз. В одной компании с ним оказались VPN for ChatGPT, Total VPN, VPN for Gemini, VPN for Telegram и VPN for Claude.

Все они обещают вернуть доступ к заблокированным сервисам, включая Telegram, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Netflix, Discord, Spotify, LinkedIn и X. Для работы расширения запрашивают весьма щедрые разрешения: управление прокси, доступ ко всем сайтам и обработку сетевой аутентификации.

Маршруты задаются через удалённо загружаемый PAC-сценарий. Это позволяет владельцам после установки менять прокси-серверы и самостоятельно решать, какой трафик направлять через свою инфраструктуру без обновления расширения и нового согласия пользователя.

Конфигурации загружаются с GitHub Pages, Blogspot, Telegram и Google Docs, а их содержимое замаскировано комбинацией Base64 и шифра Цезаря. После расшифровки исследователи обнаружили адреса прокси и общие учётные данные с ежемесячным сроком действия.

Большинство расширений обещает перенаправлять только соединения с отдельными сервисами. Однако Total VPN, по данным RiskyPlugins, пропускает через внешние узлы весь браузерный трафик.

Значит, оператор потенциально видит метаданные посещений и может получить доступ к важным элементам сессий. За VIP-доступ при этом предлагают заплатить 299 рублей.

Кто именно управляет сетью, исследователи установить не смогли. Пользователям советуют удалять подозрительные VPN для одного сайта, особенно если те требуют право проксировать вообще всё. Бесплатный обход блокировок иногда оплачивается не рублями, а собственным браузером.

RSS: Новости на портале Anti-Malware.ru