



Хакеры пытаются влиять на результаты ЕГЭ

Хакеры пытаются влиять на результаты ЕГЭ

Хакеры пытаются влиять на результаты ЕГЭ

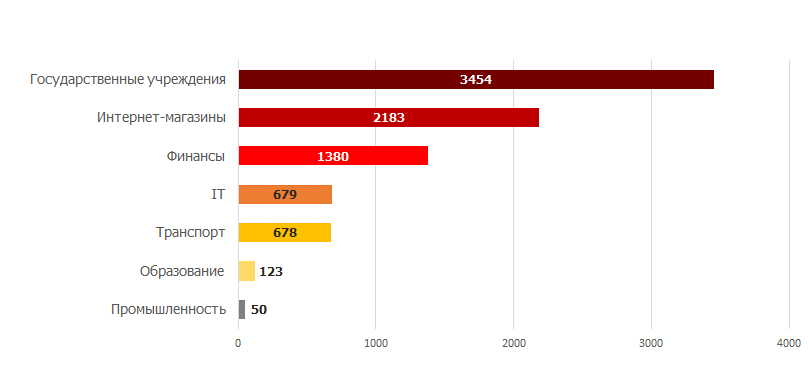
Исследование, проведенное компанией Positive Technologies на основе пилотных проектов внедрения защитного экрана уровня приложений PT Application Firewall в 2016 году, показывает, что наибольшее среднее количество атак в день (приблизительно 3500 шт.) было зафиксировано в государственных учреждениях.

Интернет-магазины занимают вторую строчку в этом рейтинге: в день регистрировалось около 2200 атак. В финансовой сфере PT Application Firewall регистрировал около 1400 атак ежедневно.

На 6-м месте рейтинга оказалась сфера образования – с 123 атаками в день. И это при том, что из расчетов среднего количества атак в день для более сбалансированной статистической картины исключен информационно-аналитический центр, в функции которого входит обработка результатов государственных экзаменов, поскольку время проведения пилотного проекта для него совпало с летним периодом, когда учащиеся школ сдавали ЕГЭ и ГИА. Тем не менее, его результаты позволили специалистам оценить масштаб и частоту кибератак.


«Система зафиксировала значительное количество атак на веб-приложение — злоумышленники совершали более 20 000 атак в день. Целью атак на информационно-аналитический центр, скорее всего, был доступ к результатам экзаменов и экзаменационным материалам», — комментирует Евгений Гнедин, руководитель отдела аналитики информационной безопасности Positive Technologies.

При этом самыми распространенными являлись атаки с использованием инструментальных средств сканирования на наличие уязвимостей. Ученики, обладающие базовыми знаниями об информационной безопасности и способах обходы защиты ИТ-систем, могли использовать общедоступное ПО для проведения сканирований. Этим объясняется и тот факт, что большая часть атак данного типа исходила со стороны США — вероятно, публичные утилиты или онлайн-сервисы использовали прокси-серверы, расположенные на территории этой страны. 

Вероятно, учащиеся считали, что таким образом смогут изменить свои баллы, полученные за экзамен. Кроме того, можно предположить, что злоумышленники пытались найти уязвимости, эксплуатация которых позволила бы получить доступ к базам экзаменационных материалов для последующего нелегального распространения.

Источником более трети атак на веб-приложения университетов в 2016 году являются «внутренние злоумышленники» (в среднем для сферы образования этот показатель равен 8%). Вероятно, это учащиеся, имеющие доступ к беспроводным сетям образовательного учреждения, а также доступ к локальной сети в учебных аудиториях.

Общедоступные веб-приложения являются привлекательной мишенью для злоумышленников. Атаки на веб-приложения открывают перед ними широкие возможности: доступ к внутренним ресурсам компании, чувствительной информации, нарушение функционирования приложения или обход бизнес-логики – практически любая атака может принести финансовую выгоду для злоумышленника и убытки, как финансовые, так и репутационные – для владельца веб-приложения. Кроме того, под угрозой находятся и пользователи веб-приложений, поскольку успешные атаки позволяют похищать учетные данные, выполнять действия на сайтах от лица пользователей, а также заражать рабочие станции вредоносным ПО.

Подпишитесь на новости

Биометрию подозреваемых и осуждённых разрешат обрабатывать без согласия

Российские правоохранительные органы могут получить официальное право обрабатывать биометрические данные подозреваемых, обвиняемых и осуждённых без их личного согласия. Соответствующий законопроект уже внесён в правительство.

Документ планируют рассмотреть на ближайшем заседании кабинета министров, сообщает ТАСС.

Если инициативу поддержат, предварительное разрешение человека для использования его биометрических данных в рамках уголовного преследования больше не потребуется.

К биометрии могут относиться отпечатки пальцев, изображение лица, голос и другие физиологические либо поведенческие характеристики, позволяющие установить личность.

Пока речь идёт только о законопроекте, поэтому конкретный порядок сбора, хранения и использования информации ещё может измениться. Важно и другое: мера распространяется не только на людей, чья вина уже установлена судом, но также на подозреваемых и обвиняемых.

Для остальных граждан предоставление биометрии в Единую биометрическую систему остаётся добровольным. Эти данные используются для дистанционного подтверждения личности, получения финансовых и государственных услуг без предъявления бумажного паспорта. Зарегистрировать биометрию можно через предусмотренные государством сервисы и центры обслуживания.

Новая инициатива фактически разделяет два режима. Для обычного пользователя биометрия остаётся удобной опцией, которую можно подключить по желанию. Для фигуранта уголовного дела она становится инструментом правоохранительной системы, и спрашивать разрешение на её обработку уже не планируют.

Update:

Приводим комментарий пресс-службы ЦБТ:

«Внесенный законопроект об обработке биометрии преступников не имеет отношения к Единой биометрической системе. ЕБС используется исключительно для получения гражданских услуг и сервисов и не передается в правоохранительные органы», — заявили в пресс-службе.

«Регистрация данных в ЕБС происходит исключительно добровольно, а для обработки данных требуется согласие гражданина. Принуждение к регистрации биометрических персональных данных запрещено законом, равно как и дискриминация тех, кто решил не регистрировать биометрию», — добавили в пресс-службе.

RSS: Новости на портале Anti-Malware.ru