


В маршрутизаторах Netgear выявлена уязвимость, позволяющая узнать пароль

В маршрутизаторах Netgear выявлена уязвимость, позволяющая узнать пароль

В маршрутизаторах Netgear выявлена уязвимость, позволяющая узнать пароль

В беспроводных маршрутизаторах Netgear выявлена очередная критическая уязвимость (CVE-2017-5521), позволяющая без аутентификации узнать пароль входа с правами администратора, отправив специальный запрос к скрипту passwordrecovered.cgi.

Проблема вызвана тем, что при определённых условиях скрипт выдаёт информацию о пароле, независимо от прохождения аутентификации и заданных в запросе параметров. Компания Netgear подтвердила наличие уязвимости в более 30 моделей своих устройств и уже выпустила обновление прошивки для 18 моделей.

Уязвимость может быть атакована из локальной сети, а при включении интерфейса удалённого управления и через интернет. Компания Netgear заявляет о том, что web-интерфейс по умолчанию отключен для внешней сети, но выявивший уязвимость исследователь утверждает, что по его данным в глобальной сети имеется доступ к сотням тысяч уязвимых устройств (вероятно, web-интерфейс включают провайдеры, предустанавливающие оборудование клиентам). Проблема проявляется только при выключенной функции восстановления пароля (по умолчанию отключена и требует задания контрольных вопросов и ответов), поэтому в качестве обходной меры борьбы с уязвимостью рекомендует в web-интерфейсе включить поддержку восстановления пароля, пишет opennet.ru.

Для проверки наличия уязвимости опубликован прототип эксплоита. По сути достаточно отправить запрос "router/passwordrecovered.cgi?id=TOKEN". Значение TOKEN можно узнать на странице аутентификации после неправильного ввода пароля ("router/..../unauth.cgi?id=TOKEN"). Если в настройках включена функция восстановления пароля при обращении к passwordrecovered.cgi будет выведены форма с вопросами для восстановления пароля, а если не включена будет сразу показан пароль. Интересно, что компания Netgear была уведомлена об уязвимости ещё 4 июня 2016 года, но обновления пока выпущены только примерно для половины уязвимых устройств.

WhatsApp разрешит добавить в одно приложение сразу три аккаунта

Двух номеров оказалось мало. WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает поддержку сразу трёх аккаунтов в одном приложении — без второго смартфона, постоянного выхода из профиля и костылей с WhatsApp Business.

Новую возможность обнаружили специалисты WABetaInfo в бета-версии WhatsApp для iOS 26.37.10.15, распространяемой через TestFlight. Сейчас функция скрыта в коде и недоступна даже тестировщикам, поэтому срочно искать третью сим-карту пока рано.

Работать всё будет примерно так же, как действующая система с двумя аккаунтами. В настройках появится список профилей с именами, фотографиями и телефонными номерами, а активный аккаунт будет отмечен зелёной галочкой.

После добавления двух профилей кнопка «Добавить аккаунт» никуда не исчезнет и позволит подключить третий номер.
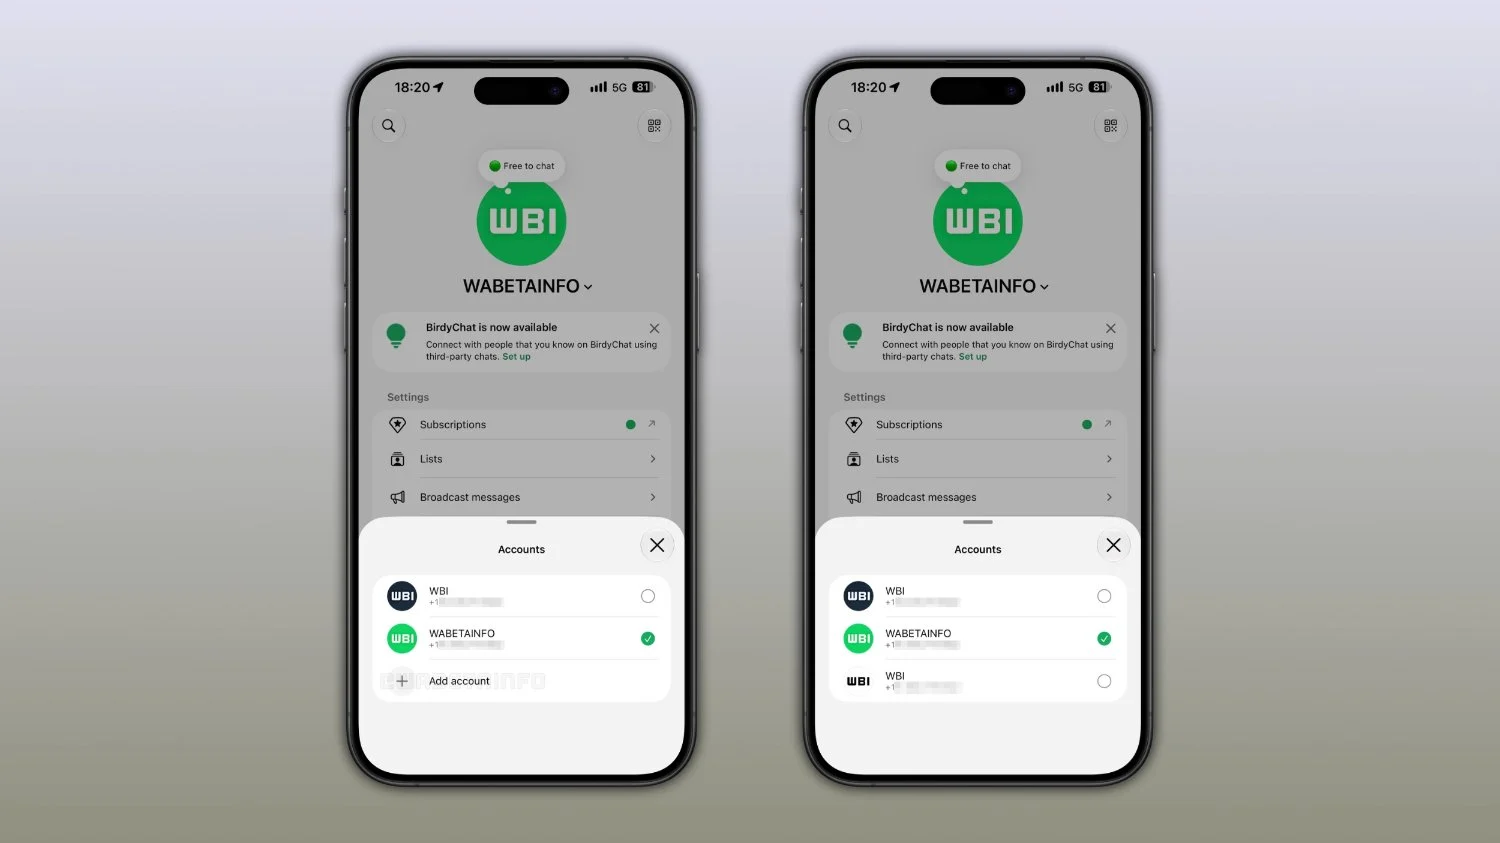

Каждый аккаунт останется самостоятельным: со своей историей переписки, уведомлениями, резервными копиями, медиафайлами и настройками конфиденциальности.

Блокировку приложения тоже можно будет настраивать отдельно для каждого профиля. В уведомлениях WhatsApp покажет, на какой именно аккаунт пришло сообщение, чтобы пользователь случайно не ответил клиенту из семейного чата или наоборот.

Функция пригодится тем, кто разделяет личную и рабочую переписку либо использует несколько номеров. Сейчас для третьего профиля приходится держать дополнительный телефон или устанавливать отдельное приложение.

Meta официально разработку пока не анонсировала и сроки запуска не назвала. Подтверждена только работа над версией для iOS, однако логично ожидать, что позднее возможность появится и на Android. Более того, обнаруженный интерфейс технически не исключает увеличения лимита в будущем.

RSS: Новости на портале Anti-Malware.ru