



Firefox 51 отображает предупреждение о HTTP и исправляет уязвимости

Firefox 51 отображает предупреждение о HTTP и исправляет уязвимости

Firefox 51 отображает предупреждение о HTTP и исправляет уязвимости

На этой неделе Mozilla выпустила Firefox 51. Помимо исправления критических уязвимостей, последняя версия популярного веб-браузера вводит новую функцию безопасности, предназначенную для предупреждения пользователей о страницах авторизации, работающих не через защищенное соединение.

Что касается уязвимостей, то Firefox 51 исправляет в общей сложности 24 уязвимостей, пять из них получили статус критических, шесть статус высокой степени риска.

Перечень критических дефектов включает в себя брешь в XSL (CVE-2017-5376), обход защиты ASLR и DEP (CVE-2017-5375), повреждение памяти в графической библиотеке Skia (CVE-2017 -5377) и другие уязвимости, которые могут привести к выполнению произвольного кода (CVE-2017-5374 и CVE-2017-5373).

Уязвимости высокой степени риска включают в себя опасность раскрытия информации и повышение привилегий.

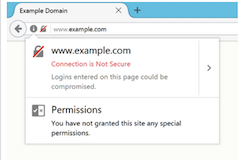
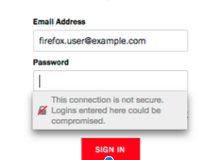
Firefox 51 будет предупреждать пользователей перечеркнутым замком в адресной строке, когда они будут заходить на сайт, который требует ввести пароль, но при этом не использует безопасный протокол HTTPS. В будущих версиях веб-браузер будет отображать аналогичный значок и предупреждающее сообщение, когда пользователь нажмет на имя пользователя или поле для ввода пароля на незащищенной странице.


Mozilla отметила, что сейчас реализации HTTPS стала проще, чем когда-либо и число сайтов, использующих безопасный протокол растет. С января 2016 года процент страниц авторизации, использующих HTTPS увеличился с 40% до 70%.

Корпоративный бумеранг: основатель WordPress пережил попытку переворота

В Automattic случился корпоративный переворот со скоростью ситкома. 9 сентября совет директоров отправил основателя и гендиректора Мэтта Малленвега в принудительный оплачиваемый отпуск. Спустя два дня он вернулся к управлению, а теперь прежний состав совета сам покидает компанию.

Решение об отстранении Малленвега поддержали трое из четырёх директоров. Сам основатель проголосовал против.

По данным СМИ, резолюцию он получил всего за 50 минут до заседания и не успел проконсультироваться с юристами. Временным гендиректором назначили финансового директора Марка Дэвиса.

Малленвег отказался признавать поражение, удалил других администраторов из корпоративного Slack и сообщил сотрудникам, что снова руководит компанией. Свой новый статус он описал коротко: «Теперь я пират».

Уже в пятницу основатель заявил, что совет снова пришёл к согласию, а руководство WordPress публично поддержало его возвращение. The Verge подтвердил, что двухдневная ссылка закончилась.

Секрет такого камбэка оказался в корпоративном праве. Совет директоров действительно может снять гендиректора, но состав самого совета определяют акционеры.

Малленвег контролирует достаточно голосов, чтобы переизбрать директоров, решивших его отстранить. В итоге попытка дворцового переворота развернулась на 180 градусов: по данным TechCrunch, прежний совет теперь уходит.

Почему директора начали операцию, не обеспечив поддержку акционеров, пока неизвестно. Возможно, они переоценили собственные позиции или рассчитывали на союзников.

RSS: Новости на портале Anti-Malware.ru