



Firefox 51 отображает предупреждение о HTTP и исправляет уязвимости

Firefox 51 отображает предупреждение о HTTP и исправляет уязвимости

Firefox 51 отображает предупреждение о HTTP и исправляет уязвимости

На этой неделе Mozilla выпустила Firefox 51. Помимо исправления критических уязвимостей, последняя версия популярного веб-браузера вводит новую функцию безопасности, предназначенную для предупреждения пользователей о страницах авторизации, работающих не через защищенное соединение.

Что касается уязвимостей, то Firefox 51 исправляет в общей сложности 24 уязвимостей, пять из них получили статус критических, шесть статус высокой степени риска.

Перечень критических дефектов включает в себя брешь в XSL (CVE-2017-5376), обход защиты ASLR и DEP (CVE-2017-5375), повреждение памяти в графической библиотеке Skia (CVE-2017 -5377) и другие уязвимости, которые могут привести к выполнению произвольного кода (CVE-2017-5374 и CVE-2017-5373).

Уязвимости высокой степени риска включают в себя опасность раскрытия информации и повышение привилегий.

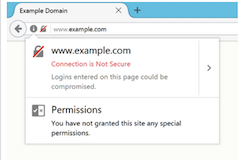
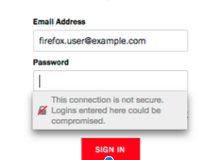
Firefox 51 будет предупреждать пользователей перечеркнутым замком в адресной строке, когда они будут заходить на сайт, который требует ввести пароль, но при этом не использует безопасный протокол HTTPS. В будущих версиях веб-браузер будет отображать аналогичный значок и предупреждающее сообщение, когда пользователь нажмет на имя пользователя или поле для ввода пароля на незащищенной странице.


Mozilla отметила, что сейчас реализации HTTPS стала проще, чем когда-либо и число сайтов, использующих безопасный протокол растет. С января 2016 года процент страниц авторизации, использующих HTTPS увеличился с 40% до 70%.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru